
 13rose
Təhlükə aktorları, korporativ etibarnamələrin ələ keçirilməsi üçün Docusign bildirişlərini saxtalaşdıran və maliyyə məlumatlarının oğurlanması üçün yalançı kredit...
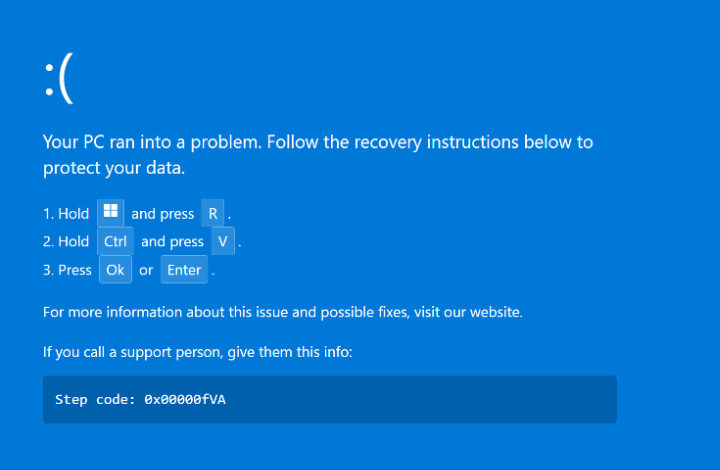
Securonix tərəfindən aşkar edilmiş PHALT#BLY adlı yeni kiberhücum kampaniyası, Avropa qonaqpərvərlik sektorunu hədəf alaraq saxta BSoD səhvlərinə...
Apple-ın macOS əməliyyat sistemində Transparency, Consent, and Control (TCC) müdafiə mexanizmini tamamilə sıradan çıxaran kritik bir təhlükəsizlik...
CloudEyE adlı yeni və təhlükəli Malware-as-a-Service (MaaS) yükləyici və kriptor aləti 2025-ci ilin ikinci yarısında Şərqi və...
IDM şəxsiyyətin (Identity) ənənəvi İAM sistemlərinin idarə etmədiyi, müxtəlif bulud və kölgə tətbiqləri üzrə səpələnmiş hissəsini təşkil...
Populyar açıq mənbəli iş axını platforması olan n8n-də 9.9 CVSS balı ilə qiymətləndirilən kritik zəiflik (CVE-2025-68668) aşkarlanıb....
Kiber cinayətkarlar WordPress administratorlarına qarşı saxta domen yenilənməsi bildirişlərindən istifadə edən, kredit kartı məlumatlarını və kritik iki...
Bu yeni, yüksək səviyyəli zərərli proqram kampaniyası İtaliya, Finlandiya və Səudiyyə Ərəbistanındakı hökumət və istehsalat təşkilatlarını hədəfləyərək,...
CISA 2025-ci ilin sonunda KEV (Known Exploited Vulnerabilities) Kataloqunu 1,484 zəifliklə əhəmiyyətli dərəcədə genişləndirərək, bu il ərzində...
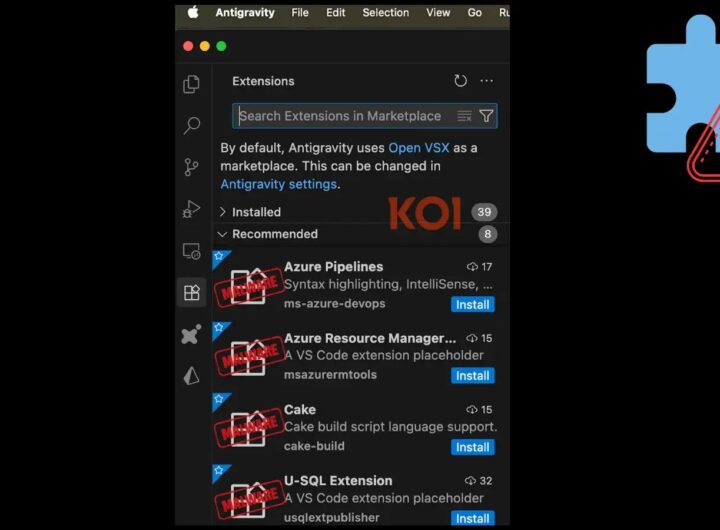
Təhlükəsizlik tədqiqatçıları milyonlarla istifadəçisi olan populyar süni intellekt (AI) əsaslı tərtibat mühitlərində (Cursor, Windsurf, Google Antigravity) kritik...


