
WordPress İdarəçiləri Hədəfdə: Mürəkkəb Fişinq Kampaniyası Domen Yenilənməsi Adı Altında Maliyyə Məlumatlarını Ouğurlayır
 13rose
5 min read
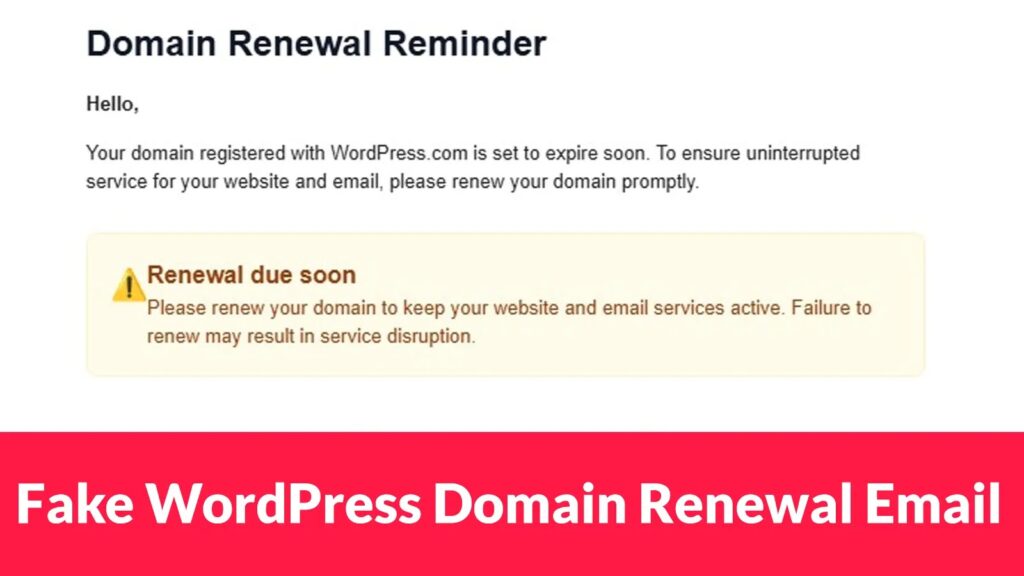
Kiber təhlükəsizlik sahəsində aparıcı analitiklər, WordPress administratorlarına qarşı yönəldilmiş, maliyyə məlumatlarının və iki faktorlu identifikasiya (2FA) kodlarının oğurlanmasını hədəfləyən yüksək səviyyəli fişinq kampaniyasının aktivləşdiyini xəbərdar edir. Bu hücum, etibarlı **WordPress.com** domen yenilənməsi bildirişlərini təqlid edərək, qurbanları saxta ödəniş portallarına yönləndirir, burada həssas məlumatlar dərhal hücum edənlərə ötürülür.
Kampaniya xüsusilə, sistem idarəçilərinin məlumatlı olmasına baxmayaraq, yüksək peşəkarlıq səviyyəsi və psixoloji manipulyasiya elementləri ilə seçilir. Müstəqil təhlükəsizlik analitiki Anurag Gawande tərəfindən aşkar edilən bu çoxmərhələli hücum infrastrukturu, hər bir təhlükə altına düşmüş hesabdan maksimum dəyər çıxarmaq üçün hazırlanmışdır.
Texniki Detallar
Hücum zərgərlik dəqiqliyi ilə hazırlanmış fişinq e-poçtu ilə başlayır. E-poçtun başlıq sətri – *“Renewal due soon – Action required.”* – təcili hərəkət tələb edərək qəbuledicilərə psixoloji təzyiq göstərir. E-poçt mətnində konkret domen adı göstərilmir, bu da kampaniyanın müxtəlif təşkilatlara qarşı geniş miqyasda istifadəsinə imkan verir.
E-poçtun peşəkar görünüşü onu adi spam filtrlərindən asanlıqla keçməyə və qəbuledici tərəfindən inandırıcı qəbul edilməsinə kömək edir. İstifadəçi e-poçtdakı linkə kliklədikdə, hücum edənin nəzarətində olan `soyfix[.]com/log/log/` kimi infrastrukturlarda yerləşdirilmiş saxta WordPress ödəniş səhifəsinə yönləndirilir.
Bu səhifə qanuni WordPress ödəniş interfeysinin tam replikasıdır. Hətta doğru qiymət bölgüləri, ƏDV hesablamaları və brendli ödəniş metodlarının loqotipləri də mövcuddur. İstifadəçidən kart sahibinin adı, kart nömrəsi, son istifadə tarixi və CVV daxil olmaqla, kart məlumatları JavaScript forması vasitəsilə toplanır.
Ödəniş təqdim edildikdən sonra, bu həssas məlumatlar dərhal POST sorğusu ilə `send_payment.php` adlı daxili skriptə göndərilir, skript isə oğurlanmış etibarnamələri **Telegram botları** vasitəsilə hücum edənlərə ötürür.
Təhlükənin Miqyası
Bu fişinq kampaniyasını adi kəskin fərqləndirən əsas element iki faktorlu identifikasiya (2FA) kodlarının oğurlanması strategiyasıdır. Kart məlumatları daxil edildikdən sonra qurbanlar saxta 3D Secure yoxlama modalı ilə qarşılaşırlar. Bu modalda ödəniş detalları və məbləğlər göstərilir və istifadəçilərdən SMS vasitəsilə gələn Birdəfəlik Parolları (OTP) daxil etmələri tələb olunur.
**OTP Oğurlanması Taktikası:**
Qəribəlik ondadır ki, daxil edilmiş OTP kodu doğru olsa belə, sistem qəsdən *“Yoxlama uğursuz oldu”* mesajını göstərir. Bu, qurbanları bir neçə dəfə yenidən cəhd etməyə məcbur edir və hücum edənlərə qurbanın mobil cihazına göndərilən bir neçə etibarlı OTP kodunu toplamaq imkanı verir. Bu kodlar isə `send_sms.php` adlı ayrıca bir skript vasitəsilə dərhal Telegram kanallarına ötürülür.
Kampaniyada istifadə edilən psixoloji etibar mexanizmlərinə süni yüklənmə gecikmələri daxildir:
- Ödəniş təqdimatından sonra 7 saniyəlik pauza.
- Yoxlama prosesi zamanı 4 saniyəlik gecikmə.
Bu gecikmələr istifadəçi şübhəsini azaltmaq və onların həqiqətən legitim bank infrastrukturu ilə əlaqə qurduqlarına inandırmaq məqsədi daşıyır. Hücum edənlər, ənənəvi komanda və nəzarət (C2) infrastrukturundan yan keçərək Telegramı əsas məlumat çıxarma kanalı kimi istifadə edirlər. Bu metod:
- Minimum infrastruktur xərcləri tələb edir.
- Şifrələnməni təmin edir.
- Ənənəvi hostinq panellərinə nisbətən aşkarlanma ehtimalını azaldır.
E-poçt başlığının təhlili, kampaniyanın `theyounginevitables[.]com` domenindən başladığını və Alibaba Cloud SMTP infrastrukturu vasitəsilə ötürüldüyünü göstərir. Zəif DMARC siyasətinin mövcudluğu isə saxtalaşdırmaya qarşı heç bir qoruma təmin etməyib.
Tövsiyələr və Həll Yolları
WordPress administratorları və təşkilatlar maliyyə və hesab təhlükəsizliyini qorumaq üçün aşağıdakı tədbirləri görməlidirlər:
1. **Doğrudan Yoxlama:** E-poçtla gələn domen yenilənməsi linklərinə heç vaxt klikləməyin. Bunun əvəzinə, bütün yenilənmə bildirişlərinin etibarlılığını birbaşa rəsmi WordPress və ya domen qeydiyyatçısı panelinə daxil olaraq yoxlayın.
2. **URL Təhlili:** Ödəniş səhifəsinin URL ünvanını diqqətlə yoxlayın. Rəsmi ödəniş səhifələrinin əsas domen adında (məsələn, `wordpress.com`) olduğunu təsdiqləyin, subdomen və ya saxta domen adlarına qarşı sayıq olun.
3. **Məlumatlandırma Təlimləri:** Administratorlar və son istifadəçilər üçün fişinq hücumlarının mexanizmləri, xüsusən də təcili hərəkət tələb edən və qeyri-adi şəkildə ödəniş istəyən e-poçtlar barədə mütəmadi təlimlər keçirin.
4. **Güclü DMARC Tətbiqi:** Təşkilatlar öz e-poçt domenləri üçün `reject` siyasəti ilə DMARC tətbiq etməklə domen saxtalaşdırılmasına (spoofing) qarşı müdafiəni gücləndirməlidirlər.
Nəticə
Bu kampaniya, kiber cinayətkarların məlumat oğurluğu üçün mürəkkəb texniki həlləri (saxta ödəniş portalları və Telegram C2) psixoloji mühəndisliklə (təcili hərəkət, gecikmə simulyasiyası və qəsdən uğursuz 2FA cəhdləri) necə birləşdirdiyini göstərir. Administratorların ayıq-sayıq olması və rəsmi kanalları yoxlaması, bu cür yüksək səviyyəli fişinq təhlükələrinə qarşı ən təsirli müdafiə metodudur.


