
Qonaqpərvərlik Sektoruna Hədəf Alınmış Fişinq Kampaniyası: Saxta BSoD Səhifələri Vasitəsilə DCRat RAT Zərərli Proqramının İnyeksiyası
 13rose
4 min read
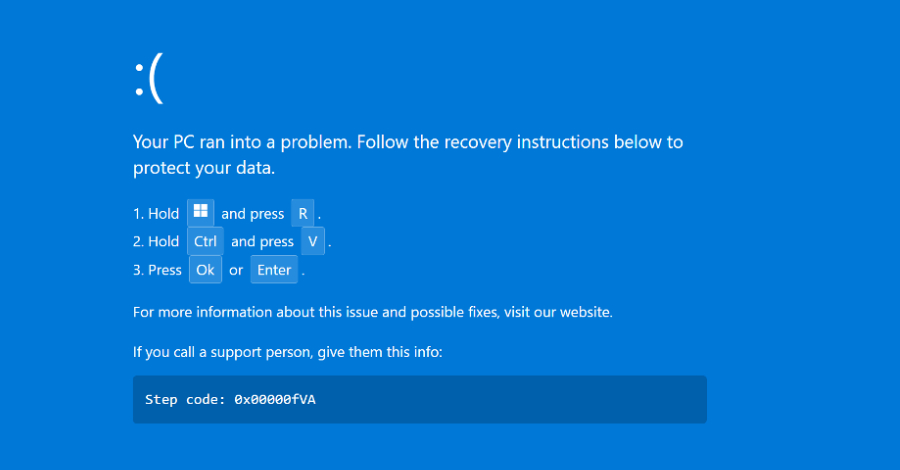
Kiber təhlükəsizlik üzrə ixtisaslaşmış Securonix şirkətinin tədqiqatçıları, Avropa qonaqpərvərlik sektorunu hədəf alan, mürəkkəb sosial mühəndislik elementləri ilə zənginləşdirilmiş yeni bir kampaniyanın — PHALT#BLY — detallarını açıqlamışdır. Bu hücum, ənənəvi fişinq üsullarını yeni bir psixoloji manipulyasiya vektoru ilə birləşdirərək, işçilərin sistemlərinə DCRat adlı güclü uzaqdan giriş troyanının (RAT) yeridilməsini hədəfləyir.
Hücumun əsas xüsusiyyəti, hədəf alınan personalın şübhəsini azaltmaq üçün saxta “Mavi Ekran Ölümü” (Blue Screen of Death – BSoD) səhifələrindən istifadə etməsidir. Saxta rezervasiya sorğuları ilə başlayan bu proses, istifadəçini guya kritik bir sistem xətasını “düzəltmək” məcburiyyətində qoyaraq, könüllü şəkildə zərərli proqramı endirməsinə nail olur.
Texniki Detallar
PHALT#BLY kampaniyası çoxmərhələli və incə planlaşdırılmış bir inyeksiya zəncirinə (infection chain) malikdir:
1. **İlkin Vektor (Initial Vector):** Hücum prosesi otel işçilərinin gündəlik iş axınını imitasiya edən saxta rezervasiya e-poçtları ilə başlayır. Bu e-poçtlar adətən sifarişin təfərrüatlarını əks etdirən zərərli link və ya fayl (məsələn, .zip və ya .iso formatında) ehtiva edir.
2. **Tələ Səhifəsinə Yönləndirmə:** İstifadəçi zərərli faylı açdıqda və ya linkə kliklədikdə, veb-brauzer saxta bir sistem xəta səhifəsinə (ClickFix-style lure) yönləndirilir. Bu səhifə, Microsoft Windows-un kritik sistem xətasını (BSoD) təqlid edir və istifadəçiyə bildirir ki, yeganə çıxış yolu təqdim olunan “təhlükəsizlik yamağını” (məsələn, `fix.exe` və ya `updater.msi`) yükləyib işə salmaqdır.
3. **Sosial Mühəndislik və İcazə Alınması:** Bu mərhələdə sosial mühəndislik xüsusilə güclüdür, çünki istifadəçi bir sistem səhvi ilə qarşılaşdığını düşünür və panikləyərək “düzəldici” proqramı icra etməyə meyl edir. Bu, DCRat yükünün (payload) sistemə inyeksiyası üçün zəmin yaradır.
4. **DCRat İcrası:** Yüklənmiş və icra edilmiş fayl sistemə DCRat (Dark Crystal RAT) zərərli proqramını yeridir. DCRat, kifayət qədər yayılmış, lakin güclü bir Uzaqdan Giriş Trojanıdır. Onun əsas funksiyalarına daxildir:
- Keyloqinq (klaviatura vuruşlarının qeydə alınması).
- Ekran görüntülərinin alınması və kiber cinayətkara ötürülməsi.
- Fayl ötürülməsi və uzaqdan komanda icrası (Remote Command Execution).
- Qurbanın veb-kamerasına və mikrofonuna giriş.
Təhlükənin Miqyası
Hücumların xüsusi olaraq qonaqpərvərlik sektorunu hədəf alması, bu sənayenin zəif tərəflərini və cəlbedici hədəf olduğunu göstərir. Otel sistemləri çox vaxt qonaqların şəxsi məlumatlarını (PII), ödəniş kartı məlumatlarını (PCI Data) və korporativ şəbəkələrə çıxış məlumatlarını ehtiva edir.
PHALT#BLY-nin BSoD təqlidi taktikasından istifadə etməsi, hücumun effektivliyini əhəmiyyətli dərəcədə artırır. Ənənəvi fişinqdən fərqli olaraq, bu metod istifadəçini sadəcə bir fayl açmağa deyil, həm də sistemin fəaliyyət qabiliyyətini bərpa etmək üçün təcili hərəkətə keçməyə vadar edir, bu da şübhə reaksiyalarını azaldır.
Tövsiyələr və Həll Yolları
Qonaqpərvərlik və digər həssas sektorlarda fəaliyyət göstərən təşkilatlar öz müdafiə mexanizmlərini gücləndirməlidirlər:
- **Kadrların Təlimi (Security Awareness):** İşçilər, xüsusilə də rezervasiya və müştəri xidmətləri şöbələrində çalışanlar, gözlənilməyən və ya şübhəli rezervasiya e-poçtlarını, xüsusilə də müəmmalı linklər və ya sıxılmış fayllar ehtiva edənləri dərhal İT təhlükəsizlik komandasına bildirmək üçün təlim görməlidirlər.
- **E-poçt Şlüzlərinin Gücləndirilməsi:** Qabaqcıl təhlükə aşkarlama funksiyalarına malik e-poçt təhlükəsizlik şlüzlərindən istifadə etmək. `exe`, `iso`, `img` kimi icra oluna bilən fayl uzantılarının avtomatik bloklanması və ya karantinə alınması vacibdir.
- **Endpoint Detection and Response (EDR):** Sistemlərdə RAT-ların qeyri-adi fəaliyyətini (məsələn, prosesin inyeksiyası, C2 serverinə əlaqə cəhdləri) sürətlə müəyyən edə və cavab verə biləcək EDR həllərinin tətbiqi.
- **Domain/IP Bloklanması:** Təhlükə kəşfiyyatı məlumatları əsasında məlum DCRat C2 (Command and Control) serverlərinə çıxışın şəbəkə səviyyəsində məhdudlaşdırılması.
Nəticə
PHALT#BLY kampaniyası bir daha sübut edir ki, təcavüzkarlar zərərli proqramları paylamaq üçün daima yeni və psixoloji cəhətdən təsirli metodlar axtarışındadırlar. Saxta sistem səhvlərindən istifadə edərək etibarı qazanmaq və məqsədə çatmaq taktikası (ClickFix lure), sosial mühəndisliyin kiberhücum sənayesindəki fundamental rolunu vurğulayır. Təşkilatlar bu tip ekzotik hədəfəalma metodlarına qarşı müdafiə strategiyalarını davamlı olaraq yeniləməli və insan elementini ən güclü müdafiə xəttinə çevirməlidir.


