
 13rose
2026-cı ilin ilk ThreatsDay Bulletini göstərir ki, kiberhücumçular tətilləri dayandırmayıblar, əksinə strategiyalarını daha da incələşdiriblər; bu həftəlik...
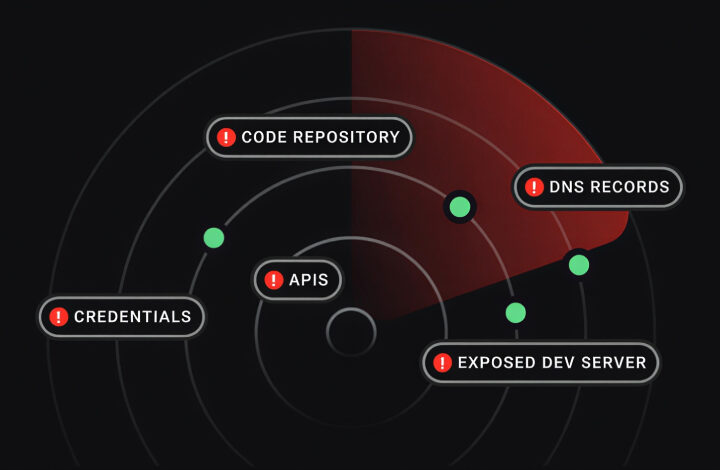
Attack Surface Management (ASM) alətləri riskləri azaltmağı vəd etsə də, əksər təhlükəsizlik komandaları üçün nəticə sadəcə daha...
Transparent Tribe təhlükə qrupu, Hindistanın dövlət, akademik və strateji qurumlarını hədəfləyən yeni bir RAT (Uzaqdan Giriş Trojanı)...
Ümumiyyətlə Android cihazlarında tətbiqlərin yaratdığı və ya sistemin yaratdığı trafiki görmək üçün burp suite-dən istifadə olunur. Burp...
Shared Preferences Məxfi Məlumatların Aşkarlanması- Insecure Data Storage (AndroGoat.apk)
3 min read
Shared Preferences, Android-də tətbiq activityləri arasında davamlı olaraq saxlana bilən kiçik, primitiv (məsələn, int, float, boolean, string) məlumatları açar-qiymət...
İnsecure logging (təhlükəli loglar) tətbiqlərdə həssas məlumatların loglara yazılmasıdır ki, bu da digər tətbiqlərə bu məlumatları oğurlamağa...
 anonymous
Privilege escalation (uyğun olmayan icazələrlə daha yüksək səviyyəyə yüksəlmə) Linux təhlükəsizliyi üçün ən çox rastlanan risklərdən biridir....
MobSF (Mobile Security Framework) açıq mənbəli, avtomatik bir çərçivədir, hansı ki, mobil tətbiqlərin (Android, iOS, Windows) təhlükəsizlik təhlili,...
Jadx-GUI, Jadx proqramının qrafik istifadəçi interfeysli (GUI) versiyasıdır və APK və Dex fayllarını Java mənbə koduna dekompilyasiya etmək üçün istifadə...
Apktool, həmçinin Android-a tətbiq etmək üçün istifadə olunan bir vasitədir, tətbiqin Android package (APK) fayllarını təhlil etməyə, təkmilləşdirməyə və...


