MOBSF ilə Tətbiqin Avtomatik Statik Analizin Həyata Keçirilməsi (Allsafe.apk)
 13rose
4 min read
MOBSF ilə Tətbiqin Avtomatik Statik Analizin Həyata Keçirilməsi (Allsafe.apk)
Bu paylaşım seriyası Mobile Application Pentesting üzərindən gedəcəkdir və paylaşımın məqsədi Android Pentest üçün mühitin qurulmasıdır.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Əgər birbaşa bu paylaşıma gəlmisinizsə, sizə əvvəlki paylaşımdakı məlumatlar ilə tanış olmağınızı məsləhət görürəm!
MOBSF nədir?
MobSF (Mobile Security Framework) açıq mənbəli, avtomatik bir çərçivədir, hansı ki, mobil tətbiqlərin (Android, iOS, Windows) təhlükəsizlik təhlili, zərərli proqram təhlili və sınaqdan keçirilməsi üçün istifadə olunur. Bu alət, tətbiqlərin statik (kodun və ya ikili faylın təhlili) və dinamik (işləyən tətbiqin real vaxtda analizi) təhlilini aparmağa imkan verir.
MobSF-in əsas xüsusiyyətləri:
- Avtomatik təhlil: Tətbiqlərin təhlükəsizliyini avtomatik olaraq yoxlayır.
- Statik analiz: APK, IPA, APPX kimi mobil tətbiq ikili faylları və mənbə kodunu təhlil edir.
- Dinamik analiz: Android və iOS tətbiqləri üçün interaktiv sınaq, işləmə vaxtı məlumatları və şəbəkə trafikinin analizini təmin edir.
- Təhlükəsizlik qiymətləndirməsi: Mobil tətbiqetmələrin təhlükəsizlik səviyyəsini qiymətləndirmək üçün istifadə olunur.
- Zərərli proqram təhlili: Tətbiqlərdəki zərərli proqramları müəyyən etmək üçün istifadə olunur.
- DevSecOps inteqrasiyası: REST API-lər və CLI vasitəsilə CI/CD boru xətlərinə inteqrasiya olunur.
Kali Linuxa MOBSF Quraşdırılması
Kali Linuxa MOBSF quraşdırmaq üçün proyektin rəsmi github səhifəsinə daxil olaraq asan yol olan docker ilə quraşdırmaq üçün kommandları icra etmək lazımdır. Github linki aşağıdadır.
https://github.com/MobSF/Mobile-Security-Framework-MobSF
Səhifədə olan quraşdırma kommandaları isə belə göstərilmişdir.
docker pull opensecurity/mobile-security-framework-mobsf:latest
docker run -it --rm -p 8000:8000 opensecurity/mobile-security-framework-mobsf:latest
1-ci kommanda üzrə İzah:
docker pull→ Docker Hub-dan (və ya digər registry-dən) imic endirir.opensecurity/mobile-security-framework-mobsf→ bu, rəsmi MobSF imicinin adıdır.:latest→ ən son versiyasını (tag “latest”) yüklə deməkdir.
2-ci kommanda üzrə izah:
| Əmr hissəsi | İzahı |
|---|---|
docker run | Yeni konteyner işə salmaq üçün istifadə olunur |
-it | İnteraktiv rejimdə işlədir (terminalda idarə edə biləsən deyə) |
--rm | Konteyner dayandıqda avtomatik silinsin (diskdə qalmasın) |
-p 8000:8000 | Port yönləndirməsidir – konteynerin içindəki 8000 portunu host sistemindəki 8000 portuna açır. Yəni brauzerdə http://127.0.0.1:8000 yazanda MobSF interfeysi açılır. |
opensecurity/mobile-security-framework-mobsf:latest | Hansı imicdən konteyner yaradılacağını göstərir |
Kommandaları öz Kali Linux cihazımızda icra edirik.
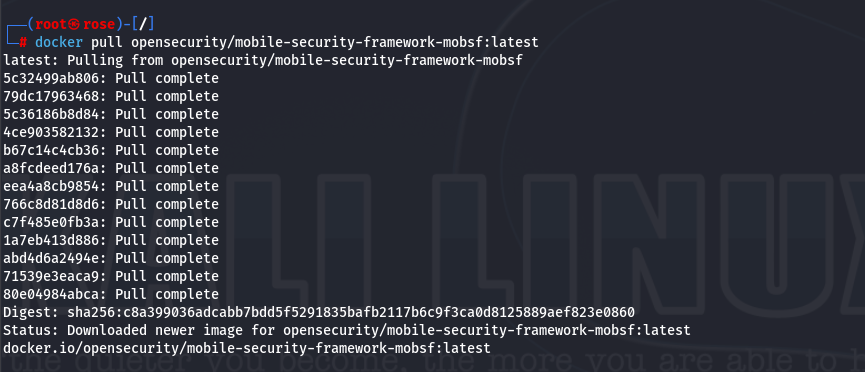
Quraşdırılma bitdikdən sonra 2-ci kommanda ilə MOBSF alətini icra edirik.İcra olunduqdan sonra biz 127.0.0.1:8000 və ya localhost:8000 adresində MOBSF panelinə daxil ola bilərik.
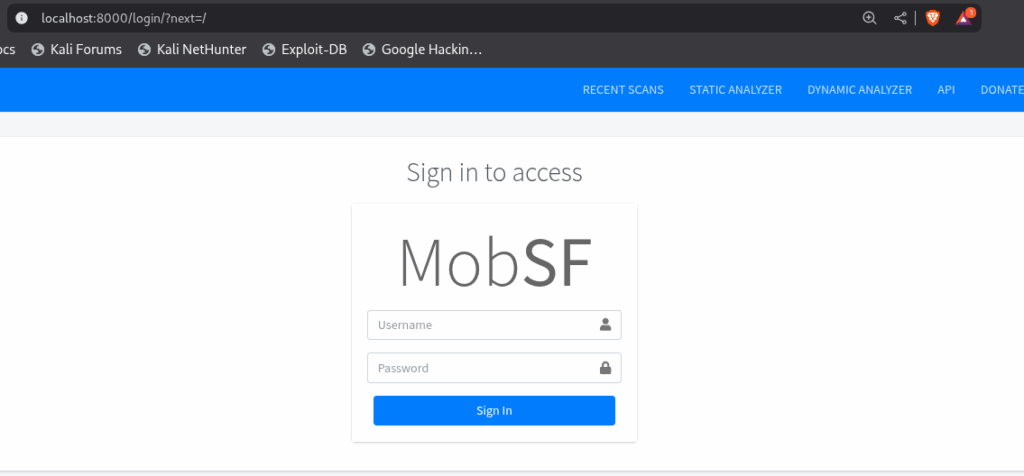
Panel açılmazdan əvvəl bizə login olmağımızı istəyir. Əsasən MOSBF üçün default credential olaraq mobsf:mobsf verilmişdir və bu məlumatlar ilə daxil oluruq.Panel açıldıqdan sonra biz istəsək bura Upload hissəsinə klik edərək və ya sadəcə tətbiqi drag,drop edərək statik analizini həyata keçirə bilərik.
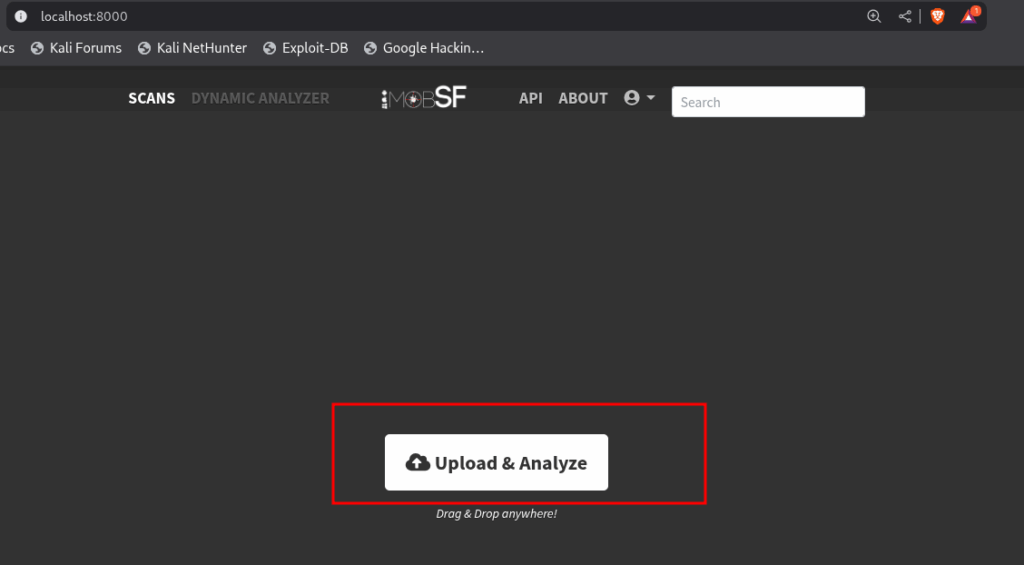
Upload hissəsinə klik edərək Allsafe.apk tətbiqini seçirik və onun statik analizinin həyata keçirilməsini gözləyirik, bir neçə saniyə ərzində tətbiqin statik analizinin reportunu görə bilərik.
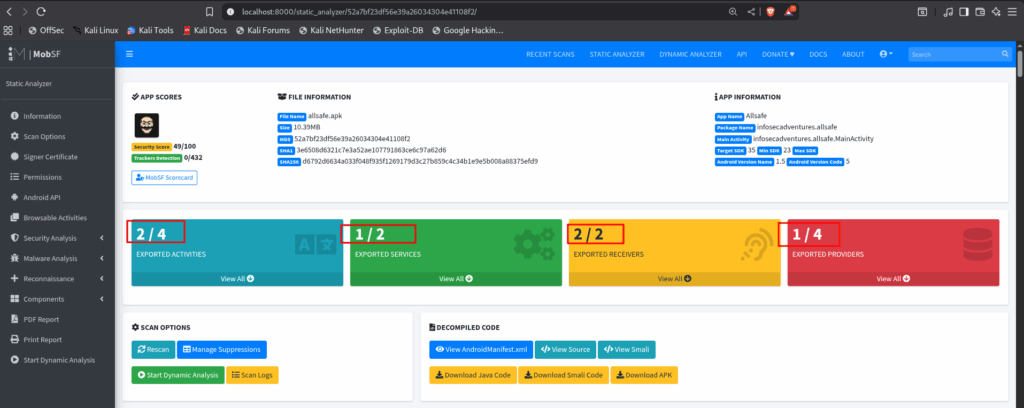
Burada qırmızı qeyd etdiyim hissələr potensial zəiflik yarada biləcək məqamlardır və bunları Dinamik analiz zamanı ətraflı izah edəcəyəm.Amma indi isə reportun davamına baxaq.
Tətbiqin istifadə etdiyi icazələr:
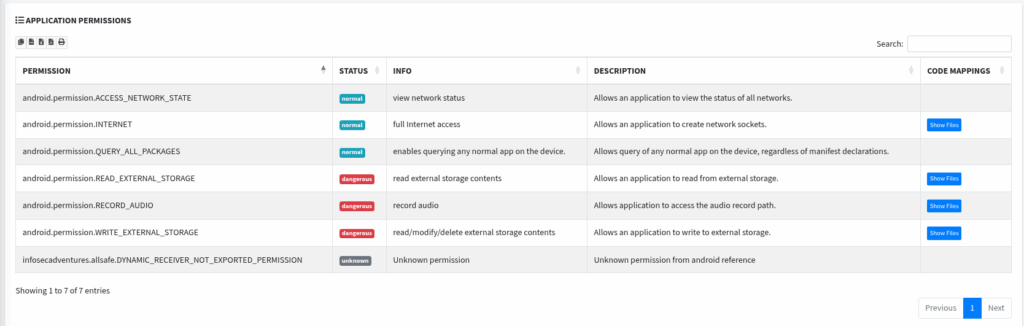
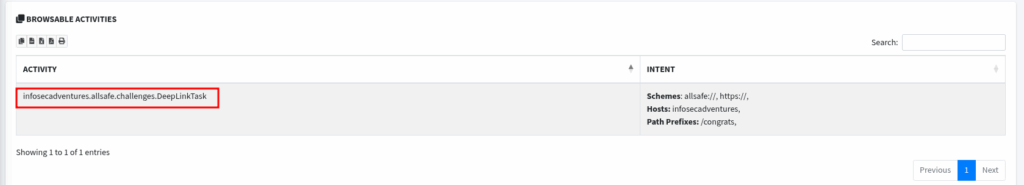
Eləcədə burada təqdim etdiyim Deep Link zəifliyi də Dinamik analiz zamanı test ediləcəkdir.
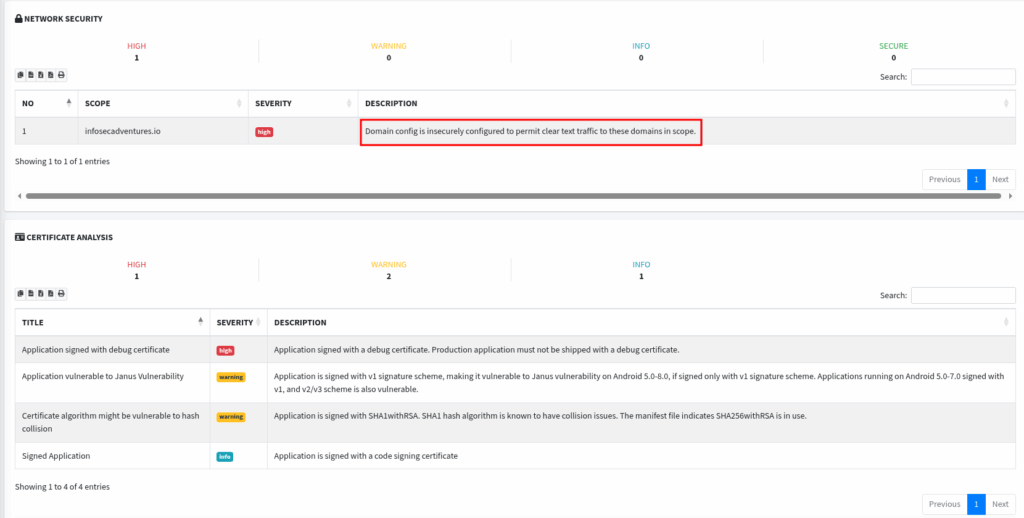
Tətbiq Şəbəkə və Sertifikat analizini həyata keçirmişdir. Buradan görə bilərik istənilən domain üzrə şəbəkə trafiki şifrələnmədən həyata keçirilir.
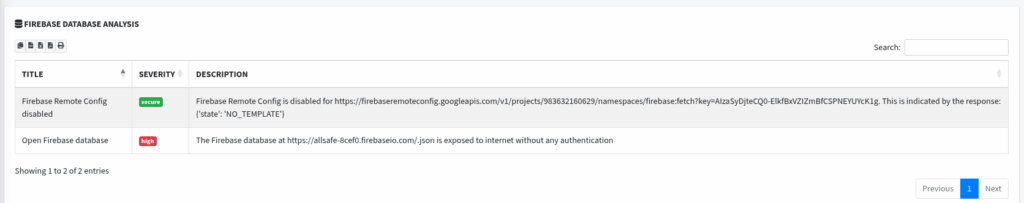
Tətbiq Google Firebase xidmətini avtomatik test edib və .json endpoint ilə heç bir login olmadan məlumatları əldə etməyi bacarıb.
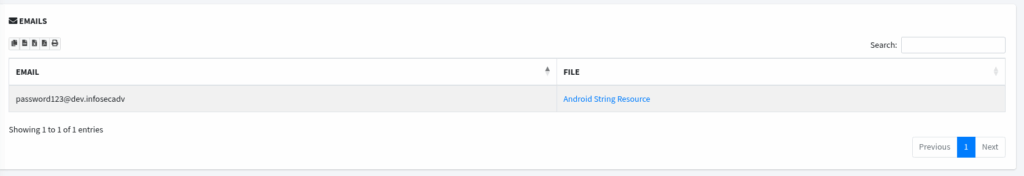
Göstərmək istədiyim məqamlardan biri tətbiq daxilində email axtarılan zaman email yerinə səhvən qoyulmuş şifrəni görə bilərik.Bu alət avtomatik regex üzrə axtarış edir və bu normaldır, məhz buna görə bəzən səhv nəticələrlə qarşılaşa bilərik.False Positivelərin pentest raportuna daxil olmaması mütləq olaraq bir dəfə manual olaraq yoxlanması mütləqdir.
Ümid edirəm faydalı olmuşdur! Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat