
Müdafiənin Gözəgörünməz Yükü: Attack Surface Management (ASM) Yatırımlarının Real Geri Dönüşü (ROI) Haradadır?
 13rose
5 min read
Müdafiənin Gözəgörünməz Yükü: Attack Surface Management (ASM) Yatırımlarının Real Geri Dönüşü (ROI) Haradadır?
Kibertəhlükəsizlik sahəsindəki qərar qəbul edənlər üçün yeni bir dilemma mövcuddur. Hər il büdcələr artır, yeni alətlər bazara daxil olur və idarəetmə panelləri (dashboards) daha ətraflı məlumatlarla dolur. Bu tendensiyanın ən vacib aktorlarından biri də ‘Attack Surface Management’ (Hücum Səthinin İdarə Edilməsi – ASM) sistemləridir. ASM alətləri şirkətlərə vəd edir ki, hər bir kənar nöqtəni, unudulmuş aktivləri və kölgə İT (Shadow IT) elementlərini aşkar edərək riski minimuma endirəcəklər. Lakin reallıq budur ki, bu böyük səy nadir hallarda rəhbərliyin ən sadə və vacib sualına aydın cavab verir: “Bütün bu xərc və işin nəticəsi olaraq, insidentlərin sayı azalıbmı?”
ASM-in Vədi və Məlumat Zibilxanası
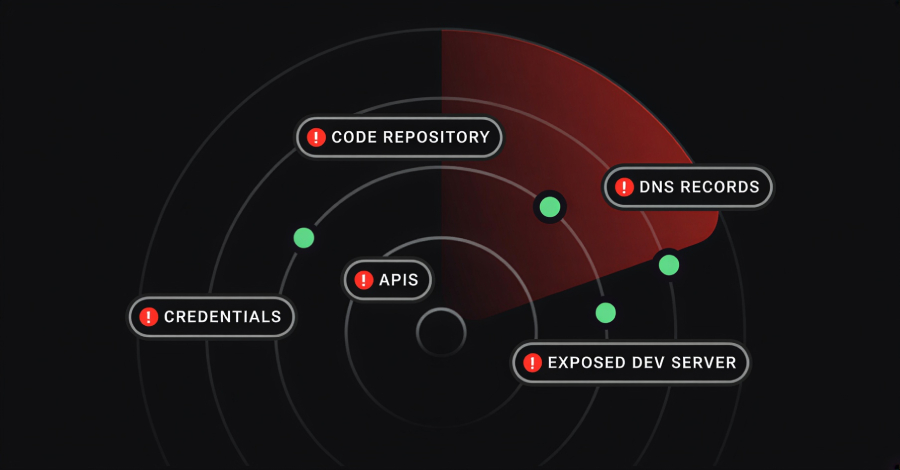
ASM alətləri müasir infrastrukturun xaosuna cavab olaraq ortaya çıxdı. Bulud miqrasiyası, M&A (Birləşmə və Satınalma) fəaliyyətləri və daxili komandaların bir-birindən xəbərsiz yeni xidmətləri işə salması ilə hücum səthi qeyri-müəyyən dərəcədə genişlənib. ASM bu səthi xəritələməyi, riskli portları, səhv konfiqurasiyaları və sertifikat problemlərini aşkarlamağı bacarır.
Təhlükəsizlik komandaları ASM-i tətbiq etdikdə, dərhal ölçülə bilən nəticələr əldə edirlər: aktiv inventarı 20% artdı, aşkarlanan xəbərdarlıqların sayı ayda 1000-i keçdi, və idarəetmə panelləri yaşıl, sarı və qırmızı xəbərdarlıqlarla doldu. Bu ‘görünən fəaliyyət’ (visible activity) rəhbərliyə güclü bir iş getdiyi təəssüratını yaradır. Lakin əksər hallarda, bu məlumat bolluğu yalnız əməliyyat yükünü artırır.
Bu vəziyyətdə ASM, riskin azaldılması vasitəsi olmaqdan daha çox, “Məlumat Zibilxanası” rolunu oynayır. Komandalar vaxtlarının böyük hissəsini ən vacib xəbərdarlıqları tapmaq üçün səs-küyü (noise) süzməyə sərf edirlər. Nəticədə, prioritetləşdirmə matrisi olmayan böyük bir siyahı yaranır ki, bu da yorğunluğa (alert fatigue) və kritik zəifliklərin diqqətdən yayınmasına səbəb olur.
Səy və Nəticə Arasındakı Boşluq (The ROI Gap)
Geri Dönüşün Hesablanması (ROI) təhlükəsizlikdə həmişə çətin olmuşdur, çünki investisiyanın nəticəsi adətən bir ‘hadisənin qarşısının alınması’ kimi qeyri-maddi bir dəyərdir. ASM bu problemi daha da dərinləşdirir.
Tutaq ki, bir ASM aləti 500 yeni zəiflik aşkar etdi. Təhlükəsizlik komandası bunların 400-nü aradan qaldırdı. Rəhbərlik soruşur: “Bu, bizi 400 potensial insidentdən xilas etdimi?” Cavab əksər vaxt belədir: “Bəlkə də. Bəlkə də xeyr.”
Problemin əsas mənbəyi budur ki, ASM məlumatları potensial hücum səthini göstərir, lakin bu məlumatlar aktivin biznes kritikliyini, ona qarşı istifadə oluna biləcək real təhdid vektorlarını və hücumun uğurlu olacağı ehtimalını lazımi qədər nəzərə almır. Yüksək texniki zəiflik skoruna malik, lakin biznes baxımından əhəmiyyətsiz olan bir serverə sərf olunan vaxt, ən vacib maliyyə məlumatlarını saxlayan, lakin texniki skoru bir qədər aşağı olan sistemin riskini azaltmağa sərf edilən vaxtdan daha çox ola bilər. Bu, resursların yanlış bölüşdürülməsi deməkdir.
Çıxış Yolu: Kəşfiyyatdan Fəaliyyətə Yönəliş
ASM alətlərinin dəyərini sübut etməsi üçün onların funksionallığı sırf kəşfiyyat (discovery) mərhələsindən kənara çıxmalıdır. ROI-ni əsaslandırmaq üçün aşağıdakı üç sütun vacibdir:
- Biznes Kontekstli Prioritetləşdirmə: Sadəcə CVSS (Common Vulnerability Scoring System) skoruna əsaslanmaqdansa, ASM məlumatları biznes proseslərinə, aktivin dəyərinə və daxili şəbəkədəki mövqeyinə görə ağırlıqlandırılmalıdır. Bu, təhlükəsizlik komandasına yalnız ‘ən zəif’ nöqtələri deyil, həm də ‘ən kritik’ nöqtələri müəyyənləşdirməyə imkan verir.
- Automasiya və İnteqrasiya: Ən böyük ROI, tapıntıların avtomatik olaraq əməliyyat (Ops) komandalarına ötürülməsi və düzəldilməsi (remediation) proseslərinə daxil edilməsindədir. Əgər ASM aləti zəifliyi aşkar edir, lakin onun düzəldilməsi üçün əl ilə bilet (manual ticket) tələb olunursa, ROI sıfıra yaxınlaşır.
- Metrikaların Yenidən Tərif Edilməsi: Biz ölçməliyik ki, aşkar etdiyimiz aktivlərin nə qədərini
effektiv idarə edə bilirik
. Məsələn, ‘Patch Management’ əhatə dairəsi artırmı? Kritik zəifliklərin düzəldilməsinə sərf olunan orta vaxt (MTTR) azalırmı? Real ROI, idarəetmə panellərinin doluluğunda yox, məhz bu MTTR rəqəmlərində gizlidir.
Nəticə
Attack Surface Management kibertəhlükəsizlik strategiyasının ayrılmaz hissəsidir. Lakin bazarda mövcud olan bir çox alət, yalnız çətinliklərin siyahısını uzatmaqla məşğuldur. Rəhbərliyin gözündə kibertəhlükəsizliyin dəyərini sübut etmək üçün, təhlükəsizlik mütəxəssisləri ‘nə qədər tapdıq’ sualından ‘nə qədər riski aradan qaldırdıq və nə qədər təhlükəsizik’ sualına keçid etməlidirlər. Yalnız məlumat yox, fəaliyyətə yönəlik kəşfiyyat ASM-in real geri dönüşünü təmin edə bilər.


