Android Emulatora BurpSuite Proxy Qoşulması və Sertifikatın Yüklənməsi (AndroGoat.apk)
 13rose
4 min read
Android Emulatora BurpSuite Proxy Qoşulması və Sertifikatın Yüklənməs
Bu paylaşım seriyası Mobile Application Pentesting üzərindən gedəcəkdir və paylaşımın məqsədi Android Pentest üçün mühitin qurulmasıdır.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Əgər birbaşa bu paylaşıma gəlmisinizsə, sizə əvvəlki paylaşımdakı məlumatlar ilə tanış olmağınızı məsləhət görürəm!
Ümumi izah
Ümumiyyətlə Android cihazlarında tətbiqlərin yaratdığı və ya sistemin yaratdığı trafiki görmək üçün burp suite-dən istifadə olunur. Burp Suite sadəcə proxy olaraq qoşulduqda bu zaman biz HTTP trafiki görə bilərik, HTTPS trafiki də görmək üçün isə biz cihaza və ya emulatora Burp Suite sertifikatını yükləməliyik. Biz bu mərhələləri etdiyimiz kimi aşağıda praktiki olaraq AndroGoat.apk tətbiqi üzərində göstərəcəyik.
Android Emulatorun Proxy Parametrlərinin Daxil Edilməsi və HTTP trafikin izlənməsi
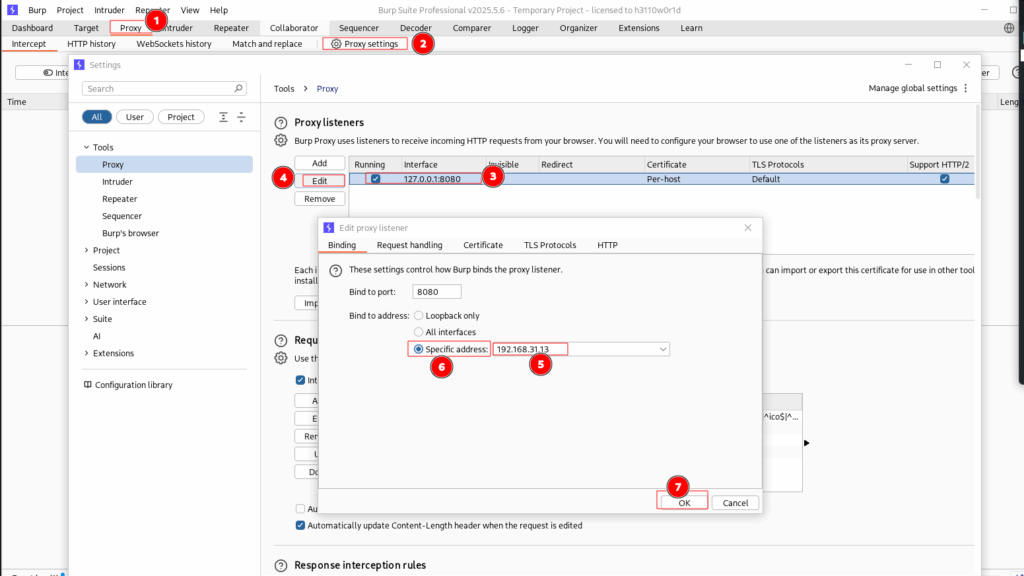
Android emulatora proxy parametrlərini daxil etməzdən əvvəl Burp Suite tətbiqində proxy dəyərlərini dəyişdirmək lazımdır. Burp Suite proqramından Proxy tabından Proxy Settings hissəsinə daxil oluruq. Gördüyümüz proxy üzərinə klikləyirik və Edit düyməsini klikləyirik. 5-ci hissədə isə bizim kali maşının ip adresini seçirik və 6-cı hissədə Specific address variantını seçirik. Bütün bunlardan sonra OK deyərək proxy-ni hazır vəziyyətə sala bilərik.
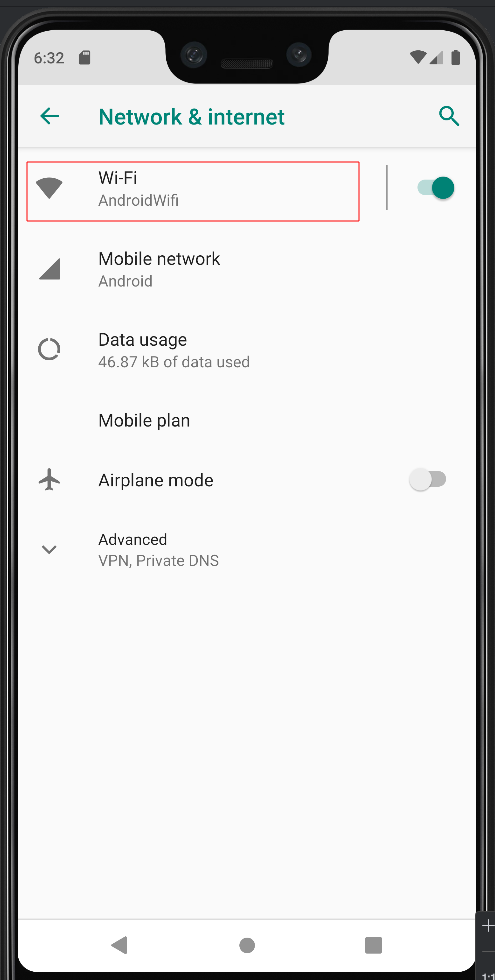
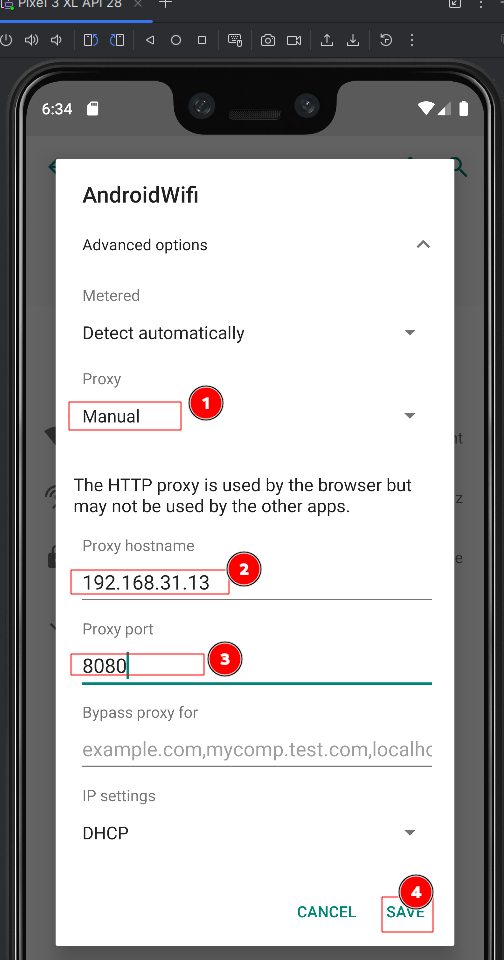
Android üzərində proxy quraşdırmaq üçün Settings hissəsindən Network hissəsinə ordan isə WIFI hissəsinə daxil oluruq. Daxil olduğumuz AndroidWIFI şəbəkəsindən Settings iconuna klikləyirik. Network details hissəsinə isə yuxarıdakı məlumatları daxil edib save edirik.
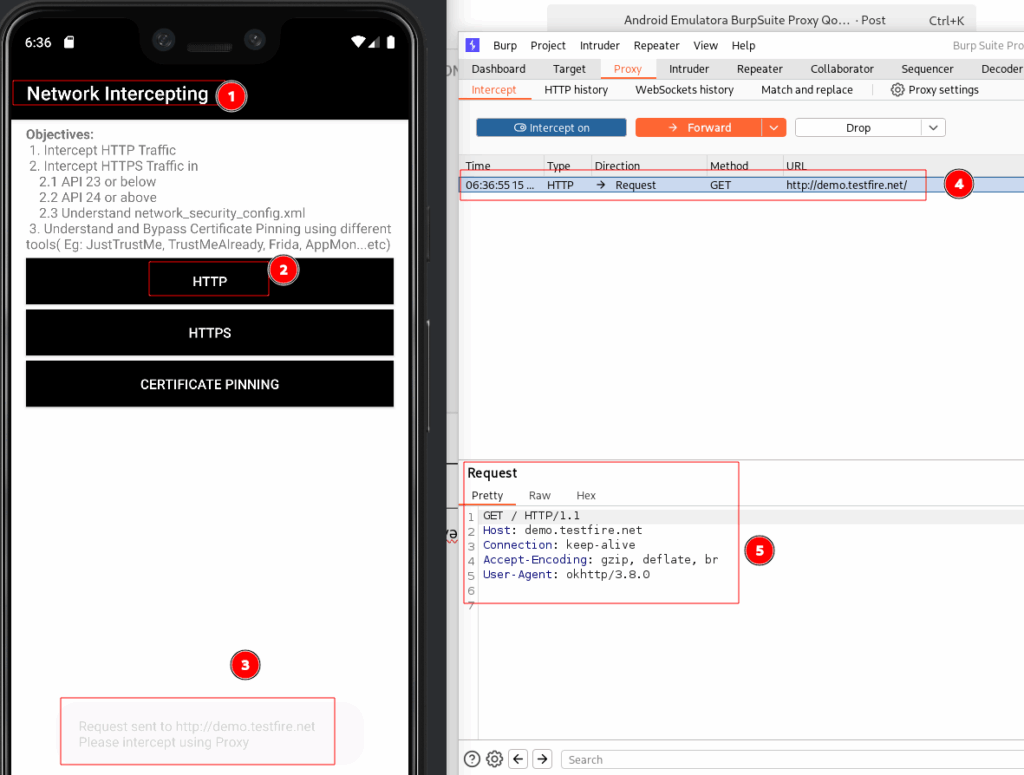
HTTP trafikini işlədiyini və proxy əməliyyatının düzgün olduğunu yoxlamaq üçün AndroGoat.apk tətbiqində Network İntercepting kateqoriyasından HTTP yoxlamaq üçün HTTP seçirik. Toast mesaj olaraq tətbiqin aşağı hisssəsində demo.testfire.net adresinə HTTP istəyi atdığımı bildirir. Əgər biz proxyni düzgün qurmuşuq isə, Burp Suitedə intercept on açıq olan halda həmin istəyi proxydə tuta bilərik. Göründüyü kimi biz HTTP sorğusunu Proxy vasitəsi ilə ələ keçirə bildik.
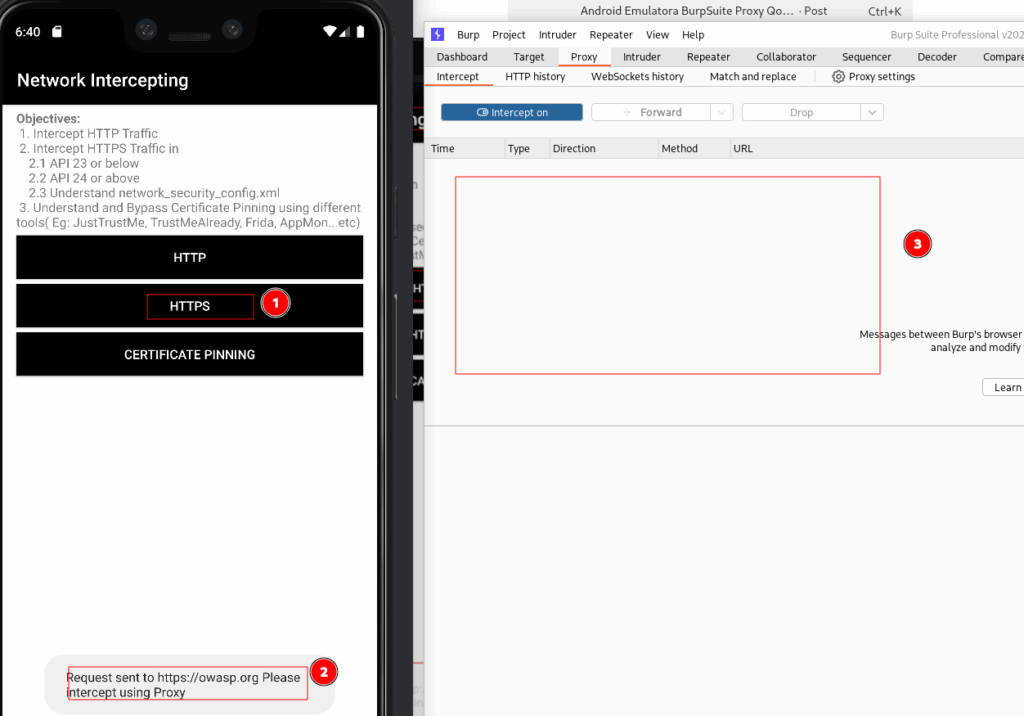
Əgər biz burada HTTPS sorğusu göndərmək istəsək isə biz bunu tuta bilmərik səbəb olaraq isə Burp Suite setifikatının hədəf cihaza və ya emulatora yüklənməmiş olmasıdır.
Burp Suite Sertifikatının Emulatora Quraşdırılması
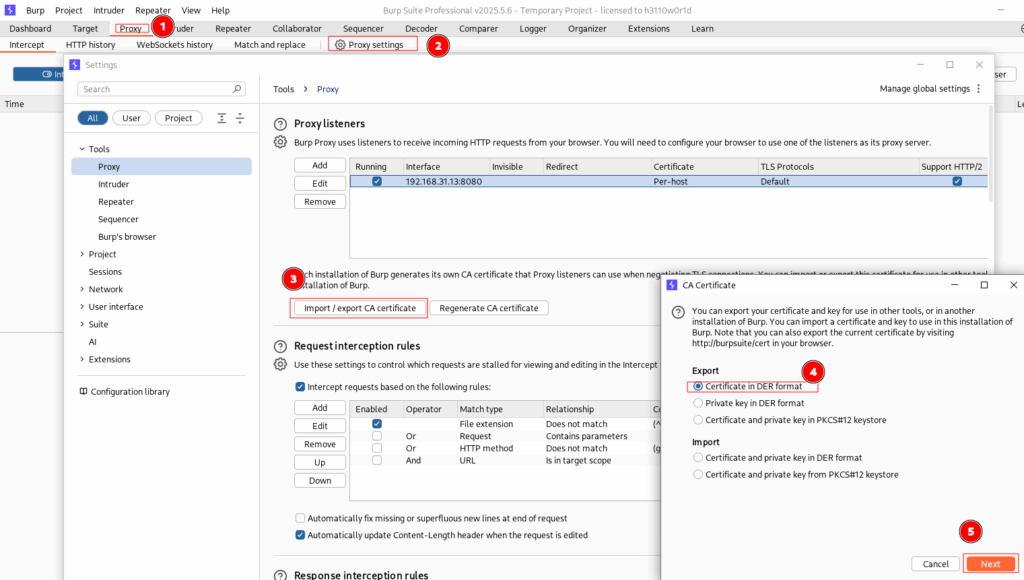
Bunun üçün Proxy tabından Proxy Settings hissəsinə keçid edirik və İmport/Export Certificates pəncərəsindən Certificate in DER format seçirik və Next klikləyirik. Sertifikatı root qovluğu altında cert.der kimi yadda saxlayırıq.
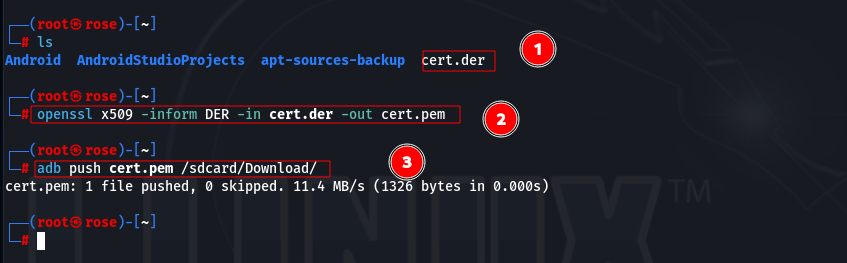
Sertifikatımız der formatındadır, amma android əməliyyat sistemi bu formatda sertifikat qəbul etmir. Məhz bu problemi aradan qaldırmaq üçün onu biz openssl x509 -inform DER -in cert.der -out cert.pem kommandası ilə pem formatına çevirirk və adb push ilə emulator yaddaşına qeyd edirik.
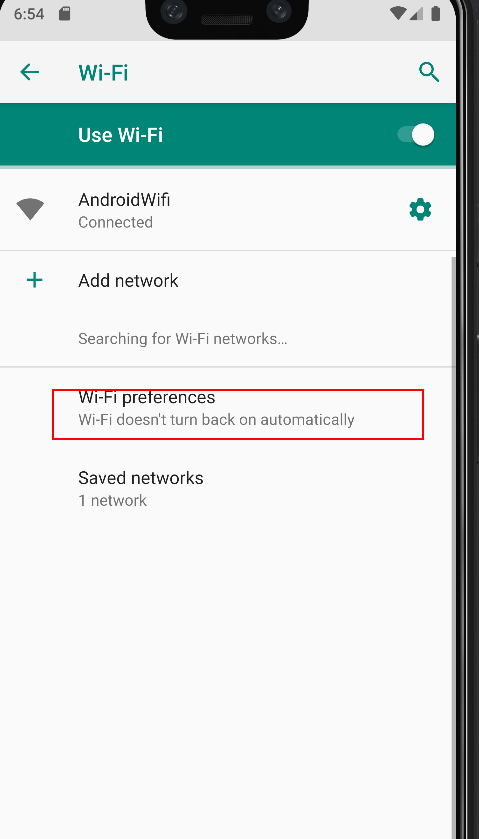
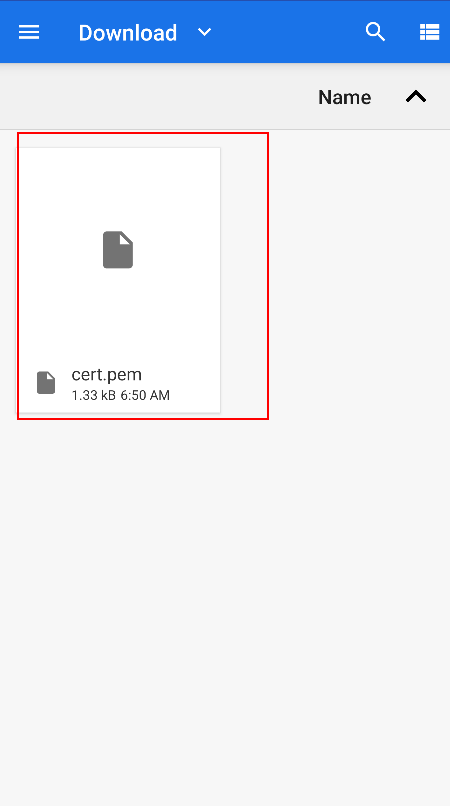
Daha sonra Emulator üzərindən Wifi Preferences hissəsinə daxil oluruq Install Certificates deyərək File Manager üzərində yüklədiyimiz cert.pem faylını tapırıq və import ediri.
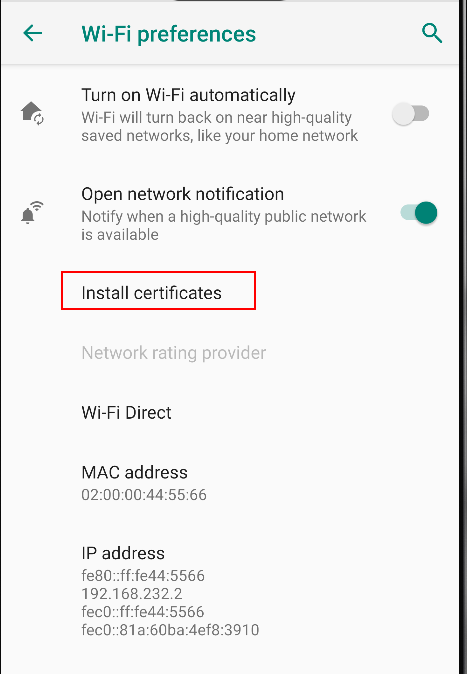
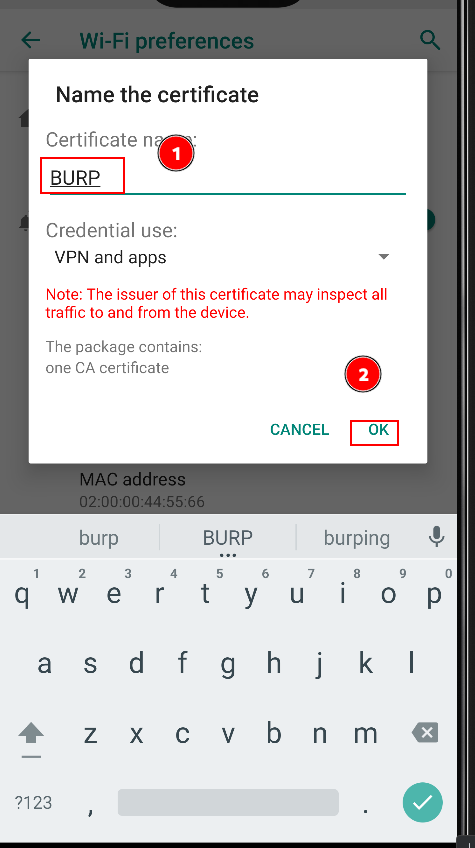
Cihazın yaddaşında Download qovluğunda olan cert.pem faylını seçirik və import edirik. Ad hissəs o qədərdə önəmli deyil mən məsələn BURP yazdım siz fərqli nəsə yaza bilərsiniz. Ən sonda sertifikatın uğurlu yüklənməsi üçün PİN təyin etməlisiniz.
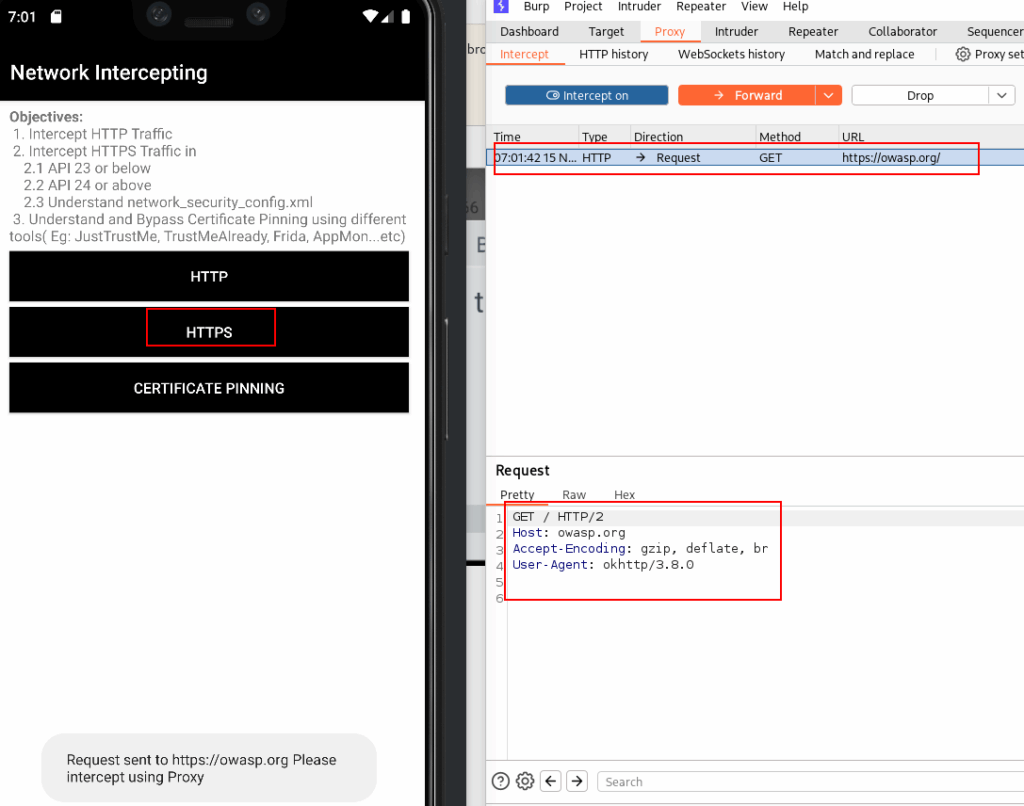
Əməliyyatlar uğurla yerinə yetirdikdən sonra HTTPS sorğusunu adi HTTP olaraq da tuta bildiyimizi görə bilərik.
Bundan sonrakı paylaşımda isə Sertifikat pinning nədir və necə bypass olunması üzrə danışıcayıq.
Ümid edirəm faydalı olmuşdur! Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat