
Süni İntellekt Agentlərinin Təhlükəsizliyi: Kod İcrası Və Gizli API Açar Riski
 13rose
2 min read
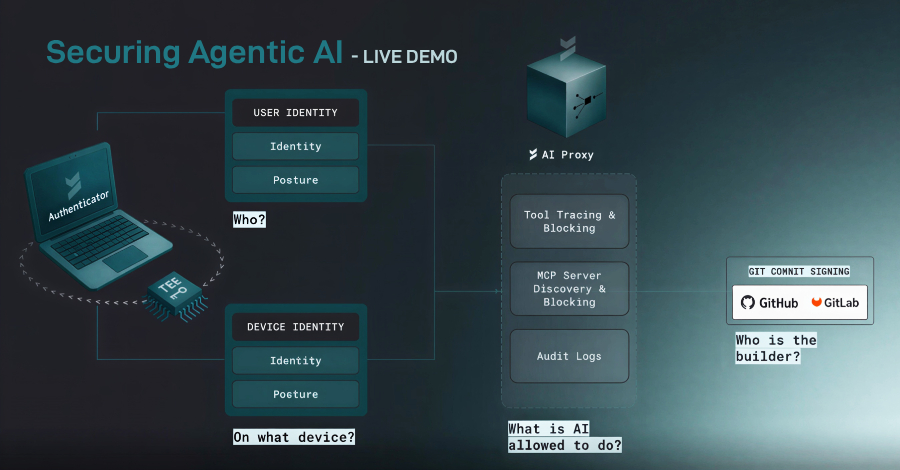
Süni İntellekt Agentlərinin Kod İcrası Yeni Təhlükəsizlik Boşluqları Yaradır
Son dövrlər süni intellekt agentləri yalnız kod yazmaqla kifayətlənmir, həm də onu birbaşa icra edir. Bu yeni tendensiya proqram təminatı inkişafında misilsiz sürət təmin etsə də, eyni zamanda ciddi təhlükəsizlik problemləri yaradır.
Copilot, Claude Code və Codex kimi inkişaf etmiş alətlər proqram təminatını dəqiqələr ərzində başdan-ayağa yaratmaq, sınaqdan keçirmək və yerləşdirmək qabiliyyətinə malikdir. Bu sürət mühəndislik proseslərini köklü şəkildə dəyişir, lakin əksər komandaların bir problem yaranana qədər görmədiyi böyük bir təhlükəsizlik boşluğu meydana gətirir.
Gizli Təhlükə: Machine Control Plane və Shadow API Key Riski
Hər bir agentik iş axınının arxasında təşkilatların fəal şəkildə qorumadığı bir təbəqə dayanır: Machine Control Plane (MCPs). Bu, süni intellekt agentlərinin əməliyyatlarını idarə edən və onların alətlərə daxil olmasını tənzimləyən əsas infrastruktur komponentidir. Bu təbəqənin təhlükəsizliyinin təmin edilməməsi, nəzarətsiz kod icrası, məlumat sızmaları və sistemə icazəsiz giriş kimi ciddi risklərə yol aça bilər.
Bundan əlavə, alətlərə nəzarətsiz giriş və “Shadow API Key Sprawl” (kölgə API açarlarının nəzarətsiz yayılması) kimi problemlər agentik sistemlərin müdafiəsiz qalmasına səbəb olur. Gizli API açarları təhlükəsizlik protokollarından yan keçərək həssas sistemlərə və məlumatlara gözlənilməz giriş nöqtələri yarada bilər ki, bu da təhlükəsizlik müdaxilələri üçün yeni yollar açır.
Proaktiv Təhlükəsizlik Zərurəti
Süni intellekt agentlərinin təklif etdiyi inqilabi imkanlardan tam istifadə etmək üçün təşkilatlar bu yeni təhlükəsizlik çağırışlarını proaktiv şəkildə həll etməlidirlər. Bu, Machine Control Plane-in gücləndirilməsi, alətlərə girişin ciddi şəkildə idarə edilməsi və Shadow API Key riskinin aradan qaldırılmasını əhatə edir. Yalnız bu şəkildə süni intellektin gücündən təhlükəsiz və dayanıqlı bir şəkildə faydalanmaq mümkün olacaq.


