
Yeni ‘VoidLink’ Malware Linux Bulud Mühitlərini Hədəf Alır
 13rose
1 min read
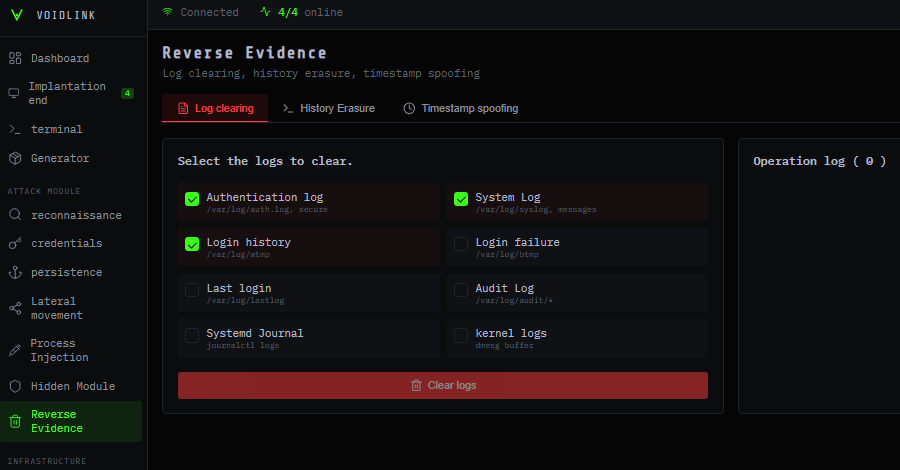
Yeni Təkmil Malware Aşkarlanıb: ‘VoidLink’
Kibertəhlükəsizlik tədqiqatçıları, ‘VoidLink’ kod adlı, əvvəllər sənədləşdirilməmiş və zəngin xüsusiyyətlərə malik yeni bir Malware çərçivəsinin detallarını açıqlayıblar. Bu təkmil Malware, xüsusilə Linux əsaslı bulud mühitlərinə uzunmüddətli və gizli giriş təmin etmək üçün nəzərdə tutulub.
Bulud-Nativ Hədəfləmə və Komponentlər
Check Point Research tərəfindən yayımlanan yeni bir hesabatda qeyd edilir ki, bu bulud-nativ Linux Malware çərçivəsi bir sıra fərdi yükləyicilərdən (custom loaders), implantlardan (implants), rootkitlərdən (rootkits) və modul komponentlərdən ibarətdir. ‘VoidLink’, bulud və konteyner mühitlərində fəaliyyət göstərmək üçün xüsusi olaraq qurulmuş bir infrastrukturla, hədəflənən sistemlərdə aşkarlanmadan qalmaq üçün yüksək səviyyədə təchiz edilib.
Bu yeni təhdid, bulud infrastrukturunun artan yayılması fonunda, müəssisələrin təhlükəsizlik strategiyalarını yenidən nəzərdən keçirmələrinin vacibliyini bir daha vurğulayır. ‘VoidLink’ kimi təkmil Malware-lər, kritik məlumatlara və sistemlərə uzun müddət gizli giriş əldə edərək ciddi fəsadlar törədə bilər.


