
Şimali Koreya Hakerləri Proqramçı Alətlərini Malware Paylama Kanalına Çevirir
 13rose
2 min read
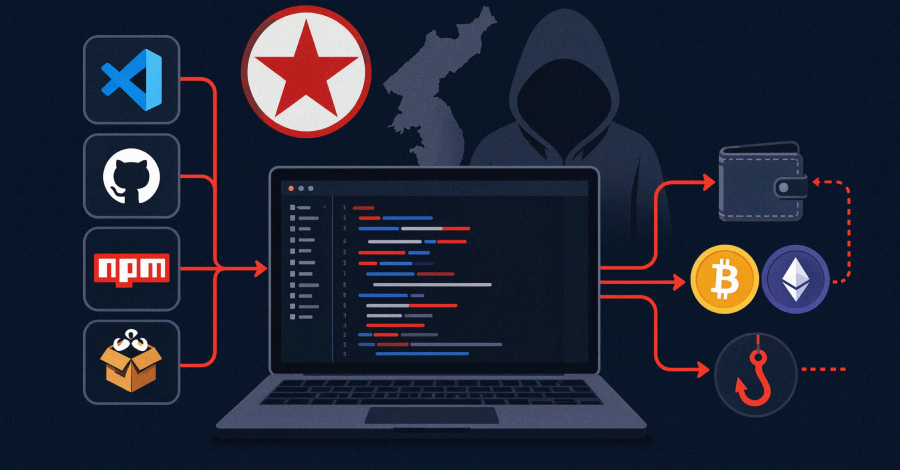
Şimali Koreya Haker Qruplaşması Proqramçılara Yönəlib
Kibertəhlükəsizlik tədqiqatçıları, “Contagious Interview” (həmçinin “Famous Chollima”, “HexagonalRodent” və “Void Dokkaebi” kimi tanınan) adlı Şimali Koreya ilə əlaqəli davamlı təhdid qruplaşması ilə oxşarlıqlar nümayiş etdirən iki yeni zərərli kiber kampaniya barədə xəbərdarlıq edib.
Proofpoint tərəfindən dərc olunan hesabatda qeyd olunur ki, bu təhdid aktoru proqramçıların işə qəbulu və ya kod nəzərdən keçirmə mövzularından istifadə edərək Phishing kampaniyaları təşkil edir. Bu yanaşma, hakerlərin hədəflənmiş şəxslərin etibarını qazanmaq və onları zərərli proqram təminatını (Malware) endirməyə və ya həssas məlumatları təqdim etməyə təşviq etmək üçün tərtibatçı alətlərini və platformalarını sui-istifadə etdiyini göstərir.
Qeyd olunan kampaniyalar, Şimali Koreyanın dövlət dəstəkli hakerlərinin kiber casusluq və ya maliyyə qazanmaq məqsədilə, xüsusilə də proqram inkişafı ekosistemində təhlükəsizlik boşluqlarını istismar etmək üçün artan səylərini əks etdirir. Proqramçıların hədəf alınması, həmçinin təchizat zənciri hücumları üçün potensial bir yol açaraq, böyük şirkətlərin və layihələrin kod bazalarına çıxış əldə etməyə imkan verə bilər.


