
Çinli Hakerlər Google Workspace Qaydalarını Sui-istifadə Edərək Həssas E-poçtları Oğurlayıb
 13rose
2 min read
Çinlə Əlaqəli Casus Qrupunun Bir İldən Artıq Gizli Əməliyyatı
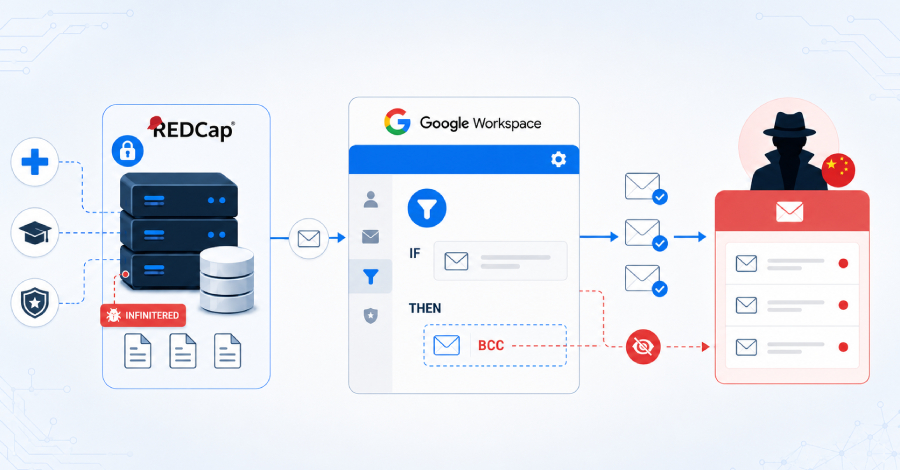
Çinlə əlaqəli bir casus qrupu, Şimali Amerika qitəsindəki tibb, akademik və hərbi tədqiqat şəbəkələrində bir ildən çox müddətə fəaliyyət göstərərək həssas tədqiqat və müdafiə e-poçtlarını oğurlayıb. Bu gizli əməliyyat, hədəf alınan təşkilatların daxili sistemlərinə sızmaq və strateji əhəmiyyətli məlumatları ələ keçirmək üçün mürəkkəb üsullardan istifadə edib.
Hücumun İlkin Mərhələsi: REDCap Serverlərindəki Arxa Qapı
Hücumçuların sistemlərə ilk girişi REDCap tədqiqat serverlərində aşkar edilmiş bir arxa qapı (backdoor) vasitəsilə mümkün olub. Bu arxa qapı sayəsində hakerlər, tədqiqatçılara aid giriş məlumatlarını (login credentials) ələ keçirərək, hədəf alınan şəbəkələrə daxil olublar. Bu, adətən kiberhücumların ilkin mərhələlərində istifadə olunan yayılmış bir taktika hesab olunur və sistemlərdəki zəifliklərin istismar edilməsini əhatə edir.
Qeyri-adi Məlumat Sızdırılması Metodu: Google Workspace Qaydalarının Sui-istifadəsi
Lakin bu hücumun ən qeyri-adi və diqqətçəkən hissəsi məlumatların sistemdən çıxarılma (exfiltration) üsulu olub. Casus qrupu, zərərçəkmiş təşkilatların öz Google Workspace (əvvəlki adı G Suite) qaydalarını sui-istifadə edərək, daxil olan bütün e-poçt mesajlarının avtomatik olaraq kopyalanmasını təmin edib. Bu o deməkdir ki, hakerlər əldə etdikləri giriş məlumatları ilə idarəetmə panellərinə daxil olaraq, e-poçt yönləndirmə (mail forwarding) qaydalarını öz xeyirlərinə dəyişdiriblər. Bu metod, aşkarlanması çətin olduğu üçün, hücumçulara uzun müddət ərzində gizli şəkildə məlumat toplamağa imkan verib və standart təhlükəsizlik mexanizmlərindən yan keçməyə kömək edib.
Dərslər və Qorunma Tədbirləri
Bu hadisə, casus qruplarının həssas məlumatları ələ keçirmək üçün daim yeni və mürəkkəb üsullar axtardığını bir daha nümayiş etdirir. Google Workspace kimi geniş istifadə olunan bulud xidmətlərinin daxili funksiyalarını sui-istifadə etmək, mühafizə sistemlərindən yan keçmək üçün təsirli bir vasitə ola bilər. Təşkilatlar, bu cür təhdidlərdən qorunmaq üçün daxili qaydaların və istifadəçi girişlərinin müntəzəm olaraq yoxlanılmasına, həmçinin iki faktorlu autentifikasiya (2FA) kimi əlavə təhlükəsizlik tədbirlərinin tətbiqinə daha çox diqqət yetirməlidirlər.


