
Rəqəmsal Təhlükəsizlikdə Ən Böyük Zəiflik: Yanlış Ekrana Güvən
 13rose
2 min read
Kibertəhlükəsizliyin Əsas Dilemması: Yanlış Ekrana Güvən
Kibertəhlükəsizlik sahəsindəki ən təməl problemlərdən biri hələ də istifadəçilərin etibarsız və ya aldadıcı rəqəmsal interfeyslərə güvənməsi olaraq qalır. Bu zəiflik, hakerlərin müxtəlif hücum vektorları vasitəsilə sistemlərə sızmasının əsas səbəblərindən biridir.
Hakerlərin Hədəfi: Etibarın Sui-istifadəsi
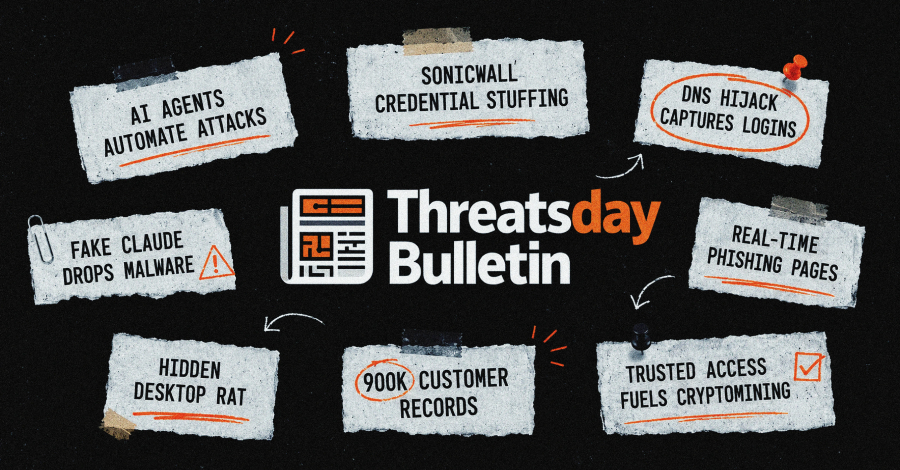
Bu həftə qeydə alınan hadisələr göstərir ki, hakerlər bu təməl zəiflikdən istifadə edərək müxtəlif yollarla sistemlərə sızmağa nail olublar. Hədəf alınan “yanlış ekran” bir login səhifəsi, saxta proqram quraşdırma təlimatı, işə götürmə zəngi maskası altında həyata keçirilən Phishing kampaniyası, yaxud adətən istifadə olunan bir xidmətin normaldan bir qədər fərqli davranışı ola bilər. Bu ssenarilərin hər biri istifadəçinin diqqətsizliyindən və ya məlumat azlığından istifadə edərək, onları zərərli məzmunla qarşılıqlı əlaqəyə girməyə təşviq edir.
Zəifliklərin Kökü: Təkrar İdentifikasiya və Açılan Qapılar
Bu cür hücumların arxasında bir neçə təməl səbəb dayanır: istifadəçilərin təkrar istifadə edilmiş identifikasiya məlumatları (reused credentials), təhlükəsizlik boşluqları səbəbilə açıqda qalmış sistemlər (exposed systems), səssizcə fəaliyyət göstərən Malware yükləyiciləri (quiet loaders), istifadəçi etibarının sui-istifadəsi və daha çətin olması gərəkən Exploit yolları. Bu faktorlar, hətta ən mürəkkəb müdafiə sistemlərini belə asanlıqla keçməyə imkan yaradır.
Müdafiə Tədbirləri və Cari Vəziyyət
Son dövrlərdə kibertəhlükəsizlik müdafiə mexanizmlərinin təkmilləşdirilməsinə baxmayaraq, sistemlərdəki zəif hissələr və ya boşluqlar hakerlər tərəfindən hər zaman birinci aşkar edilir. Bu, xüsusilə istifadəçi maarifləndirilməsinin və təhlükəsizlik protokollarına ciddi riayət olunmasının vacibliyini bir daha önə çəkir.


