
macOS İstifadəçilərinə Saxta Yeniləmə Həmləsi: Şimali Koreya Hakerlərinin Kriptovalyuta Oğurluğu Taktikası
 13rose
2 min read
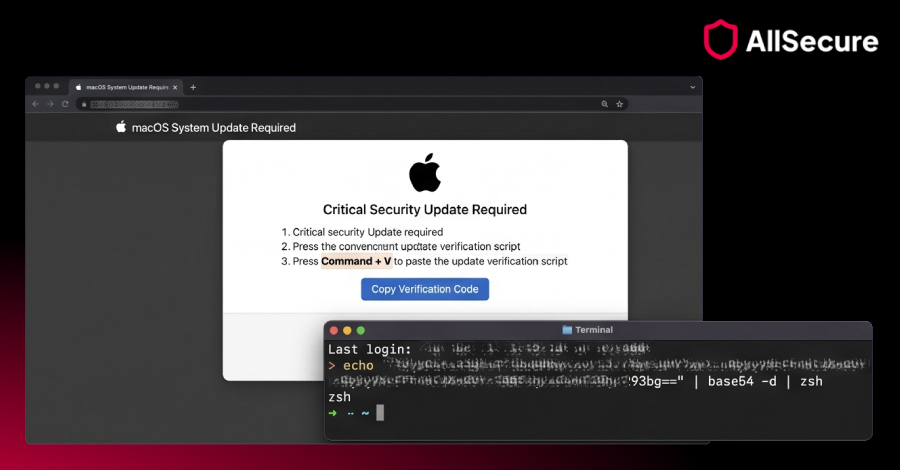
Şimali Koreya Hakerlərinin macOS Həmlələri: Saxta Yeniləmələr Vasitəsilə Kriptovalyuta Oğurluğu
Şimali Koreya ilə əlaqəli təhlükə aktörləri, macOS əməliyyat sistemi istifadəçilərini hədəf alan mürəkkəb bir malvertising kampaniyası ilə gündəmə gəliblər. “Contagious Interview” adlı uzunmüddətli kampaniyanın yeni iterasiyası olaraq identifikasiya olunan bu hücum, istifadəçiləri aldadıcı veb səhifələrə yönləndirərək kriptovalyuta oğurlayan Malware-i sistemlərə yerləşdirir.
Hücum Mexanizmi və Taktikaları
Kiberhücumun əsasını, istifadəçilərin saxta veb səhifələrə yönləndirilməsi təşkil edir. Bu səhifələrdə, mövcud olmayan bir macOS proqram təminatı yeniləməsi tam ekran rejimində nümayiş etdirilir. İstifadəçilər, sistemlərini yenilədiklərini düşünərkən, əslində gizli şəkildə zərərli proqram təminatını (Malware) yükləmiş olurlar. Bu taktik, təcrübəli istifadəçiləri belə çaşdıra biləcək qədər mürəkkəb sosial mühəndislik elementləri ehtiva edir.
Təhlükəsizlik mütəxəssisləri, bu cür təhdidlərdən qorunmaq üçün istifadəçilərə yalnız rəsmi və etibarlı mənbələrdən proqram təminatı yükləməyi tövsiyə edir. Naməlum mənbələrdən gələn proqram təminatı yeniləmə təkliflərinə və şübhəli reklam keçidlərinə qarşı hər zaman diqqətli olmaq, şəxsi məlumatların və maliyyə aktivlərinin təhlükəsizliyini təmin etmək üçün vacibdir.


