
Azure Cosmos DB-dəki Kritik Boşluq Müştəri Verilənlər Bazasının Platforma Səviyyəsində Açarlarını İfşa Edə Bilərmiş
 13rose
2 min read
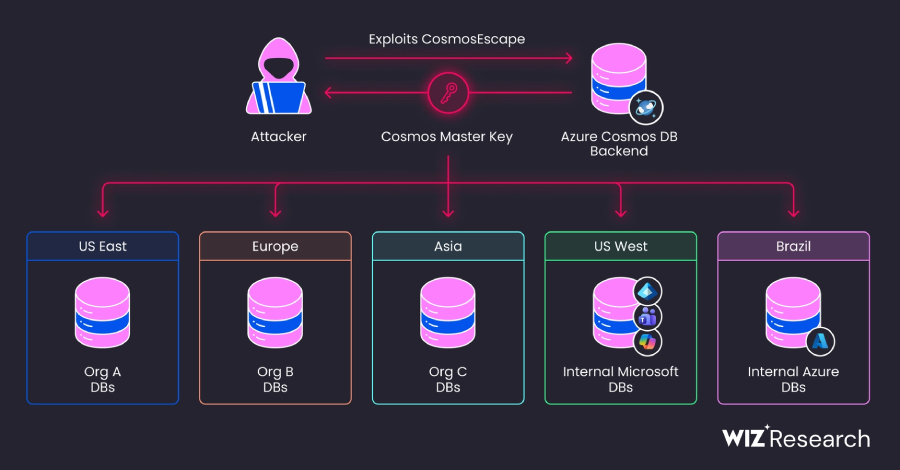
Microsoft Azure Cosmos DB-də Təhlükəsizlik Boşluğu
Kibertəhlükəsizlik firması Wiz tərəfindən aşkar edilmiş yeni bir boşluq, Microsoft-un bulud əsaslı NoSQL verilənlər bazası xidməti olan Azure Cosmos DB-də ciddi təhlükəsizlik riskini üzə çıxarıb. Bu boşluq, “CosmosEscape” olaraq kodlaşdırılan bir zəncir vasitəsilə hücumçulara platforma səviyyəsində master açarları əldə etməyə imkan verirdi ki, bu da onlara müştərilərin verilənlər bazalarına tam oxu və yazma girişi verə bilərdi.
Zəifliyin Detalları
Wiz-in hesabatına görə, artıq aradan qaldırılmış bu boşluq, Azure Cosmos DB-dəki Gremlin sorğu sandboksundan kənara çıxmağa imkan verən bir exploit zənciri ilə başlayırdı. Hücumçu tərəfindən idarə olunan bir Gremlin verilənlər bazasına qarşı xüsusi olaraq hazırlanmış bir sorğu (crafted query) vasitəsilə sistemdə kod icrasına nail olmaq mümkün idi. Bu ilkin giriş, daha sonra hücumçulara xidmətin daxili infrastrukturuna daha dərin nüfuz etməyə, nəticədə isə bütün platforma üçün etibarlı olan əsas açarları (platform-wide master keys) əldə etməyə imkan yaradırdı.
Potensial Təsir
Aşkarlanan bu zəifliyin ən ciddi tərəfi, onun təsir dairəsinin genişliyi idi. Platforma səviyyəsindəki açarları ələ keçirən bir hücumçu, tək bir verilənlər bazasına deyil, bütün müştəri kirayəçiləri (customer tenants) arasında yerləşən istənilən verilənlər bazasına tam oxu və yazma girişi əldə edə bilərdi. Bu, bulud mühitindəki məlumat təhlükəsizliyi üçün son dərəcə kritik bir vəziyyət idi və potensial olaraq minlərlə müştərinin həssas məlumatlarının təhlükə altına düşməsinə səbəb ola bilərdi.
Microsoft-un Reaksiyası və Həll
Wiz tərəfindən məlumatlandırıldıqdan sonra Microsoft, boşluğu dərhal araşdırıb təhlükəsizlik yeniləməsi yayımlayaraq problemi aradan qaldırıb. Şirkət, boşluğun aktiv şəkildə exploit edildiyinə dair heç bir əlamət tapmadığını bildirsə də, belə bir kritik zəifliyin mövcudluğu bulud xidməti təhlükəsizliyinin davamlı monitorinqinin və proaktiv yanaşmanın vacibliyini bir daha vurğulayır.


