
 13rose
Kritik React2Shell (CVE-2025-55182, CVSS 10.0) zəifliyi aktiv şəkildə RondoDox botneti tərəfindən istismar edilir. Doqquz aydır fəaliyyət göstərən...
13rose
Kali Linux 2025.4 Buraxılışı: Wayland-a Keçid, Masaüstü Mühitləri və Əsaslı NetHunter Yenilikləri
5 min read
Kali Linux 2025.4 buraxılışı GNOME 49 (yalnız Wayland), KDE Plasma 6.5 və Xfce üçün rəng mövzuları kimi...
Trust Wallet $8.5 Milyon Zərərlə Nəticələnən: Şai-Hulud Təchizat Zənciri Hücumunun İkinci Dalgası
3 min read
Trust Wallet, Chrome genişləndiricisində baş verən və $8.5 milyon zərərlə nəticələnən haker hücumunun səbəbini açıqlayıb. Hadisəyə səbəb,...
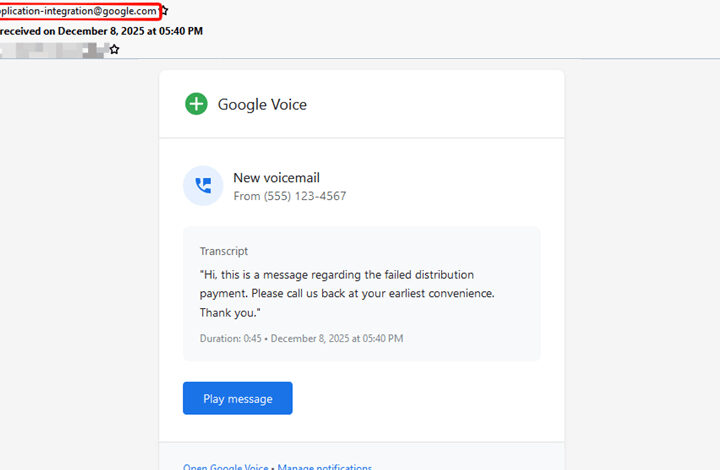
Kiber cinayətkarlar, Google Cloud'un Tətbiq İnteqrasiyası xidmətini sui-istifadə edərək, qanuni Google mesajları kimi görünən fərqli bir fişinq...
2026-cı ilin ilk ThreatsDay Bulletini göstərir ki, kiberhücumçular tətilləri dayandırmayıblar, əksinə strategiyalarını daha da incələşdiriblər; bu həftəlik...
Attack Surface Management (ASM) alətləri riskləri azaltmağı vəd etsə də, əksər təhlükəsizlik komandaları üçün nəticə sadəcə daha...
Transparent Tribe təhlükə qrupu, Hindistanın dövlət, akademik və strateji qurumlarını hədəfləyən yeni bir RAT (Uzaqdan Giriş Trojanı)...
Ümumiyyətlə Android cihazlarında tətbiqlərin yaratdığı və ya sistemin yaratdığı trafiki görmək üçün burp suite-dən istifadə olunur. Burp...
Shared Preferences Məxfi Məlumatların Aşkarlanması- Insecure Data Storage (AndroGoat.apk)
3 min read
Shared Preferences, Android-də tətbiq activityləri arasında davamlı olaraq saxlana bilən kiçik, primitiv (məsələn, int, float, boolean, string) məlumatları açar-qiymət...
İnsecure logging (təhlükəli loglar) tətbiqlərdə həssas məlumatların loglara yazılmasıdır ki, bu da digər tətbiqlərə bu məlumatları oğurlamağa...


