
Google Cloud Etibarı İlə Maskalanmış Yeni Fişinq Kampaniyası: Tətbiq İnteqrasiyası Necə Silaha Çevrildi
 13rose
4 min read
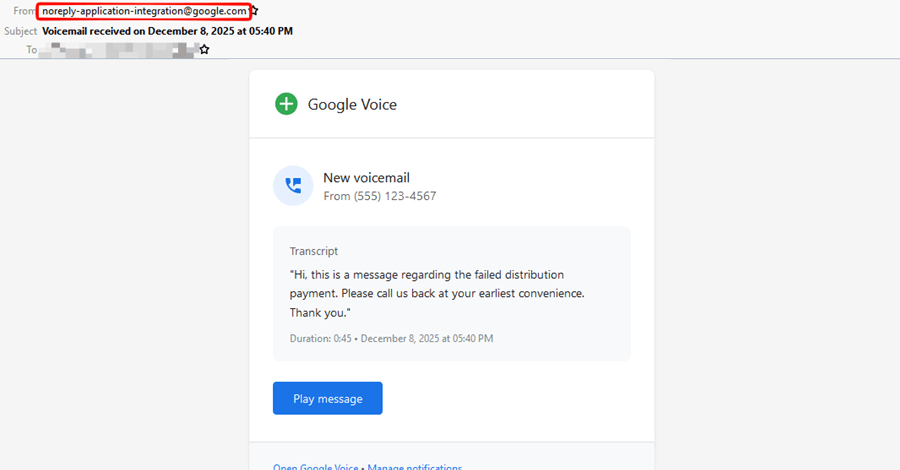
Giriş: Etibar Edilən İnfrastrukturun Sui-İstifadəsi
Kiber təhlükəsizlik dünyasında hər gün yeni və daha mürəkkəb hücum vektorları ortaya çıxır. Son günlər Check Point kiber təhlükəsizlik tədqiqatçıları tərəfindən aşkar edilən fişinq kampaniyası, ən etibarlı hesab etdiyimiz platformaların – məsələn, Google Cloud-un – necə kiber cinayətkarların əlinə silaha çevrildiyini nümayiş etdirir.
Bu kampaniya, hücumların texniki cəhətdən nə qədər inkişaf etdiyini göstərir. Ənənəvi fişinq cəhdləri adətən zəif domen reputasiyasına malik xarici ünvanlardan göndərilirdisə, bu yeni üsul, Google Cloud-un Tətbiq İnteqrasiyası (Application Integration) xidmətindən istifadə edərək, elektron poçtları birbaşa legitim Google-dan gələn sistem bildirişləri kimi maskalayır.
Texniki Mexanizm: Google Cloud Email Xüsusiyyətinin Manipulyasiyası
Hücumun əsasında Google Cloud Tətbiq İnteqrasiyası xidmətinin elektron poçt göndərmə funksiyası dayanır. Bu xidmət, əslində, avtomatlaşdırılmış iş axınları (workflows) və bildirişlər yaratmaq üçün nəzərdə tutulub. Cinayətkarlar bu funksionallığı istifadə edərək, hədəflənmiş istifadəçilərə göndərdikləri mesajların Google tərəfindən yaradılmış qanuni sistem mesajları kimi görünməsini təmin edirlər.
Bu metodun kiber cinayətkarlar üçün cəlbedici olmasının bir neçə səbəbi var:
- Yüksək Göndərici Reputasiyası (High Sender Reputation): E-poçtlar Google-un öz infrastrukturu üzərindən göndərildiyi üçün, onların Spam və ya Junk qovluqlarına düşmə ehtimalı minimaldır. Ən müasir e-poçt təhlükəsizlik qapıları (security gateways) belə, Google domenindən gələn mesajlara avtomatik olaraq daha çox etibar edir.
- Etibarın Sui-İstifadəsi: İstifadəçilər "Google" adı və qanuni görünən göndərici ünvanını gördükdə, şübhələnmə ehtimalları kəskin şəkildə azalır.
- Çoxmərhələli Hücum Vektoru: Bu cür ilkin təmas, sonrakı mərhələlər üçün etimad zəmini yaradır.
Çoxmərhələli Kampaniyanın Anatomiyası
Check Point-in təhlili göstərir ki, bu kampaniya standart, tək mərhələli fişinq hücumu deyil, daha kompleks bir strategiyanı əhatə edir. Kampaniya aşağıdakı mərhələlərdən ibarət olur:
- İlkin Kontakt: Google Cloud tərəfindən göndərilmiş kimi görünən e-poçtlar qurbanlara çatdırılır. Bu mesajlar adətən kritik hesab xəbərdarlıqları (məsələn, "Hesabınızın ödəniş məlumatları köhnəlib" və ya "Gözlənilməyən daxilolma cəhdi") kimi formalaşdırılır.
- Redireksiya və Etimad Zənciri: E-poçtun içindəki link (URL) adətən istifadəçini dərhal son məqsədə aparmır. Əksinə, bir neçə ötürücü (redirect) yolu ilə hərəkət edir. Bu, avtomatlaşdırılmış URL skanerlərindən yayınmağa kömək edir.
- Yükləmə Səhifəsi (Landing Page): Nəticədə, istifadəçi real Google login səhifəsinə oxşar, lakin kiber cinayətkarlar tərəfindən idarə olunan bir saxta səhifəyə yönləndirilir. Bu mərhələdə istifadəçi etimad qazandığı üçün, öz giriş məlumatlarını (credential harvesting) könüllü şəkildə daxil edir.
- İkinci Faktorun Yan Keçilməsi (Bypass Potential): Bəzi mürəkkəb hücumlar hətta ikinci faktorlu autentifikasiya (MFA) kodlarını da eyni sessiya zamanı oğurlamağa cəhd edir.
Təhlükəsizlik və Müdafiə Strategiyaları
Təhlükəsizlik mütəxəssisləri və təşkilatlar bu yeni təhdidə qarşı müdafiə sistemlərini gücləndirməlidirlər. Sadə spam filtrasiyası artıq yetərli deyil. Təşkilatlar aşağıdakı tədbirləri görməlidirlər:
- İstifadəçi Təlimi və Məlumatlandırma: İstifadəçilər Google kimi etibarlı mənbələrdən gələn bildirişlərlə belə kritik rəftar etməlidirlər. Heç vaxt e-poçtdakı linkə klikləməzdən əvvəl məlumatları müstəqil şəkildə – brauzerə daxil olaraq – yoxlamaq tövsiyə olunur.
- Çoxfaktorlu Autentifikasiyanın (MFA) Tətbiqi: MFA, fişinq nəticəsində şifrə oğurlansa belə, hesabın ələ keçirilməsinin qarşısını alan ən effektiv maneədir.
- URL Analizi və Sandboxing: Qabaqcıl e-poçt təhlükəsizlik həlləri, e-poçtun göndəricisi etibarlı olsa belə, linkin təhlükəsizliyini real vaxt rejimində yoxlamalıdır (URL rewriting və sandboxing).
- Log Monitorinqi: Google Cloud xidmətlərində qeyri-adi fəaliyyətin və xidmətlərin gözlənilməyən istifadəsinin davamlı olaraq monitorinqi vacibdir.
Nəticə olaraq, kiber cinayətkarların sistemlərin arxitekturasını dərindən öyrənərək onları sui-istifadə etməsi, sıravi istifadəçilər üçün ənənəvi təhlükəsizlik xəbərdarlıqlarının (məsələn, göndərici ünvanını yoxlamaq) effektivliyini azaldır. Bu, bizə göstərir ki, təhlükəsizlik strategiyaları daim yenilənməli və sıfır etibar (Zero Trust) modelinə əsaslanmalıdır.


