Windows-da Administrator və SYSTEM Hesabı Fərqi
 13rose
3 min read
Windows-da Privilege Escalation etməzdən əvvəl hansı informasiyaları bilməliyik?Hansı məlumatlar Windows PrivEsc əməliyyatında mühim əhəmiyət daşıyır ?Administrator və SYSTEM fərqi nədir? Administrator Nədir? SYSTEM nədir? Məhz bu informasiya Privilege Escalation zamanı Windows-da bizim işimizi asanlaşdırcaqdır.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Bilinməli Məlumatlar
Bu paylaşımda Windows-da PrivEsc Etmədən Bilinməli Məlumatlar olan məlumatları, informasiyaları bir qayda olaraq yığaraq başa salmaq niyyətindəyəm.Bu informasiyaların və məlumatların bizim üçün məqsədi hədəf cihazda, Windows ƏS-də PrivEsc (səlahiyyət artıma)dir.Windows ƏS ən yüksək səlahiyyətli şəxs Administrator-dur. Amma biz Administrator çərçivəsindən çıxaraq SYSTEM istifadəçisi ola bilərik. Administrator istifadəçi hesabından fərqli olaraq SYSTEM istifadəçi hesabı ilə kompütürə daxil olmaq mümkün deyildir və nəzərdə tutulmamışdır.Aşağı hissədə Windows ƏS-də bilinməli olan məlumatlar verilmişdir.
SYSTEM (LocalSystem) nədir?
NT AUTHORITY\SYSTEMolaraq tanınır.- Windows-un özünün daxilində çalışan xidmətlər (services) bu hesabla işləyir.
- Kernel səviyyəli icazələrə malikdir.
- Administratorun belə bəzən görə bilmədiyi və ya dəyişə bilmədiyi fayllara daxil ola bilər.
Administrator hesabı nədir?
- İnsan istifadəçisidir.
- Sistemə proqram yükləyə, istifadəçi yarada və dəyişiklik edə bilər.
- Bəzi low-level əməliyyatlarda (məsələn, SAM faylına daxil olmaq) SYSTEM icazəsi tələb olunur.
- UAC (User Account Control) ilə məhdudlaşa bilər.
Əlavə olaraq:
- İstifadəçi hesabları Windows ƏS-də şəxslərin daxil olması üçün nəzərdə tutulan hesablardır.
- Servis hesabları Windows ƏS-də servislərin yerinə yetirilməsində istifadə olunur və çox hallarda SYSTEM səlahiyyətlərində çalışır.
- Qruplar istifadəçi hesablarının qruplarla idarə edilməsi üçün istifadə olunur.Ən yaxşı nümunə kimi bütün administrator hesablarının daxil olduğu Administrators qrupunu göstərmək olar.Hər bir istifadəçini hesab səviyyəsinə nisbətən qruplarla icra edilməsi daha yaxşıdır.
- Resurslar Hər bir istifadəçinin və qrupun əlçata biləcəyi mənbələrdir.
- Fayllar
- Qovluqlar
- Servislər
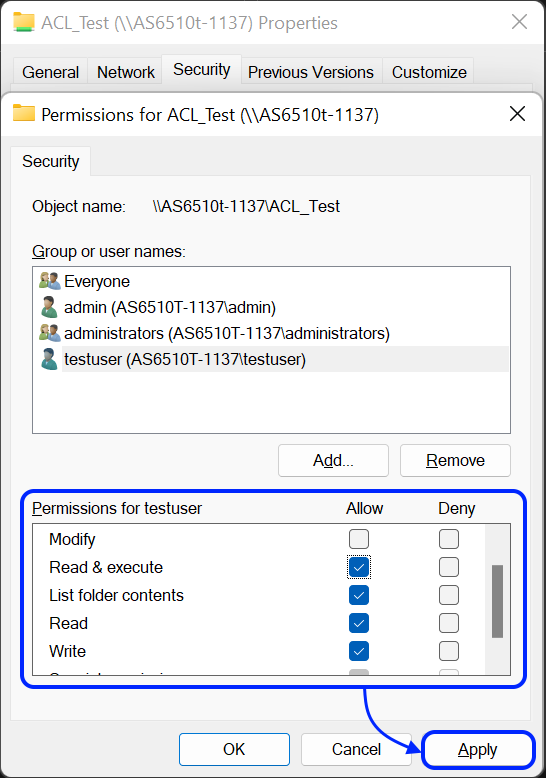
- İcazələr və ya Access Control Lists (ACL) – Kimin hansl mənbələrə və necə hüquqlarını təyin edə qaydalardır.Tipik olaraq Windows ƏS-də ACL aşağıdakı kimi görsənir.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat