
 13rose
Bu yeni, yüksək səviyyəli zərərli proqram kampaniyası İtaliya, Finlandiya və Səudiyyə Ərəbistanındakı hökumət və istehsalat təşkilatlarını hədəfləyərək,...
Kiberhücum
Qaranlıq şəbəkədə “RedTeam” adlanan təhlükə aktoru, Fortinet xidmətlərini hədəfləyən, çoxprotokollu və Go dilində yazılmış 'Brutus' adlı yeni...
MFA Zəifliyi Qlobal Korporasiyaları Çökdürdü: Infostealer Məlumat Oğrularının Bulud Sızmaları
5 min read
Son zamanlar "Zestix" ləqəbli təhdid aktorunun rəhbərlik etdiyi silsilə hücumlar nəticəsində onlarla qlobal müəssisəyə məxsus bulud sistemləri,...
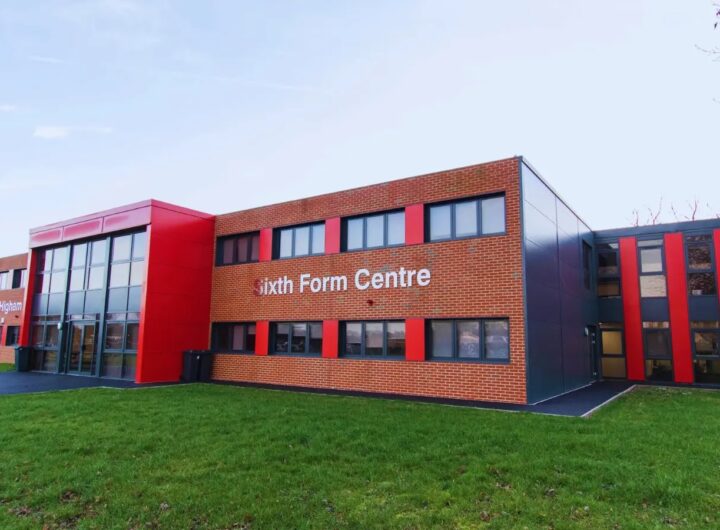
İngiltərənin Higham Lane Məktəbi və Altıncı Forma Kolleci, bütün İT infrastrukturunu iflic edən ciddi kiberhücum səbəbindən bu...
Köhnəlmiş FortiWeb Qurğuları Hədəfdə: Təhlükə Aktoru Sliver C2 ilə Davamlı Giriş Əldə Edir
5 min read
Təhlükəsizlik ekspertləri, köhnəlmiş FortiWeb WAF (Web Application Firewall) qurğularını hədəf alan və onları Sliver C2 (Command and...
Kiberhücumçular 3000-dən çox təşkilatı hədəf alan mürəkkəb fişinq kampaniyasında Google-un qanuni infrastrukturlarından (Tasks bildirişlərindən) sui-istifadə edərək ənənəvi...
Kritik React2Shell (CVE-2025-55182, CVSS 10.0) zəifliyi aktiv şəkildə RondoDox botneti tərəfindən istismar edilir. Doqquz aydır fəaliyyət göstərən...
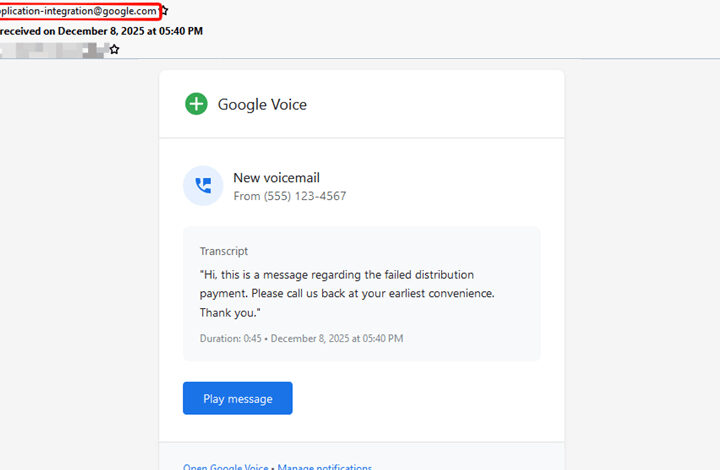
Kiber cinayətkarlar, Google Cloud'un Tətbiq İnteqrasiyası xidmətini sui-istifadə edərək, qanuni Google mesajları kimi görünən fərqli bir fişinq...
Transparent Tribe təhlükə qrupu, Hindistanın dövlət, akademik və strateji qurumlarını hədəfləyən yeni bir RAT (Uzaqdan Giriş Trojanı)...


