Pentest Raportu Necə Yazılmalıdır? (Bütün Nüanslar)
 13rose
7 min read
Pentest Raportu Necə Yazılmalıdır? (Bütün Nüanslar)
Pentest nədir? Pentest raportu nədir? Pentest raportu necə yazılmalıdır? CVSS nədir? Pentest raportunun bütün nüansları hansılardır?
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Pentest Raportunun Meyarları
Raport – bu sadəcə yaxşı görünən kağız deyildir.Bir çox insanlar düşünür ki, yaxşı yazılmış raport sözlərlə dolu olmalıdır.Amma yaxşı raport aşağıdakı meyarlara uyğun gəlməlidir:
- Zəifliklərinin kritikliyinin dəqiq dəyəri (yəni dəyəri şişirdilməməlidir.)
- Əlavə və ya yalan məlumat yol verilməzdir.
- Sübutlar əlavə edilməlidir: (skrinşotlar, PoC , url və s.)
- Zəifliyin necə exploit edilməsi üzrə alqoritm (instruksiya) tətbiq edilməlidir.
- Aydınlıq və sözlərdən az istifadə etmək
- Raport iki hissəyə ayrılmalıdır:
- Texniki – bütün sübutları və detalları göstərilməlidir.
- Rəhbərliyə zəifliyin exploit edilməsi üzrə — bütün zəiflik və təhlükəsizlik testlərinin nəticəsi
- Məlumatlar yaxşı formatlaşdırılmalıdır ki, oxuyan şəxs həmin yazını oxuduqda sıxılmamalıdır. Hər şirkətinin pentest raportları üçün öz şablonları vardır. Bu şablonları öz testlərinizdən asılı olaraq dəyişə bilərsiniz.
Zəifliyin Kritikliyinin Qiymətləndirilməsi
Bu başlığa elə bir nümunə üzrə başlayaq.Testləriniz nəticəsində Burp Suite aləti ilə hədəfdə SQL-injection zəifliyini təyin etdiniz.Default olaraq SQL-injection zəiflliyinin kiritikliyi çox yüksəkdir və siz bu zəifliyi tapdığınız üçün hisslərinizə qapıla bilərsiniz.Zəiflik üzrə məlumatları toplayır və kritikliyini yüksək bir şəkildə təyin edib rəhbərliyə bildirirsiniz. Amma zəifliyi biraz daha müşahidə etdikdə onun məxfi olmayan məlumatlara çıxışının olduğunu və o qədərdə kritikliyinin olmadığını təyin edirsiniz. Belə məsələlərdə kritikliyin təyin edilməsi üçün zəifliyin sistem üzərində təsirinin müşahidə edilməsi mütləqdir.
Bu kimi problemlərin olmaması üçün CVSS qiymətləndirmə sistemindən istifadə edilir.
Common Vulnerability Scoring System (CVSS 4)
Common Vulnerability Scoring System 4 versiyasından istifadə edərək zəifliyin kiritikliyini təyin edə bilərik. Sistemin hər zaman güncəllənməyindən istifadə edərək müntəzəm olaraq yeni versiyasından istifadə etməyə üstünlük verin. Rəsmi sayt: https://www.first.org/cvss/
CVSS nədir? Bu zəifliyin müşahidə edilərək və faktorların baxılaraq kritikliyin təyin edilməsi sistemidir. CVSS sistemi sayəsində biz hansı zəifliklərin kritikliyini daha dəqiq edirik.
CVSS 4 sistemində zəifliyin kritikliyini təyin etmək üçün aşağıdakı meyarlara baxılır və balları hesablanır:
Hücum Mühiti (Attack Vector – AV)
- Network (N)
Hücum internet üzərindən həyata keçirilir (uzaqdan istismar). - Adjacent (A)
Hücum eyni Wi-Fi, LAN və ya VPN kimi yaxın şəbəkədən olur. - Local (L)
Hücum üçün sistemə lokal və ya SSH ilə daxil olmaq lazımdır. - Physical (P)
Hücum üçün cihazın özünə fiziki toxunmaq tələb olunur.
Hücumun Çətinliyi (Attack Complexity – AC)
- Low (L)
Hücum asanlıqla həyata keçirilə bilər. - High (H)
Hücum üçün xüsusi şərait və ya texniki bacarıq tələb olunur.
Sistem Şərtləri (Attack Requirements – AT)
- None (N)
Hücum üçün əlavə şərt lazım deyil. - Present (P)
Hücum yalnız müəyyən sistem şərtləri mövcuddursa mümkündür.
Hücumçunun İcazələri (Privileges Required – PR)
- None (N)
Hücum üçün heç bir hesab və ya giriş lazım deyil. - Low (L)
Hücum üçün sadə istifadəçi hesabı kifayətdir. - High (H)
Hücum üçün admin və ya yüksək hüquqlar lazımdır.
İstifadəçi Əlaqəsi (User Interaction – UI)
- None (N)
Hücum üçün istifadəçidən heç bir hərəkət tələb olunmur. - Passive (P)
Hücum istifadəçi bilmədən qarşılıqlı əlaqə zamanı baş verir. - Active (A)
Hücum üçün istifadəçi bilərəkdən hərəkət etməlidir (məs. fayl açmaq).
Məlumatın Təsiri (Confidentiality, Integrity, Availability)
| Məxfilik (Confidentiality) |
| H – Bütün məlumatlar açılır L – Qismən açıqlanır N – Heç nə açıqlanmır |
| Bütövlük (Integrity) |
| H – Məlumat tam dəyişdirilə bilər L – Bəzi dəyişikliklər N – Heç bir təsir yoxdur |
| Əlçatanlıq (Availability) |
| H – Sistem tam çökür L – Performans azalır N – Normal işləyir |
Hücumun Reallığı (Exploit Maturity – E)
- Attacked (A)
Real həyatda bu hücum artıq istifadə olunub. - Proof-of-Concept (P)
Yalnız test məqsədli exploit var. - Unreported (U)
Hələ exploit qeydə alınmayıb.
Bütün bu metrik dəyərlər kritikliyin təyinində balın hesablanması üçündür.Bəs biz bu balları necə hesablayacyıq?
Kiritikliyin ballarının hesablanması üçün CVSS sistemində kalkulyator mövcuddur. Aşağıdakı sayta daxil olaraq rhaatlıqda zəifliyin kritikliyini təyin edə bilərik: Sayt: https://www.first.org/cvss/calculator/4-0
İndi kalkulyatordan istifadə edərək yuxarıda təyin etdiyimiz SQL injection zəifliyini CVSS dəyərini hesablamağa çalışaq və biz belə bir nəticə əldə edəcəyik.
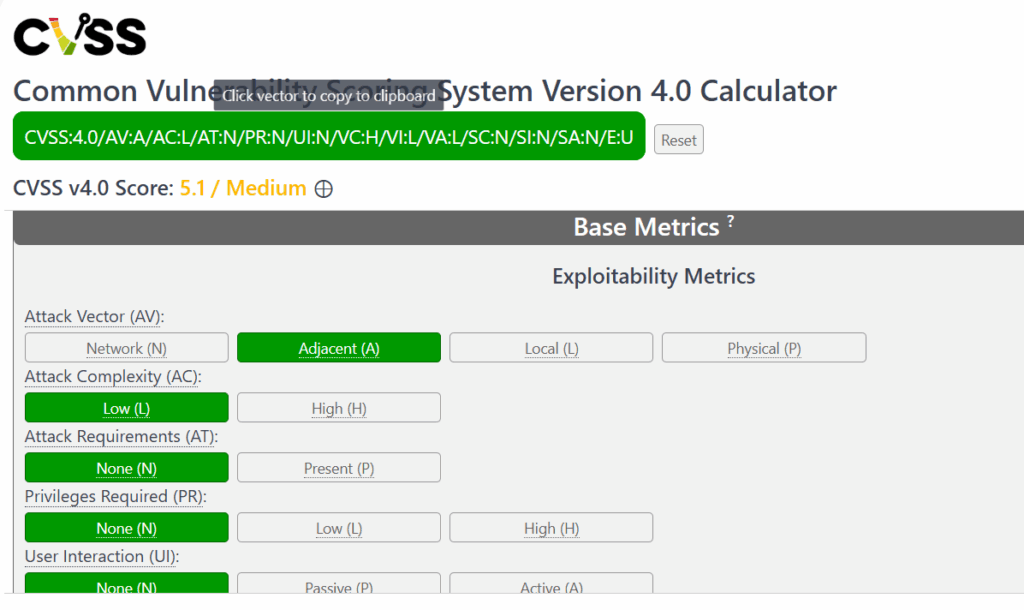
Əldə edilən bala uyğun olaraq zəifliyinin kiritkliyinin kateqoriyası üzrə təyin etmək üçün CVSS4 bal sistemmi aşağıdakı kimidir:
| None | 0.0 |
| Low | 0.1 – 3.9 |
| Medium | 4.0 – 6.9 |
| High | 7.0 – 8.9 |
| Critical | 9.0 – 10.0 |
Raportun təqdim edilməsi
Professional bir şəkildə raportu təqdim etmək üçün bir neçə nüans vardır və bunlar aşağıdakı 4 meyardır:
- skaner ilə manual olaraq tapılan zəifliklərin infrastruktur çatışmazlığı
- veb tətbiqlərin çatışmazlığı
- mənbə kodunun çatışmazlığı
- istifadə olunan kitabxanaların çatışmazlığı
Raportun strukturu təxmini belədir və biz öz təqdimatlarımızda bu bölmələrə toxunacayıq.
Üz qapağı
Bu səhifədə siz öz pentest raportunun adını qeyd etməlisiniz. Penetration testinin raportu və ya kiber təhlükəsizlik raportu kimi adlardan istifadə edin. Həmçinin aşağıdakı elementləri əlavə etmək məsləhətdir:
- şirkətin adı
- pentest proyektinin adı
- pentestdən məsuliyyətli şəxsin adı
- raportun adı
Xronologiya
Bir çox hallarda bir pentest raportunun üzərində bir neçə şəxs müəyyən dəyişikliklər etməli olur. Yəni bir neçə şəxs tərəfindən raport dəyişiklik edildiyi üçün onun xronologiyasının tutulması mütləqdir və xronologiyada aşağıdakı elementlər olması mütləqdir:
- Versiya haqqında məlumat
- dəyişmə vaxtı və zamanı
- informasiyanı dəyişən şəxsin adı
- dəyişikliyin qısa izahı
Raportun Giriş hissəsi
Bu hissə raport üzrə ilkin məlumat verdiyiniz hissədir. Mütləqdirki Giriş hissəsində hansı zəifliklər tapdığınızı və ya nə işləri yerinə yetirdiyinizi izah etməyəsiniz. Bunun yerinə kritik zəiflik barəsində məlumat versəniz daha məsləhətlidir. Giriş hissəsində raportunun aşağıdakı məlumatlarını qeyd etmək məsləhətlidir:
- zəifliklərin sayı və onların kiritikliyi (qrafiki diaqramlarla)
- zəifliklərin və hadisələrin kateqoriyalaşdırılmış sayı (məs 10 XSS zəifliyi hadisəsi və s)
Zəifliklərin İzahı
Bu bölmədə raportun tərtibi zamanı əldə edilən bütün zəifliklərə aydınlıq gətirilir.Zəiflikləri təhlükəlilik dərəcəsinə görə böyükdən daha az olmaqla zəifliklər ələ alınmalıdır. Hər bir zəifliyin izahı aşağıdakı məlumatları təşkil etməlidir:
- Defektin qısa izahı
- CVSS əsasında təhlükəlilik dərəcəsi
- zəifliklə əlaqəli olan ip adress və ya url adresi
- exploitin yerinə yetirilməsinin skrinşotları vəya mətn fraqmentləri
- zəifliyin aradan qaldırılması üzrə düzəlişlər
Pentest raportu nümunələrini Telegram kanalımızda ödənişsiz bir şəkildə araşdıra bilərsiniz!
Ümid varam faydalı olmuşdur! Oxuduğunuz üçün təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat