
 13rose
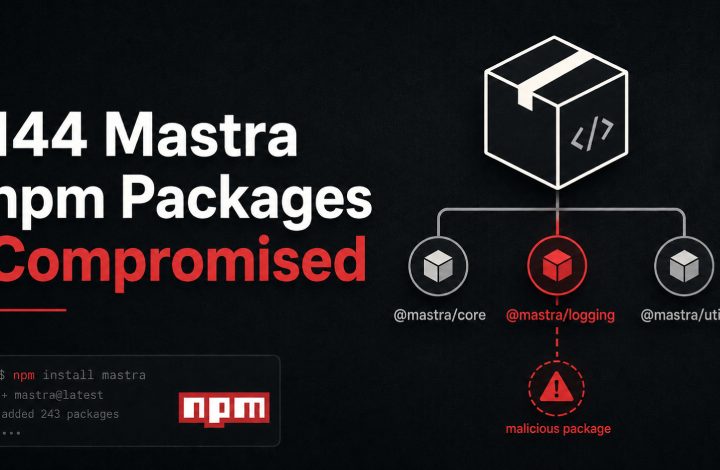
Açıq mənbəli "Mastra" AI çərçivəsinə aid 144 npm paketi, "easy-day-js" kod adlı proqram təminatı təchizat zənciri hücumu...
ABŞ-ın CISA qurumu Joomla Content Editor (JCE) üçün kritik bir təhlükəsizlik boşluğunu (CVE-2026-48907) aktiv istismar edilən boşluqlar...
Google Vertex AI SDK-də təhlükəli boşluq: Model yükləmələri vasitəsilə kod icrası mümkün idi
2 min read
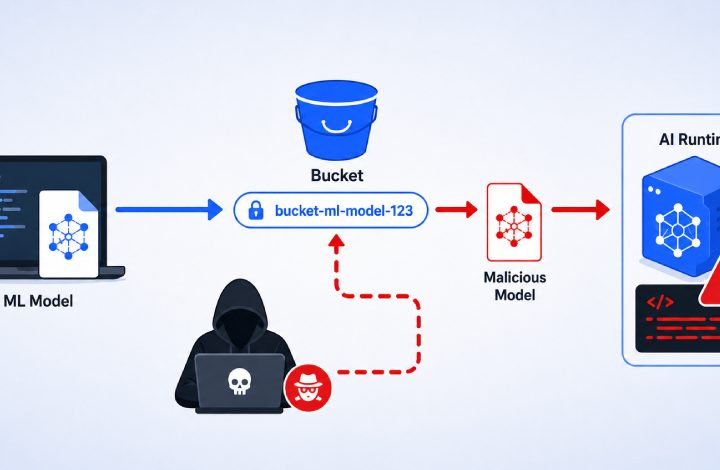
Google Cloud Vertex AI SDK for Python-da kritik bir zəiflik aşkarlanıb. Bu boşluq hücumçulara qurbanın layihəsinə daxil...
ClickFix Kampaniyaları Yeni Loaderlər və Saxta Yeniləmələrlə Malware Yayılmasını Genişləndirir
2 min read
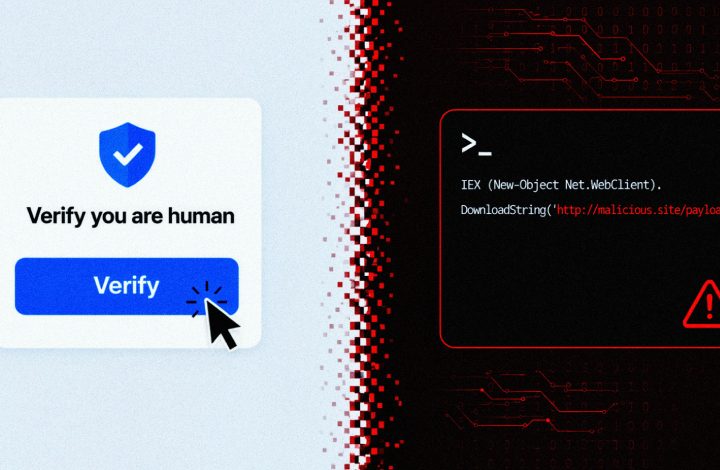
Kibertəhlükəsizlik tədqiqatçıları, Morphisec, BlueVoyant və Huntress-in müstəqil hesabatlarına əsasən, ClickFix kampaniyalarının BabaDeda Loader, Lorem Ipsum Loader və...
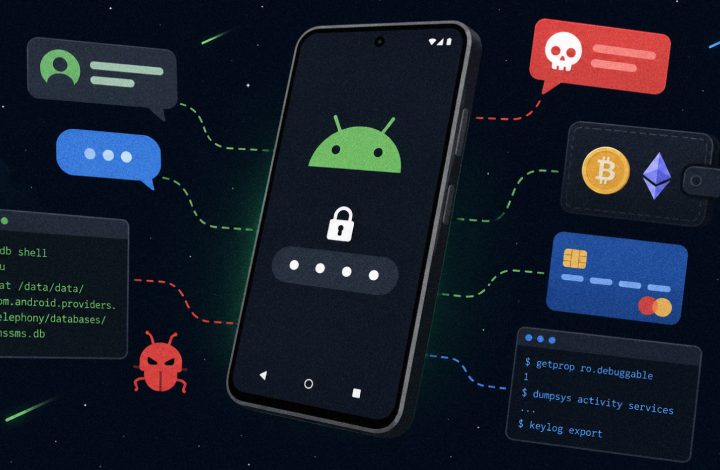
Kibertəhlükəsizlik tədqiqatçıları 217 bank və kriptovalyuta tətbiqini hədəf alan yeni Android bank trojanı "Rokarolla"nı aşkar edib. Bu...
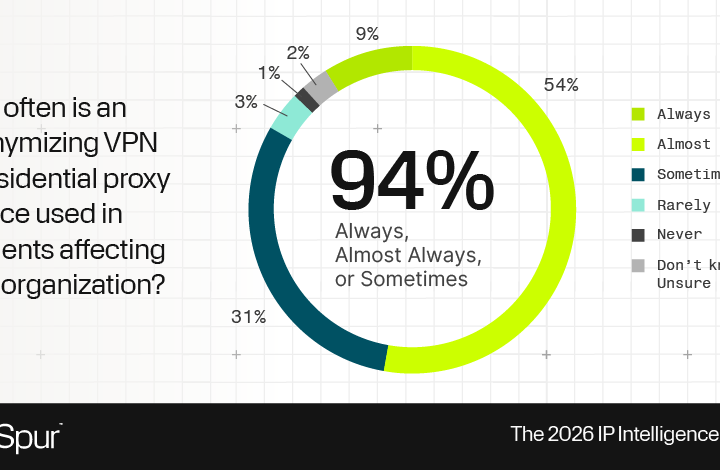
Yeni araşdırmaya görə, kibertəhlükəsizlik insidentlərinin 94%-i anonimləşdirilmiş infrastruktur vasitəsilə baş verir. Təhlükəsizlik komandaları böyük həcmdə IP məlumatına...
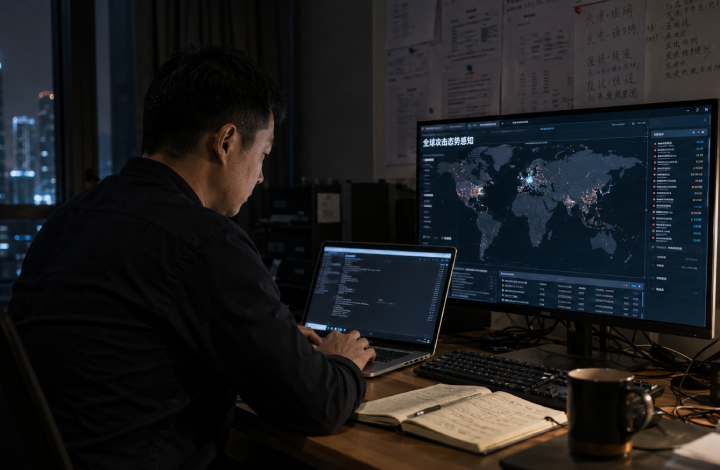
Əvvəllər yalnız Linux-da mövcud olduğu düşünülən SprySOCKS backdoor-unun Windows platformasında iki yeni variantı aşkar edilib. Çinlə əlaqəli...
Fortinet FortiSandbox-da Kritik Zəifliklər Exploit Edilir: Aralarında Yeni Yamaqlanan Boşluq da Var
2 min read
Kibertəhlükəsizlik firması Defused Cyber, Fortinet FortiSandbox sistemlərində üç ciddi təhlükəsizlik zəifliyinin aktiv şəkildə **exploit** edildiyini aşkar edib....
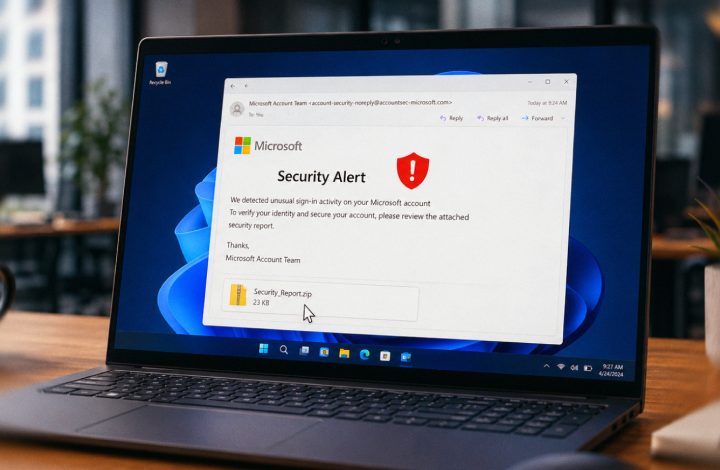
Şimali Koreyanın ScarCruft Qrupu Saxta Microsoft Xəbərdarlıqları ilə NarwhalRAT Malware-ni Yayır
2 min read
Şimali Koreyanın dövlət dəstəkli haker qrupu ScarCruft (APT37), Microsoft hesab təhlükəsizliyi bildirişlərini təqlid edən spear-phishing mesajlarından istifadə...
CISA, LiteSpeed cPanel Pluginindəki Kök Üstünlüklərinə Yol Açan Zəifliyi Təcili Düzəlişə Çağırır
2 min read
ABŞ Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA), LiteSpeed cPanel Pluginində aşkar edilmiş kritik CVE-2026-54420 nömrəli zəifliyi Məlum...


