
Google Vertex AI SDK-də təhlükəli boşluq: Model yükləmələri vasitəsilə kod icrası mümkün idi
 13rose
2 min read
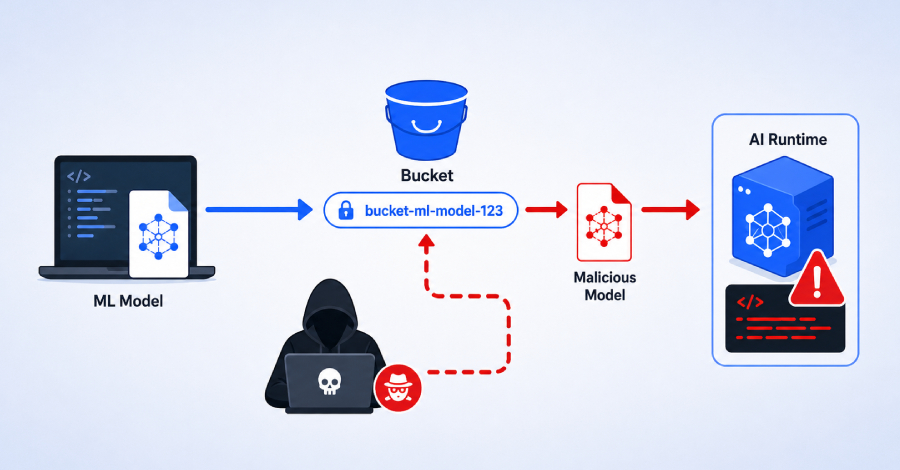
Google Vertex AI SDK-də kritik zəiflik: Model yüklənmələri ələ keçirilə bilərdi
Google Cloud Vertex AI SDK for Python-da ciddi bir təhlükəsizlik zəifliyi aşkarlanıb. Bu boşluq, hücumçulara qurbanın layihəsinə heç bir giriş imkanı olmadan, onun machine learning model upload prosesini ələ keçirməyə və Google-ın serving infrastructure daxilində icazəsiz kod icra etməyə imkan verirdi.
“Pickle in the Middle” texnikası
Bu zəiflik Palo Alto Networks Unit 42 tərəfindən aşkarlanmış və Google-ın bug bounty programı vasitəsilə bildirilib. Tədqiqatçılar bu hücum texnikasını “Pickle in the Middle” adlandırıblar. Mütəxəssislərin qeyd etdiyi kimi, aşkarlanan boşluq potensial olaraq genişmiqyaslı ziyan vura bilərdi, lakin indiyə qədər real dünyada heç bir istismarı müşahidə olunmayıb.
Potensial təhlükələr və həll yolları
Zəifliyin mahiyyəti ondan ibarət idi ki, hücumçular müəyyən bir mexanizmdən istifadə edərək legitim model yüklənmələrini öz zərərli kodları ilə əvəz edə bilirdilər. Bu da, süni intellekt və maşın öyrənmə modellərinin istifadə olunduğu platformalarda təhlükəsizlik məsələlərinin nə qədər həssas olduğunu bir daha göstərir. Google-ın zəifliyi düzəltdiyi gözlənilir, lakin belə hadisələr proqram təminatı inkişafında davamlı təhlükəsizlik yoxlamalarının və bug bounty proqramlarının vacibliyini bir daha vurğulayır.


