
Gənc Hakerin C2 Serveri Bağlandıqdan Sonra da Sisteme Girişi Təmin Edən Qeyri-Adi Taktikası
 13rose
2 min read
Gənc Hakerin C2 Serveri Bağlandıqdan Sonra da Sisteme Girişi Təmin Edən Qeyri-Adi Taktikası
Fransızdilli gənc bir haker kiçik bir Fransız avtomobil biznesinin şəbəkəsinə sızaraq ciddi məlumatları ələ keçirib. Hücum zamanı hədəf sistemə keylogger yerləşdirilib və nəticədə şirkətin bank və e-poçt hesablarına dair giriş məlumatları oğurlanıb.
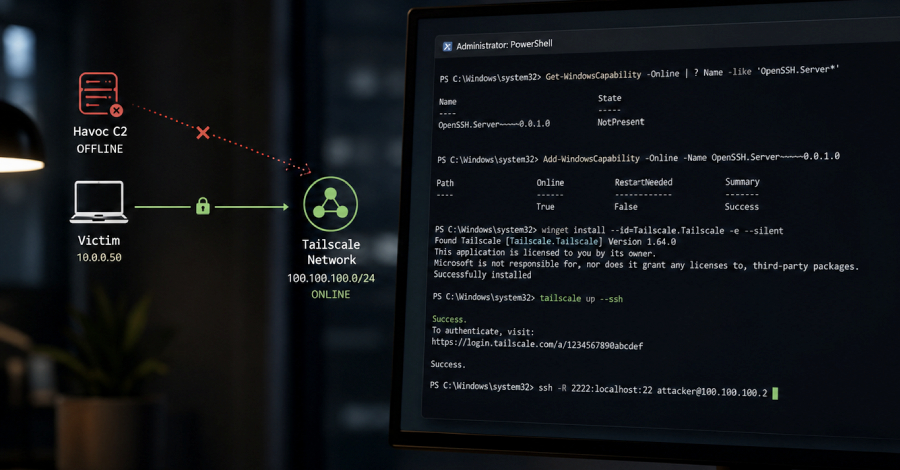
İlk baxışdan tipik bir məlumat oğurluğu kimi görünən bu hadisə, hakerin C2 (Command-and-Control) serveri işdən çıxmazdan əvvəl tətbiq etdiyi qeyri-adi davamlı giriş taktikası ilə diqqət çəkib. Adətən, C2 serverləri hakerlərin kompromet olunmuş sistemlərlə əlaqə qurmaq üçün istifadə etdiyi əsas kanaldır. Lakin bu gənc haker, serveri sıradan çıxmazdan əvvəl qurbanın maşınında OpenSSH və Tailscale quraşdırıb.
Bu addım, ona C2 serverindən tamamilə asılı olmayan bir geri giriş yolu yaratmağa imkan verib. Beləliklə, Havoc C2 serveri oflayn vəziyyətə düşdükdən sonra belə, haker hədəf sistemə yenidən daxil olmaq imkanını qoruyub. OpenSSH təhlükəsiz uzaqdan giriş protokolu kimi, Tailscale isə WireGuard texnologiyası üzərində qurulmuş peer-to-peer VPN xidməti kimi, hakerə şəbəkə daxilində təhlükəsiz və dayanıqlı bir körpü qurmağa yardım edib.
Bu vəziyyət, təşkilatların yalnız ilkin hücumu deyil, həm də kibercinayətkarların sistemdə quraşdırdığı davamlı giriş mexanizmlərini, xüsusilə də C2 infrastrukturu sıradan çıxdıqdan sonra belə işləyən alternativ yolları aşkar etməyin vacibliyini vurğulayır. Belə taktikalar, hücumçuların uzun müddət ərzində hədəf şəbəkədə gizli qalmasına və məlumatları ələ keçirməsinə imkan verir.


