
 13rose
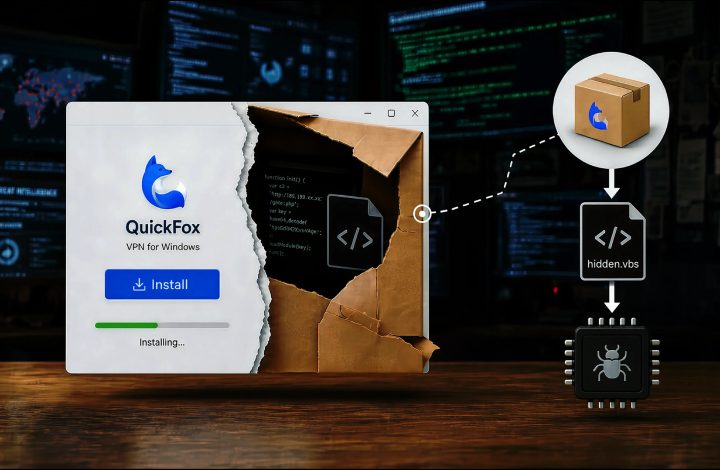
Kibertəhlükəsizlik araşdırmaçıları, QuickFox VPN tətbiqinə qarşı uzun müddətdir davam edən təchizat zənciri hücumunu aşkar ediblər. Hücumçular troyanlaşdırılmış...
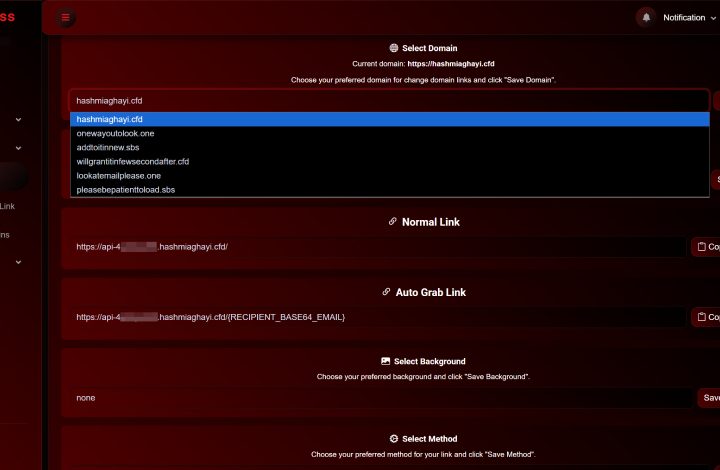
Ticarət Phishing-as-a-Service (PhaaS) aləti olan Greatness, istifadəçi hesablarını ələ keçirmək və Multi-Factor Authentication (MFA) müdafiəsini yan keçmək...
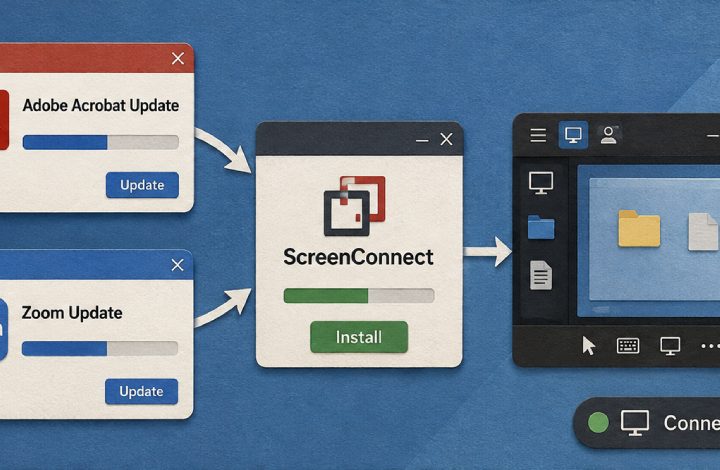
Kibertəhlükəsizlik tədqiqatçıları, saxta Adobe və Zoom yeniləmələri, iş sənədlərinin nəzərdən keçirilməsi və sistem təmir proqramları adı altında...
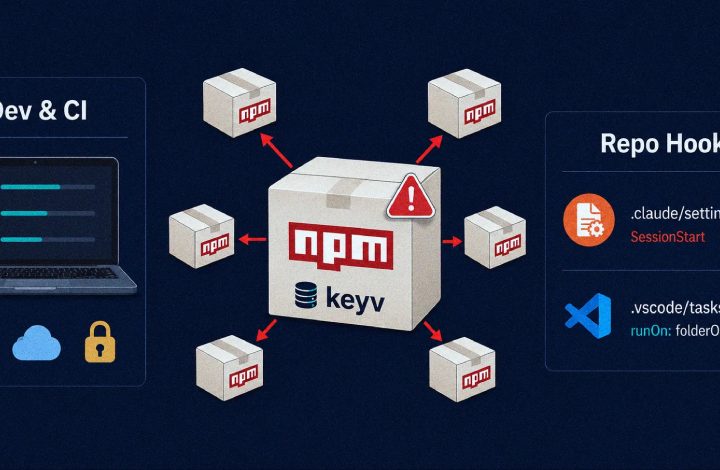
2026-cı il avqustun 4-də [email protected] versiyasından başlayan etibarnamə oğurlayan bir npm worm, Keyv və Cacheable boşluqlarını aşaraq,...
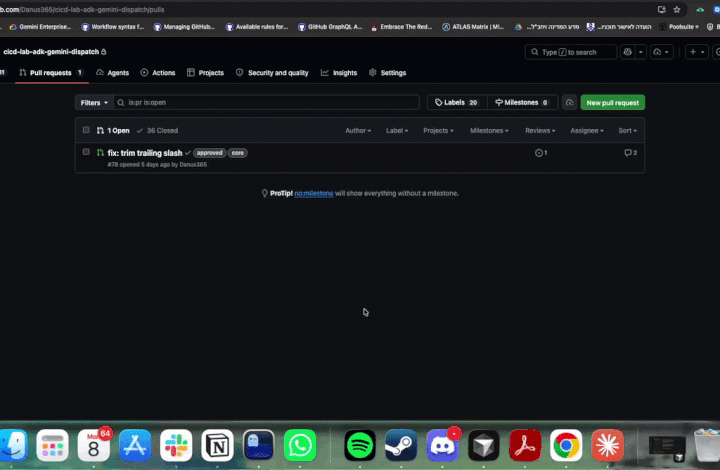
Google, Agent İnkişaf Dəsti (ADK) Python deposundan üç süni intellekt agenti iş axınını silib. Pillar Security-nin aşkar...
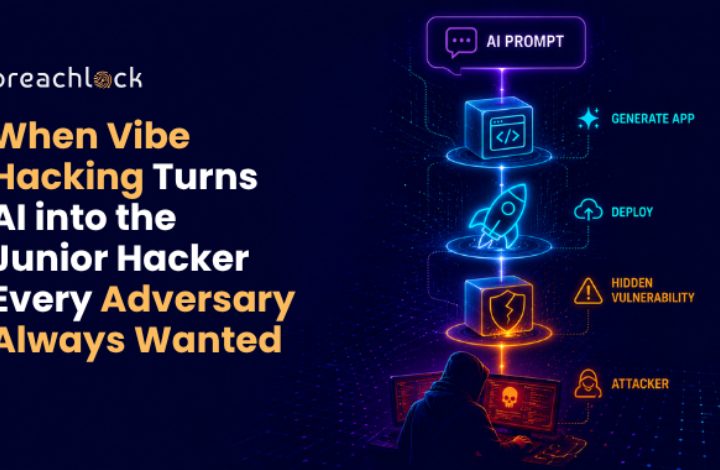
Kibertəhlükəsizlik sənayesi uzun illər hücum qabiliyyətini texniki təcrübə ilə əlaqələndirmişdi. Lakin süni intellektin yüksəlişi bu fərziyyəni alt-üst...
cPanel hostinq platformasında aşkar edilmiş CVE-2026-58048 adlı tənqidi boşluq aradan qaldırılıb. Bu zəiflik autentifikasiya olunmuş hostinq müştərilərinə...
Rusiya mənşəli DOUBLECUP adlı yeni Loader-as-a-service (LaaS) brauzer keşində Malware daşıyan PNG şəkillərini gizlətmək üçün ClickFix tələlərindən...
CISA N-able N-central Platformasında Aşkarlanan Exploit Edilmiş Zəiflik Barədə Xəbərdarlıq Etdi
2 min read
ABŞ CISA, N-able N-central-da aşkarlanan yüksək təhlükəli CVE-2026-18577 zəifliyini Exploit Edilmiş Zəifliklər Kataloquna (KEV) əlavə edib. Bu...
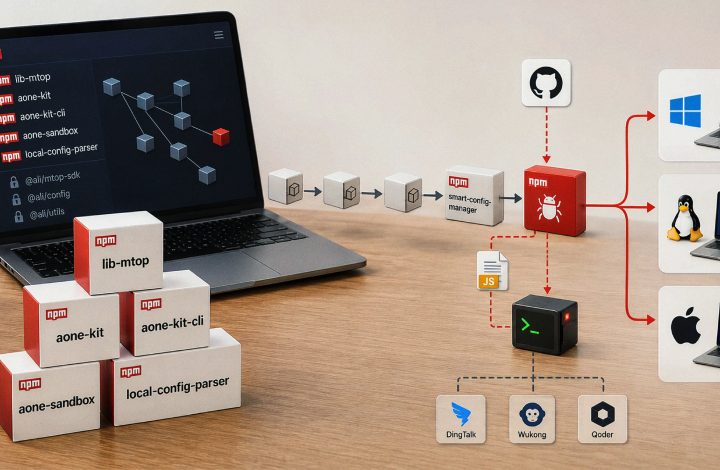
Kibertəhlükəsizlik tədqiqatçıları Alibaba developer alətləri istifadəçilərini hədəf alan 18 yeni zərərli npm paketi aşkar ediblər. Bu paketlər...


