
QuickFox VPN Tətbiqi Uzunmüddətli Təchizat Zənciri Hücumunun Hədəfinə Çevrilib: FDMTP Backdoor Aşkarlanıb
 13rose
2 min read
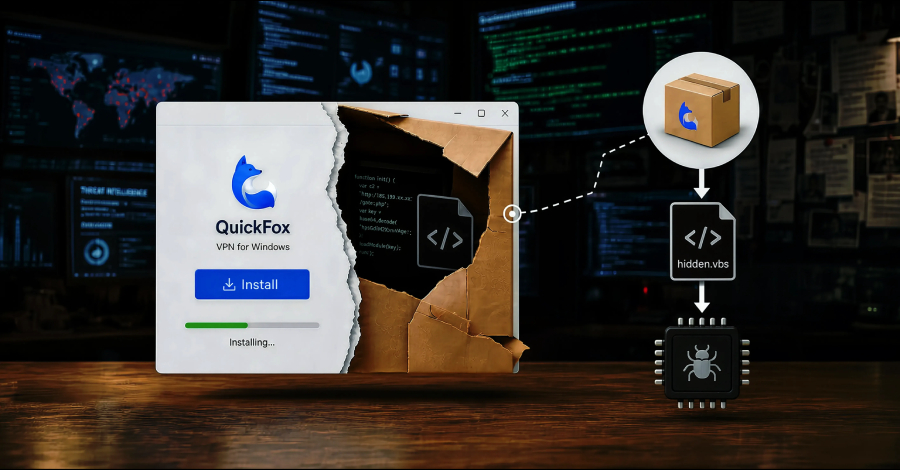
QuickFox VPN Tətbiqi Üzərindən Genişmiqyaslı Təchizat Zənciri Hücumu
Kibertəhlükəsizlik araşdırmaçıları, xaricdə yaşayan Çinli istifadəçilər üçün nəzərdə tutulmuş virtual özəl şəbəkə (VPN) və şəbəkə sürətləndirmə aləti olan QuickFox tətbiqini hədəf alan uzunmüddətli “təchizat zənciri hücumu”nu ifşa ediblər.
Fortinet FortiGuard Labs-ın məlumatına görə, bu təchizat zənciri hücumu ən azı 2022-ci ilin avqust ayından bəri davam edir. Hücum, QuickFox proqramının troyanlaşdırılmış (zərərli kodla dəyişdirilmiş) versiyası vasitəsilə FDMTP adlı bir Backdoor-un istifadəçi sistemlərinə yerləşdirilməsini nəzərdə tutur.
Hücumun Mexanizmi və Təhlükələri
Hücumçular QuickFox tətbiqinin rəsmi yayılma kanallarını komprometasiya edərək, istifadəçiləri zərərli Windows Installer fayllarını yükləməyə təşviq edirlər. İstifadəçilər bu troyanlaşdırılmış proqramı quraşdırdıqları zaman, bilinmədən sistemlərinə FDMTP Backdoor-u yerləşdirmiş olurlar.
FDMTP Backdoor, zərərli aktorlara yoluxmuş sistem üzərində gizli şəkildə uzaqdan nəzarət imkanı verir. Bu, məxfi məlumatların oğurlanması, əlavə Malware-in quraşdırılması, sistem konfiqurasiyalarının dəyişdirilməsi və ya digər pisniyyətli fəaliyyətlər üçün bir körpü rolunu oynaya bilər.
Təchizat Zənciri Hücumlarının Ciddiliyi
Təchizat zənciri hücumları, proqram təminatının və ya xidmətlərin qanuni yayılma yollarını hədəf aldığı üçün xüsusilə təhlükəlidir. İstifadəçilər, güvəndikləri bir mənbədən gəldiyini düşündükləri proqram təminatını quraşdırarkən, əslində zərərli kod yükləyə bilərlər. Bu cür hücumlar geniş auditoriyaya yayıla bilər və aşkarlanması çətin olur, çünki zərərli fəaliyyət qanuni proqram təminatının içində gizlənir.
QuickFox istifadəçilərinə və ümumilikdə bütün proqram istifadəçilərinə proqram təminatını yalnız rəsmi və doğrulanmış mənbələrdən yükləmək, sistemlərini mütəmadi olaraq yeniləmək və etibarlı kibertəhlükəsizlik həllərindən istifadə etmək tövsiyə olunur.


