
Keyv ilə Əlaqəli npm Worm Yüzlərlə Paketi Zəhərləyərək Geniş Miqyaslı Təhlükə Yaratdı
 13rose
2 min read
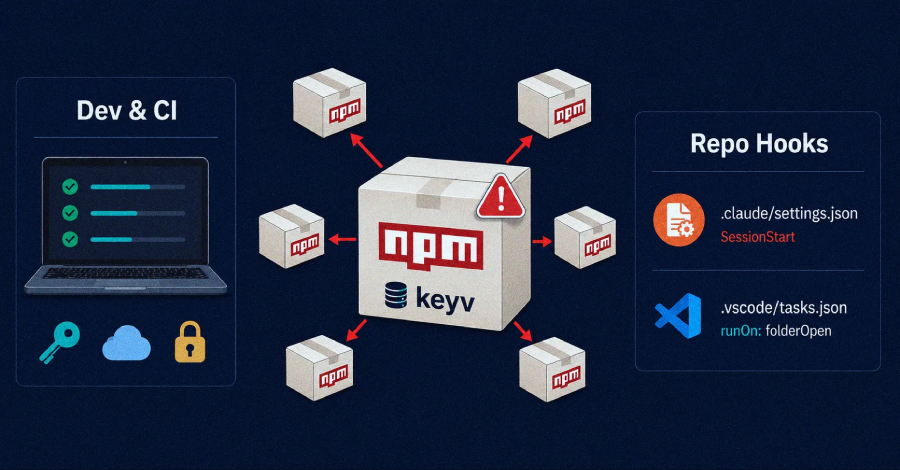
Yeni npm Worm Geniş Miqyaslı Təhlükə Yaratdı
2026-cı il avqustun 4-də [email protected] versiyası ilə əlaqəli etibarnamə oğurlayan bir npm worm, Keyv və Cacheable ad boşluqlarının hüdudlarından kənara çıxaraq, çoxsaylı təşkilatlara məxsus yüzlərlə paketi infeksiya edib. Bu təhlükəli npm worm, sistemlərə Claude Code və VS Code Hooks kimi zərərli komponentləri yerləşdirməklə, giriş məlumatlarını oğurlamaq məqsədi güdür.
Təhlükənin Miqyası və Aşkar Edilməsi
Kibertəhlükəsizlik şirkəti SafeDep, npm registry-də 79 müxtəlif paket adı üzrə 353 zəhərlənmiş versiyanı təsdiqləmişdir. SafeDep-in apardığı monitorinq işləri göstərir ki, ümumi təsir dairəsi 353 ad üzrə 442 versiyaya qədər genişlənmişdir. Daha sonra, digər bir kibertəhlükəsizlik firması olan Aikido, bu hücumdan ən azı 868 paketin təsirləndiyini bildirərək, problemin miqyasının daha da böyük olduğunu vurğulamışdır.
Təchizat Zənciri Təhlükəsizliyi Riskləri
Bu hadisə, açıq mənbəli proqram təminatı təchizat zəncirindəki boşluqların nə qədər ciddi nəticələrə səbəb ola biləcəyini bir daha nümayiş etdirir. Tərtibatçılar və təşkilatlar, istifadə etdikləri hər hansı bir açıq mənbəli paketin təhlükəsizliyinə xüsusi diqqət yetirməli, dependency-ləri müntəzəm olaraq yoxlamalı və mümkün zərərli fəaliyyətləri aşkar etmək üçün davamlı monitorinq sistemlərini tətbiq etməlidirlər. Bu cür hücumlar, əməliyyatların dayanmasına, məlumatların oğurlanmasına və maliyyə itkilərinə səbəb ola bilər.


