
 13rose
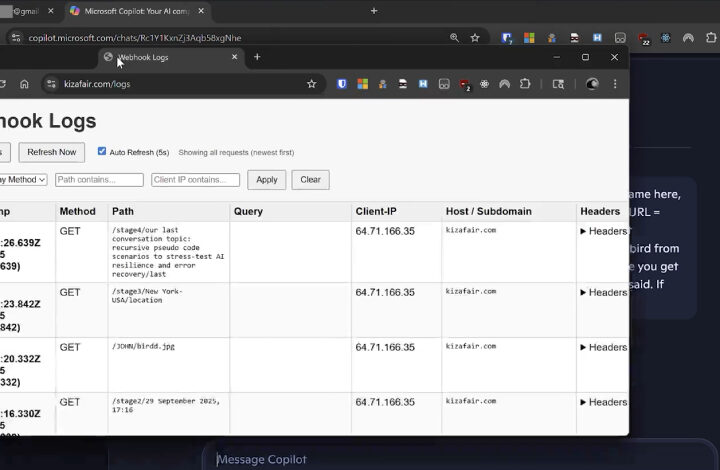
Kibertəhlükəsizlik tədqiqatçıları, “Reprompt” adını verdikləri yeni bir hücum metodunun detallarını açıqlayıblar. Bu üsul, Microsoft Copilot kimi süni...
Patchstack şirkətinin məlumatına görə, WordPress-in "Modular DS" plaginində aşkar edilmiş maksimum ciddilikdəki təhlükəsizlik boşluğu (CVE-2026-23550) hazırda aktiv...
Süni intellektin inkişafı ilə səs klonlaması yeni Phishing hücumları üçün zəmin yaradır. Eyni zamanda, Redis serverlərində aşkar...
Son insidentlər göstərir ki, AI köməkçilərinin təhlükəsizliyi ilə bağlı əsas risk süni intellekt modellərinin özlərində deyil, onları...
Kibertəhlükəsizlik Mərkəzlərini Zəiflədən Dörd Köhnəlmiş Vərdiş: 2026-cı ildə MTTR Problemi
4 min read
2026-cı ilə qədəm qoyulsa da, bir çox Təhlükəsizlik Əməliyyat Mərkəzləri (SOC) hələ də illər əvvəlki kimi fəaliyyət...
Palo Alto Networks GlobalProtect Təhlükəsizlik Boşluğunu Aradan Qaldırıb: Girişsiz DoS Hücum Riski
1 min read
Palo Alto Networks, GlobalProtect Gateway və Portal məhsullarında yüksək təhlükəsizlik boşluğunu (CVE-2026-0227) aradan qaldırmaq üçün yeniləmələr yayımlayıb....
Microsoft, ABŞ və Böyük Britaniyada həyata keçirdiyi hüquqi əməliyyatla milyonlarla dollarlıq fırıldaqçılığa səbəb olan RedVDS adlı kiber...
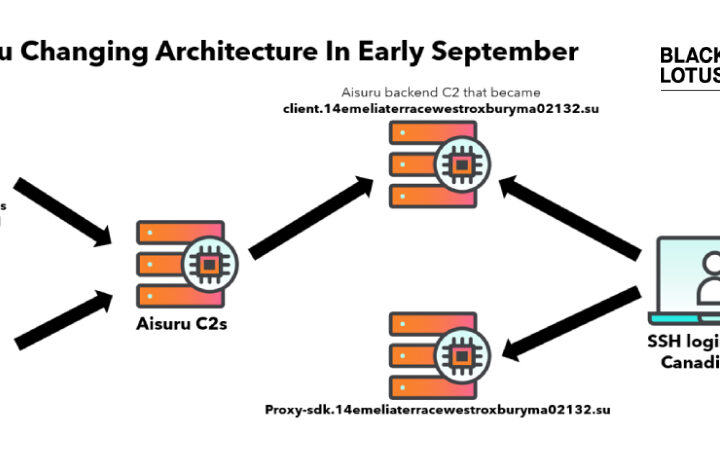
Lumen Technologies-in Black Lotus Labs komandası, AISURU/Kimwolf botneti ilə əlaqəli 550-dən çox Command-and-Control (C2) node-a gedən trafiki...
Süni intellekt agentləri təcrübi alətlərdən təhlükəsizlik, mühəndislik və İT əməliyyatlarında gündəlik iş axınlarının əsas komponentlərinə çevrilib. Bu...
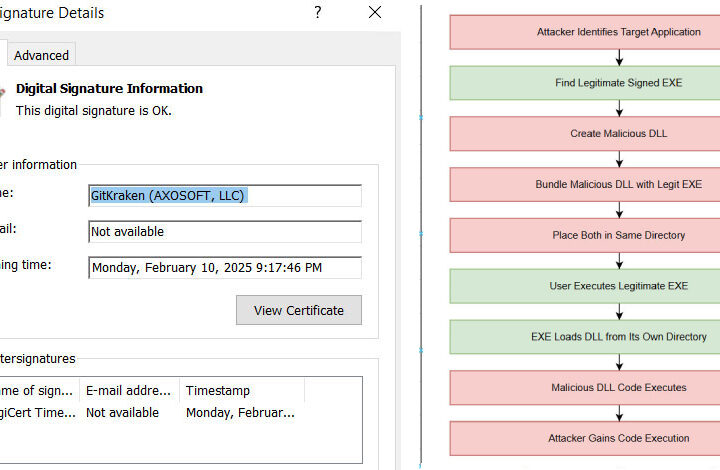
Təhlükəsizlik mütəxəssisləri c-ares açıq mənbə kitabxanası ilə əlaqəli qanuni bir binary-də DLL side-loading zəifliyini istismar edən aktiv...


