
Kiberhücumçular c-ares DLL Side-Loading Zəifliyini İstismar Edərək Təhlükəsizliyi Yan Keçir və Malware Yayır
 13rose
2 min read
Yeni Malware Kampaniyası Təhlükəsizlik Mühitini Təhdid Edir
Kibertəhlükəsizlik mütəxəssisləri c-ares adlı açıq mənbə kitabxanası ilə əlaqəli qanuni bir binary-də (ikili faylda) mövcud olan DLL side-loading zəifliyindən istifadə edən aktiv bir Malware kampaniyasının təfərrüatlarını açıqlayıb. Bu hücum metodologiyası təhlükəsizlik nəzarətlərini yan keçərək müxtəlif növ Troyanlar və məlumat oğurlayan stealer proqramlarını sistemlərə yerləşdirməyə imkan verir.
DLL Side-Loading Texnikası və İş Prinsipləri
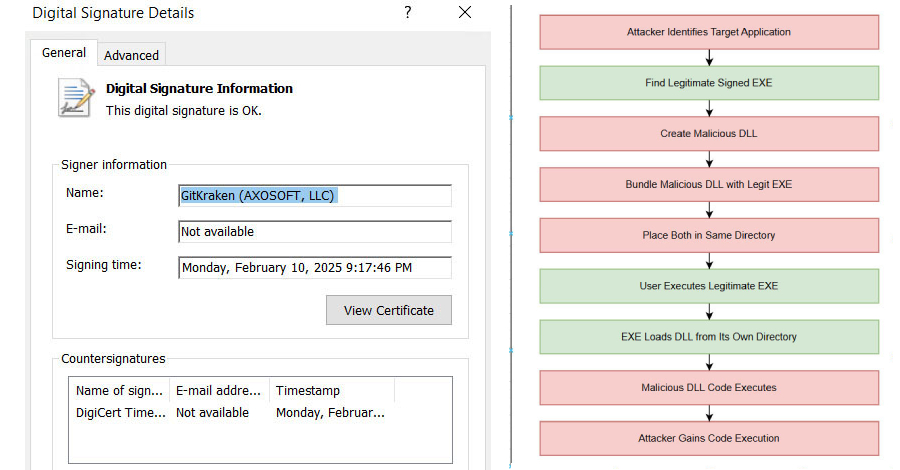
Açıqlamalara əsasən, hücumçular təhlükəsizlik sistemlərindən yayınmaq üçün xüsusi bir metoddan istifadə edirlər: zərərli ‘libcares-2.dll’ faylını c-ares host utility-sinin qanuni, rəqəmsal imzalanmış ‘ahost.exe’ versiyası ilə birləşdirirlər. ‘ahost.exe’ proqramı işə salındıqda, proqramın normal işləməsi üçün lazım olan ‘libcares-2.dll’ faylını axtarır. Əgər zərərli DLL faylı ‘ahost.exe’ ilə eyni qovluqda yerləşdirilərsə, sistem qanuni fayl əvəzinə zərərli versiyanı yükləyir.
Bu, hücumçulara etibarlı bir proqramın kontekstində öz zərərli kodlarını icra etməyə imkan verir. Bu texnika, imzalanmış qanuni proqramların etibarından istifadə edərək təhlükəsizlik divarlarını və antivirus proqramlarını yan keçməkdə xüsusilə effektivdir, çünki bu proqramlar adətən etibarlı sayılır və onların davranışları şübhə doğurmur.
Hücumun Məqsədi və Yayılmış Malware Növləri
Bu kampaniyanın əsas məqsədi hədəf sistemlərə geniş çeşidli kütləvi Malware, o cümlədən Troyanlar və müxtəlif stealer proqramlarını yaymaqdır. Bu proqramlar adətən istifadəçi məlumatlarını, daxilolma etimadnamələrini, maliyyə məlumatlarını və digər həssas məlumatları oğurlamaq üçün hazırlanır. Nəticədə, hücuma məruz qalan fərdlər və təşkilatlar ciddi məlumat itkisi və maliyyə zərərləri ilə üzləşə bilərlər.
Mütəxəssis Tövsiyələri
Kibertəhlükəsizlik mütəxəssisləri təşkilatları və istifadəçiləri bu cür DLL side-loading hücumlarına qarşı diqqətli olmağa çağırır. Sistemlərin müntəzəm olaraq yoxlanılması, proqram təminatının ən son versiyalara yenilənməsi, təhlükəsizlik həllərinin effektiv şəkildə konfiqurasiya edilməsi və istifadəçilərin şübhəli fayllar və ya e-poçtlar barədə maarifləndirilməsi bu tip hücumların qarşısının alınmasında mühüm rol oynayır. Həmçinin, proqramların yükləndiyi mənbələrin etibarlılığını hər zaman yoxlamaq vacibdir.


