
 13rose
Kibertəhlükəsizlik tədqiqatçıları, Microsoft Visual Studio Code (VS Code) genişləndirmə ekosistemini sui-istifadə edərək tərtibatçıları hədəf alan yeni Evelyn...
Yetim Hesabların Gizli Təhlükəsi: Tərk edilmiş rəqəmsal kimliklər təşkilatları risk altında qoyur
3 min read
Təşkilatlarda keçmiş əməkdaşlara, podratçılara və ya sistemlərə aid rəqəmsal hesablar çox vaxt istifadəsiz qalır. Bu yetim hesablar...
5 Milyon Tətbiqin Təhlili: JavaScript Kodlarında Gizli Məlumatların Aşkar Edilməyən Sızmaları
2 min read
API açarlarının və həssas məlumatların sızması adi hala çevrilsə də, “Intruder” tədqiqat qrupu bu cür boşluqların niyə...
Cloudflare şirkəti, ACME doğrulama məntiqindəki bir zəifliyi aradan qaldıraraq Web Application Firewall (WAF) bypass riskini ortadan qaldırıb....
Şübhəli xidmətlərin reklamı ilə tanınan Telegram əsaslı "Tudou Guarantee Marketplace" fəaliyyətini dayandırır. Blockchain kəşfiyyat şirkəti Elliptic-in məlumatına...
Kibertəhlükəsizlik tədqiqatçıları Google Gemini-də yeni bir zəiflik aşkarlayıblar. Bu boşluq Prompt Injection texnikasından istifadə edərək, pisniyyətli dəvətlər...
Kibertəhlükəsizlik sahəsində normal yeniləmə ilə ciddi insident arasındakı sərhəd getdikcə daha da incəlir. Sürekli dəyişikliklər sistemlərə təzyiq...
Almaniyanın CISPA Helmholtz İnformasiya Təhlükəsizliyi Mərkəzinin tədqiqatçıları AMD prosessorlarında yeni hardware boşluğu aşkarlayıblar. 'StackWarp' adlı bu zəiflik,...
Bulud Əsaslı Bizneslərin Gözlənilməz Xərcləri: DevOps və SaaS Kəsilmələrinin Ağır Nəticələri
4 min read
Bir neçə il əvvəl bulud xidmətləri kibertəhlükəsizlik problemləri üçün "sehirli həb" kimi təqdim edilirdi. Lakin son illər...
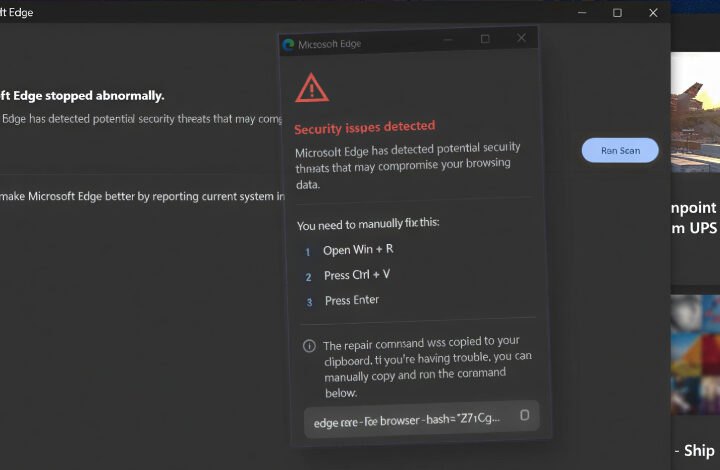
“CrashFix” Genişlənməsi “ClickFix” Fırıldağı ilə Brauzerləri Çökdürərək Yeni “ModeloRAT” Yayır
1 min read
Kibertəhlükəsizlik tədqiqatçıları "KongTuke" adlı yeni kampaniyanı aşkar ediblər. Bu kampaniya, "CrashFix" adlı zərərli Chrome genişlənməsi vasitəsilə brauzeri...


