
Süni İntellektin Yüksəlişi Qarşısında MDR Modellərinin Yenidən Düşünülməsi Zərurəti
 13rose
2 min read
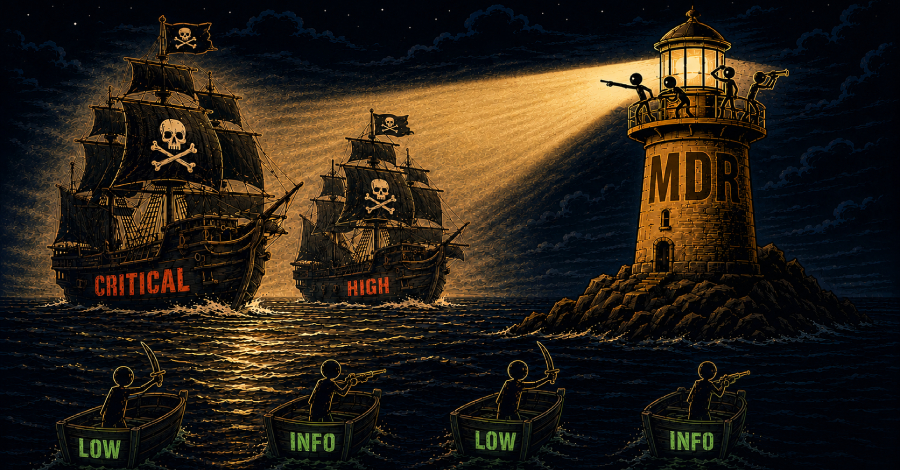
MDR-in Yaranış Səbəbi və İlk Həlləri
Son on ildə idarə olunan aşkaretmə və cavab (MDR) xidmətləri kibertəhlükəsizlik dünyasında real bir problemin həlli kimi ortaya çıxmışdı. Şirkətlərin təhlükəsizlik komandaları 24/7 iş rejimini təmin etməkdə, kifayət qədər analitik işə götürməkdə çətinlik çəkir, həmçinin xəbərdarlıq növbələrini idarə etmək üçün kənar dəstəyə ehtiyac duyurdular. MDR məhz bu boşluğu dolduraraq kifayət qədər effektiv bir həll təqdim edirdi. Lakin bu vəziyyət indiyə qədər idi.
Süni İntellektin Təhlükə Landşafını Dəyişməsi
Kibertəhlükəsizlik təhdid landşafı son zamanlar sürətlə dəyişmişdir və bu dəyişikliklər ənənəvi MDR modelinin uyğunlaşma sürətini xeyli üstələyir. Hücumçular süni intellekt (AI) alətlərindən istifadə edərək daha sürətli hərəkət edir, daha mürəkkəb və genişmiqyaslı təhdidlər yaradırlar. Bu, hücumların tezliyini və mürəkkəbliyini əhəmiyyətli dərəcədə artıraraq müdafiəçilər üçün yeni çətinliklər törədir.
MDR Modelləri Yeni Reallığa Uyğunlaşa Bilirmi?
Ənənəvi MDR xidmətlərinin əsas məqsədi mövcud təhdidləri aşkarlamaq və onlara cavab vermək idi. Lakin AI-nin dəstəklədiyi hücumlar o qədər sürətli və dinamikdir ki, statik qaydalara və insan müdaxiləsinə əsaslanan modellər artıq effektivliyini itirir. Bu yeni reallıq fonunda, MDR xidmətlərinin də təkamülə uğraması, AI-nin müdafiə məqsədləri üçün də aktiv şəkildə istifadə edilməsi və proaktiv təhlükə ovçuluğu imkanlarının genişləndirilməsi zərurəti yaranır. Kibertəhlükəsizlik mütəxəssisləri köhnə modelləri yenidən nəzərdən keçirərək, müdafiə strategiyalarını AI ilə zənginləşdirməlidirlər ki, rəqəmsal mühitin təhlükəsizliyini təmin edə bilsinlər.


