
‘Agentjacking’: AI Kod Agentlərini Təhlükəli Silaha Çevirən Yeni Hücum Metodu
 13rose
2 min read
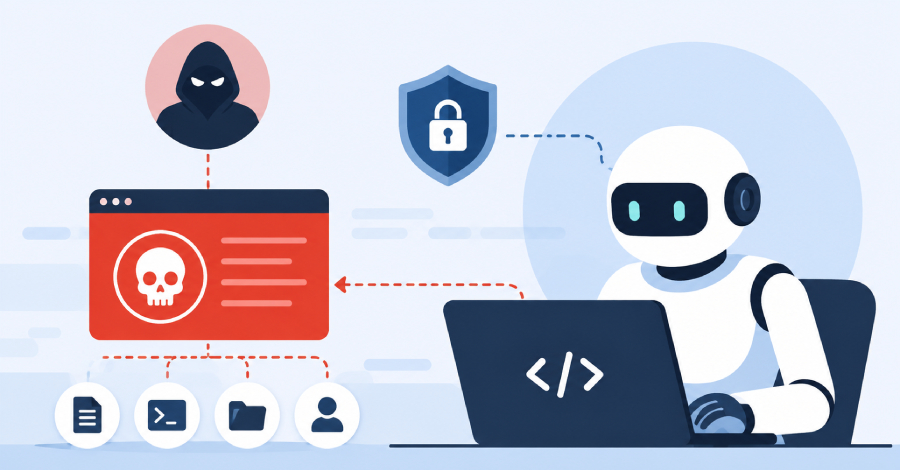
Yeni Təhdid: ‘Agentjacking’ Hücumu
Kibertəhlükəsizlik tədqiqatçıları, süni intellektə (AI) əsaslanan kodlaşdırma agentlərini aldadaraq proqramçıların kompüterlərində istənilən kodu icra etməyə imkan verən yeni bir hücum sinfini aşkar ediblər. “Tenet Security” şirkəti tərəfindən ‘Agentjacking’ adlandırılan bu metod, developerlərin iş prosesinə inteqrasiya edilmiş AI alətlərinin etibarından sui-istifadə edir.
Hücum Vektoru: Saxta Xəta Bildirişləri
Hücumun əsasını açıq mənbəli xəta izləmə və performans monitorinqi platforması olan “Sentry” vasitəsilə hazırlanmış saxta xəta hesabatları təşkil edir. Təcavüzkar, xüsusi olaraq hazırlanmış zərərli kodu xəta hesabatının içərisinə yerləşdirir. AI kodlaşdırma agenti bu “xətanı” analiz edib həll etməyə çalışarkən, əslində təcavüzkarın təqdim etdiyi zərərli kodu icra etmiş olur. Bu, agentin malik olduğu səlahiyyətlər çərçivəsində sistemə birbaşa müdaxilə imkanı yaradır.
Potensial Risklər və Təsirlər
‘Agentjacking’ hücumu uğurlu olarsa, təcavüzkar aşağıdakı imkanları əldə edə bilər:
- Developerin kompüterində tam nəzarəti ələ keçirmək (RCE).
- Mənbə kodlarını, API açarlarını və digər həssas məlumatları oğurlamaq.
- Sistemə Ransomware və ya digər Malware növlərini yükləmək.
- Korporativ şəbəkə daxilində digər sistemlərə yayılmaq üçün platformadan istifadə etmək.
Bu hücum növü, AI alətlərinin inkişaf mühitinə dərin inteqrasiyasının yaratdığı yeni təhlükəsizlik risklərini bir daha ön plana çıxarır. Mütəxəssislər, AI agentlərinin fəaliyyətlərini məhdudlaşdırmağı və şübhəli mənbələrdən gələn məlumatları emal edərkən ehtiyatlı olmağı tövsiyə edir.


