
Saxta 7-Zip Yükləyiciləri Cihazları Residential Proxy Düyünlərinə Çevirir: Yeni Təhlükə Aktoru – Lurking Lizard
 13rose
2 min read
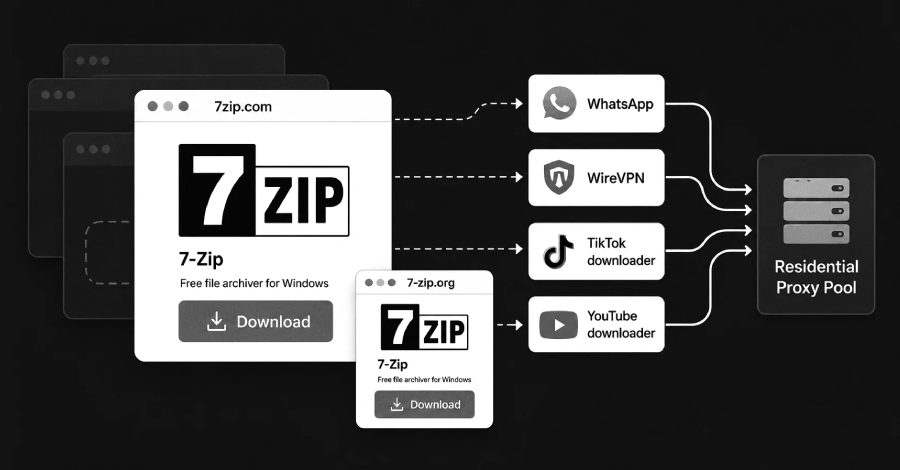
Saxta 7-Zip Yükləyiciləri ilə Geniş Miqyaslı Residential Proxy Şəbəkəsi Aşkarlanıb
Kibertəhlükəsizlik üzrə tədqiqatçılar, “Lurking Lizard” adlandırılan yeni bir təhlükə aktorunun genişmiqyaslı zərərli Residential Proxy biznesini ifşa ediblər. Bu qrup, istifadəçilərin cihazlarını onların xəbəri olmadan Residential Proxy düyünlərinə çevirərək, 230-dan çox oxşar domen infrastrukturundan istifadə edir.
Fəaliyyət Mexanizmi və Miqyası
Infoblox DNS təhlükə kəşfiyyatı firmasının məlumatına görə, “Lurking Lizard” fəaliyyəti ən azı 2022-ci ilin avqust ayına qədər uzanır. Aşkarlanan kampaniyalardan biri, bu ilin əvvəlində müşahidə edilib və qurbanların kompüterlərini yoluxdurmaq üçün saxta 7-Zip proqram yükləyicilərindən istifadə edir. Zərərli yükləyicilər, istifadəçilərin etibarını qazanmaq üçün məşhur proqram təminatlarının adlarından istifadə edərək, onları bilmədən Residential Proxy şəbəkəsinə qoşur.
Qurbanlar üçün Risklər
Cihazları Residential Proxy düyünlərinə çevrilən istifadəçilər ciddi risklərlə üzləşirlər. Bu, onların internet trafikinin başqaları tərəfindən anonim şəkildə yönləndirilməsi, bant genişliyinin istifadə edilməsi və potensial olaraq qanunsuz fəaliyyətlərin onların IP ünvanlarından həyata keçirilməsi deməkdir. Bu cür istifadəçi cihazları vasitəsilə həyata keçirilən cinayət fəaliyyətləri, qurbanların hüquqi çətinliklərlə üzləşməsinə səbəb ola bilər.
Mühafizə Tədbirləri
Təhlükədən qorunmaq üçün istifadəçilərə proqram təminatlarını yalnız rəsmi və təsdiq olunmuş mənbələrdən yükləmək tövsiyə olunur. Naməlum mənbələrdən və ya şübhəli veb-saytlardan yüklənən proqramlar, bu cür Malware hücumlarının əsas vektorlarından biridir. Kibertəhlükəsizlik proqramlarının istifadəsi və sistemlərin müntəzəm olaraq yenilənməsi də bu tip təhlükələrin qarşısını almaqda mühüm rol oynayır.


