
Paperclip AI-dəki Ciddi Boşluqlar Şəbəkə Serverlərində Komanda İcrasına Yol Aça Bilər
 13rose
2 min read
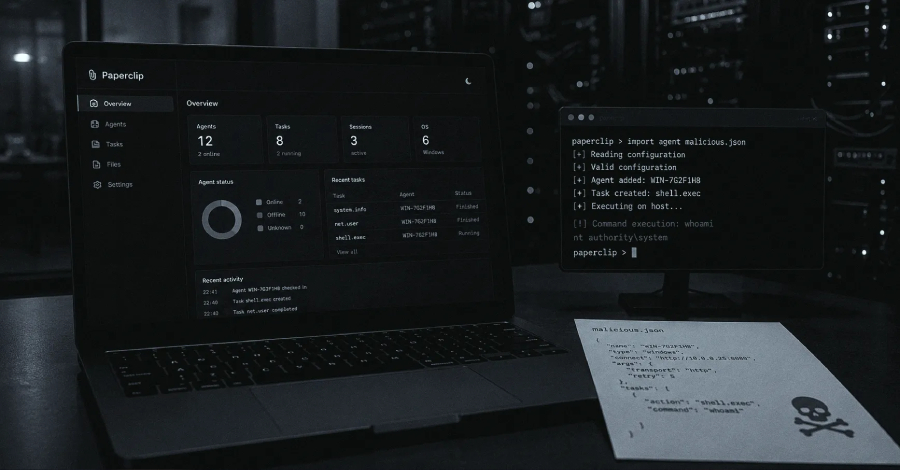
Paperclip AI-dəki Ciddi Boşluqlar Şəbəkə Serverlərində Komanda İcrasına Yol Aça Bilər
Kibertəhlükəsizlik mütəxəssisləri, süni intellekt (AI) agentləri komandaları üçün açıq mənbəli idarəetmə müstəvisi olan Paperclip-də iki ciddi təhlükəsizlik boşluğu aşkarlayıb. Bu zəifliklər hücumçulara zərərli agentləri sistemə idxal edib işə salmaqla şəbəkə serverlərində və ya tərtibatçıların kompüterlərində əmrlər icra etməyə (RCE) imkan yaradır.
Zərərli Agent İdxalı ilə İdarəetmənin Ələ Keçirilməsi
Məlumata görə, Paperclip-dəki ilk iki boşluq, əsasən, zərərli süni intellekt agentlərinin daxil edilməsi və onların aktivləşdirilməsi mexanizminə əsaslanır. Bu proses, AI agentlərinin qarşılıqlı əlaqəsini və idarəetməsini təmin edən Paperclip sisteminin kritik hissələrindəki zəif konfiqurasiyalardan və ya yoxlamalardan qaynaqlana bilər. Hücum uğurlu olduqda, hakerlər hədəf sistemdə istənilən əmri yerinə yetirərək, potensial olaraq tam nəzarəti ələ keçirə bilərlər. Bu, tərtibat mühitlərində və ya istehsalat şəbəkələrində ciddi risklər yaradır.
Həssas Məlumatların Sızması Riski
Qeyd olunan iki əsas boşluqla yanaşı, Paperclip-də üçüncü bir təhlükəsizlik zəifliyi də aşkarlanıb. Bu zəiflik, tətbiqin proqramlaşdırma interfeysi (API) marşrutları vasitəsilə həssas məlumatların və idarəetmə müstəvisi detallarının sızmasına səbəb ola bilər. API-lər tətbiqlər arasında əlaqəni təmin etdiyi üçün bu cür boşluqlar vasitəsilə sızan məlumatlar hücumçulara gələcək hücumları planlaşdırmaq və ya sistemə daxil olmaq üçün dəyərli resurslar təqdim edə bilər.
Potensial Təhdidlər və Təhlükəsizlik Çətinlikləri
Bu cür zəifliklər, xüsusilə süni intellektin sürətli inkişafı fonunda, AI sistemlərinin təhlükəsizliyinə artan ehtiyacı vurğulayır. AI agentlərinin idarəetmə platformalarında aşkar olunan hər hansı bir boşluq, geniş miqyaslı təhlükəsizlik pozuntularına səbəb ola bilər. Tərtibatçılar və AI sistemlərinin istifadəçiləri bu cür zəifliklərdən xəbərdar olmalı və müvafiq yamaları tətbiq etməklə sistemlərinin müdafiəsini gücləndirməlidirlər.


