
Microsoft: 250-dən Çox ClickFix Domeni macOS Malware-lərini Browser Fingerprinting ilə Gizlədir
 13rose
2 min read
ClickFix Əməliyyatının Yeni Metodları Microsoft Tərəfindən Aşkar Edildi
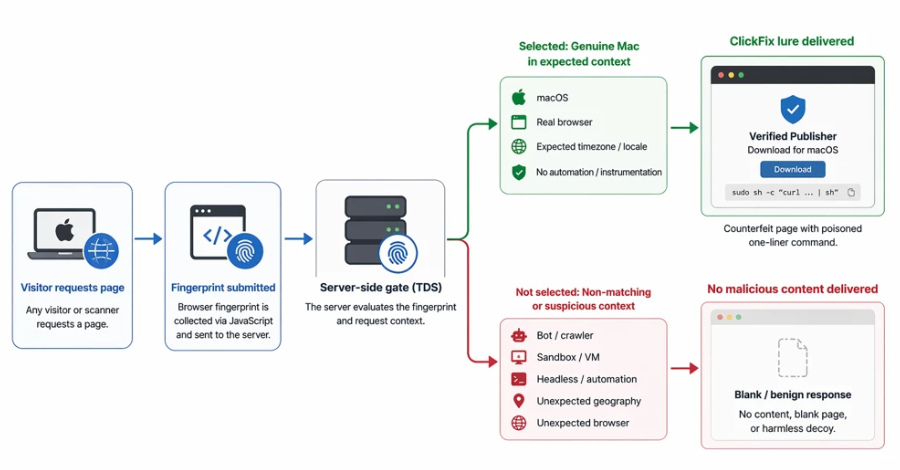
Microsoft Threat Intelligence, 250-dən çox ön-uç domenini əhatə edən geniş miqyaslı bir macOS ClickFix əməliyyatının təkmilləşdirilmiş hücum metodlarını aşkar edib. Həftələrdir izlənilən infrastrukturda, kibercinayətkarların yeni bir texnika tətbiq etdiyi müəyyən edilib: onlar ziyarətçilərə zərərli Malware təklifi göstərmədən əvvəl onların brauzerlərini Browser Fingerprinting vasitəsilə analiz edirlər.
Browser Fingerprinting ilə Gizlədilmiş Təhlükə
Bu mürəkkəb metod, hücumçulara hədəflənmiş istifadəçiləri, xüsusilə də macOS platformasından istifadə edənləri dəqiq müəyyən etməyə imkan verir. Təhlükəsizlik tədbirlərindən yayınmaq üçün server tərəfindən idarə olunan xüsusi bir qapı mexanizmi tətbiq edilir. Bu mexanizm sayəsində, zərərli səhifələr adi internet skanerləri və avtomatlaşdırılmış təhlükəsizlik sandbox-ları üçün görünməz qalır. Nəticədə, yalnız ClickFix əməliyyatı tərəfindən seçilmiş Mac istifadəçiləri saxta proqram təminatı yükləmələri ilə qarşılaşdırılır ki, bu da sonda onların sistemlərinə Malware yayılmasına gətirib çıxarır.
İstifadəçilər Üçün Risklər və Qorunma Strategiyaları
Bu cür mürəkkəb hücumlar, istifadəçilərin yalnız rəsmi və etibarlı mənbələrdən proqram təminatı yükləmələrinin kritik əhəmiyyətini bir daha sübut edir. Şübhəli keçidlərə klikləməkdən və ya tanış olmayan saytlardan proqramlar yükləməkdən çəkinmək, bu tip Malware hücumlarından qorunmaq üçün əsas addımlardandır. Microsoft Threat Intelligence-in bu kəşfi, kibertəhlükəsizlik cəmiyyəti üçün vacib bir xəbərdarlıq rolunu oynayır və Mac istifadəçilərinin ayıq olmasının zəruriliyini vurğulayır.


