
n8n Avtomatlaşdırma Platformasında Təhlükəli Sandbox Boşluğu Düzəldildi: İş Axını Redaktorları Server Əmrlərini İcra Edə Bilərdi
 13rose
1 min read
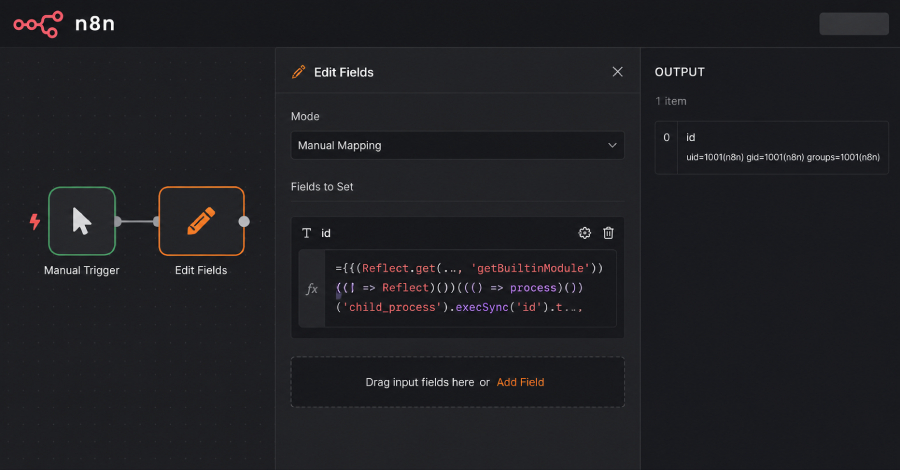
n8n-də Yüksək Təhlükəli Sandbox Boşluğu
Avtomatlaşdırma platforması n8n, təsdiqlənmiş iş axını redaktorlarına platformanı işlədən serverdə əməliyyat sistemi əmrlərini icra etməyə imkan verə biləcək yüksək təhlükəli “expression-sandbox escape” zəifliyini aradan qaldırıb.
Bu boşluq, kəşf edildiyi vaxtdan etibarən ciddi təhlükəsizlik riski yaratmışdır. Zəiflik “Security Joes” təhlükəsizlik tədqiqatçıları tərəfindən, n8n-in CVE-2026-27577 nömrəli boşluq üçün fevral ayında təqdim etdiyi yamaları araşdırarkən, başqa bir bypass üsulu kimi aşkarlanıb.
Zəifliyin Texniki Detalları və Təsiri
Sözügedən “sandbox escape” zəifliyi, platformanın təhlükəsizlik mexanizmlərini aşaraq, iş axını redaktorlarının n8n prosesi kimi əməliyyat sistemi əmrlərini işə salmasına imkan verirdi. Bu, zərərli niyyətli bir şəxsin server üzərində tam nəzarət əldə etməsinə gətirib çıxara bilərdi.
Zəiflikdən təsirlənən versiyalar =2.32.0,<2.32.1 aralığındadır. n8n şirkəti bu boşluğu 2.31.5 və 2.32.1 versiyalarında aradan qaldıraraq, istifadəçilərin təhlükəsizliyini təmin edib.
Tövsiyələr
Bütün n8n istifadəçilərinə sistemlərini ən son təhlükəsizlik yamalarını ehtiva edən versiyalara yeniləmələri şiddətlə tövsiyə olunur. Bu cür yeniləmələr potensial hücumların qarşısını almaq üçün kritik əhəmiyyət kəsb edir.


