
Kibertəhlükəsizlik Xəbərdarlığı: “Operation BlueDash” Saxta Teams Yeniləməsi ilə RMM Alətləri Yayır
 13rose
2 min read
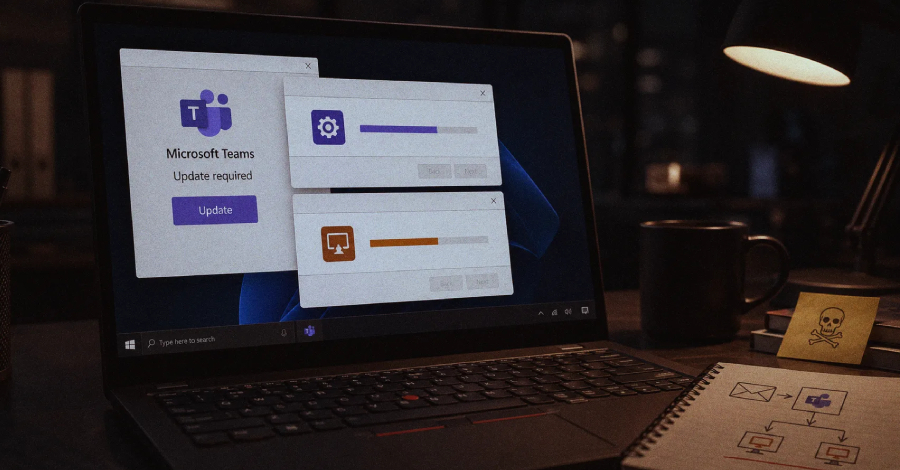
“Operation BlueDash” Saxta Teams Yeniləməsi ilə RMM Alətləri Yayır
Kibertəhlükəsizlik tədqiqatçıları, xüsusilə “ZeroBEC” şirkəti, “Operation BlueDash” adı verilən yeni bir Phishing kampaniyası haqqında ciddi xəbərdarlıq edib. Bu kampaniya Microsoft Teams platformasını hədəf alaraq istifadəçiləri saxta “təhlükəsiz sənəd” bəhanəsi ilə Remote Monitoring and Management (RMM) alətləri olan Level RMM və ScreenConnect proqramlarını sistemlərə yükləməyə vadar edir.
Hücumun Mexanizmi
Hücumun mexanizmi kifayət qədər mürəkkəbdir. Qurbanlar əvvəlcə təhlükə altına alınmış veb infrastrukturu vasitəsilə saxta Microsoft Store səhifəsinə yönləndirilir. Bu səhifədə onlara iddia edilir ki, paylaşılan sənədi açmaq üçün Microsoft Teams proqramını yeniləmək lazımdır. İstifadəçi yeniləmə düyməsinə kliklədikdə, əslində Level RMM və ya ScreenConnect kimi RMM alətləri sistemə endirilir və icra edilir.
Qanuni Alətlərin Təhlükəli İstifadəsi
Qeyd etmək lazımdır ki, Level RMM və ScreenConnect kimi RMM alətləri özlüyündə qanuni proqramlardır və IT mütəxəssisləri tərəfindən uzaqdan sistemləri idarə etmək üçün geniş istifadə olunur. Lakin, zərərli fəaliyyətlər üçün istifadə edildikdə, bu alətlər hakerlərə qurbanın sistemi üzərində tam nəzarət imkanı verir. Bu, zərərli şəxslərə məlumatların oğurlanması, əlavə Malware-lərin quraşdırılması və hətta Ransomware hücumlarının icrası üçün geniş qapılar açır.
Məqsəd və Nəticə
Bu Phishing kampaniyasının əsas məqsədi, adətən, korporativ şəbəkələrə ilkin giriş əldə etmək və daha geniş hücumlar üçün zəmin hazırlamaqdır. Microsoft Teams-in biznes mühitində geniş yayılması, bu cür kampaniyaları xüsusilə təhlükəli edir, çünki bu, şirkətin bütün daxili şəbəkəsinə giriş əldə etməklə nəticələnə bilər.
Müdafiə Tədbirləri
Kibertəhlükəsizlik mütəxəssisləri istifadəçiləri şübhəli linklərə klikləməməyə, proqramları yalnız rəsmi mənbələrdən endirməyə və Teams kimi platformalarda paylaşılan sənədlərə qarşı diqqətli olmağa çağırır. Hər hansı bir yeniləmə tələbi zamanı, birbaşa proqramın özündən və ya rəsmi vebsaytından yeniləməni yoxlamaq tövsiyə olunur. Təşkilatlar iki faktorlu autentifikasiyanı tətbiq etməli və işçiləri Phishing hücumlarına qarşı daim maarifləndirməlidir.


