
Linux Kernelində Ciddi Boşluq: ‘Dirty Frag’ Exploit Kök Girişi Açır
 13rose
2 min read
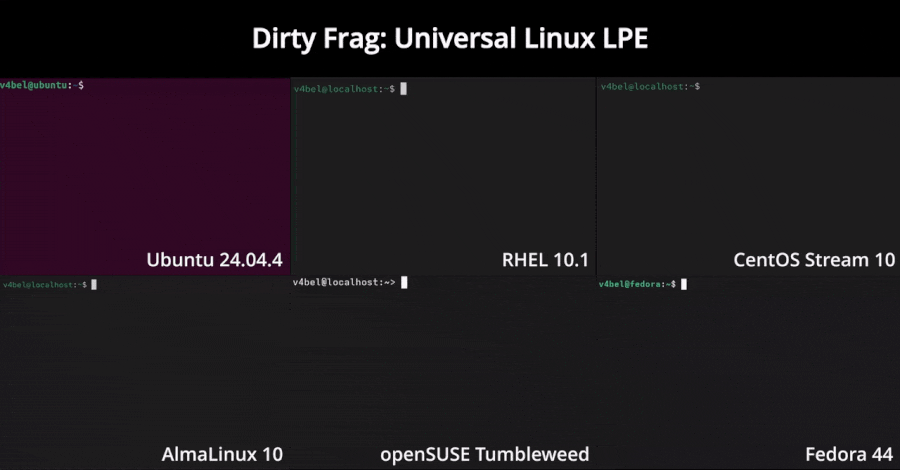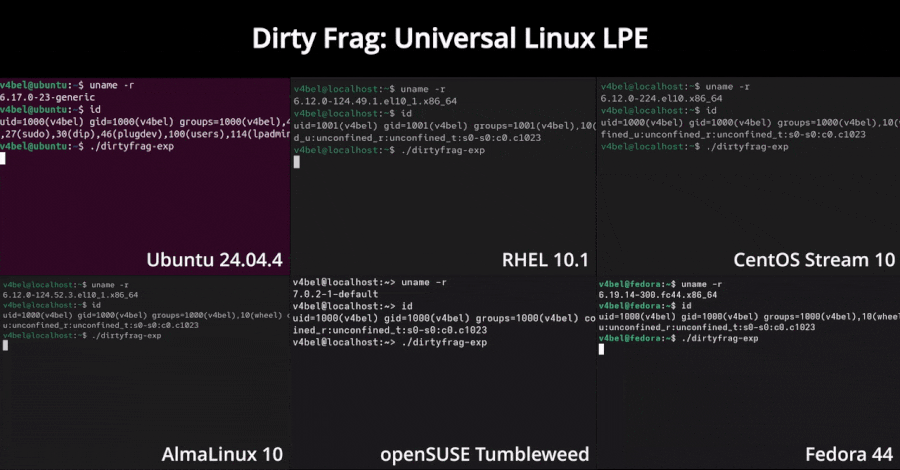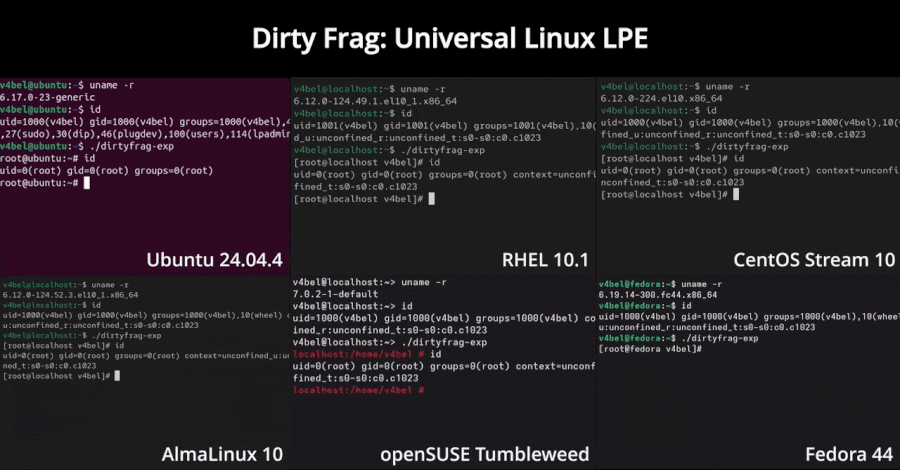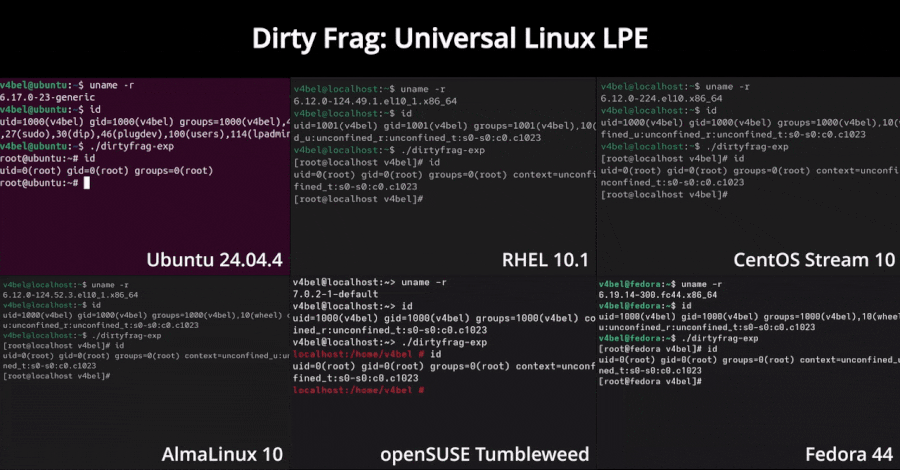
Linux Kernelində Yeni LPE Exploit: ‘Dirty Frag’
Linux kernelində yeni və hələ yamaqlanmamış yerli imtiyaz yüksəltməsi (LPE) boşluğu haqqında detallar ortaya çıxıb. “Dirty Frag” adlandırılan bu kritik zəiflik, əsas Linux distributivlərində kök (root) girişini təmin etməyə imkan verir və sistem təhlükəsizliyi üçün ciddi risklər yaradır.
‘Dirty Frag’ Nədir və Niyə Ciddidir?
Mütəxəssislər “Dirty Frag”ı, bu yaxınlarda aşkar edilmiş və artıq aktiv şəkildə istismar edilən “Copy Fail” (CVE-2026-31431, CVSS balı: 7.8) LPE boşluğunun davamçısı kimi qiymətləndirirlər. “Copy Fail” kimi, “Dirty Frag” da yerli bir hücumçunun sistemdə imtiyazlarını genişləndirməsinə və tam nəzarəti ələ keçirməsinə şərait yaradır.
Bu cür LPE Exploitlər, əsasən, sistemə artıq girişi olan, lakin məhdud imtiyazlara sahib olan hücumçular tərəfindən istifadə olunur. Onlar bu boşluqdan istifadə edərək özlərinin və ya zərərli proqramların imtiyazlarını yüksəldə və sistemin həssas hissələrinə daxil ola bilərlər.
Cari Status və Təsir
“Dirty Frag” boşluğu Linux kernelinin tərtibatçılarına bildirilib və hazırda yamaqların hazırlanması üzərində işlər aparılır. Linux serverlərinin və iş stansiyalarının geniş yayılmış istifadəsi nəzərə alındığında, bu cür Exploitlərin aşkarlanması təhlükəsizlik qrupları arasında böyük narahatlıq yaradır. İstifadəçilər və sistem administratorları rəsmi Linux kernel yeniləmə kanallarını yaxından izləməli və yamaqlar çıxan kimi onları tətbiq etməlidirlər.


