
Hər Həftə Qaçırılan Bir Təhdid: 25 Milyon Alert Aşağı Səviyyəli Risklər Haqqında Nəyi Aşkarlayır?
 13rose
2 min read
Müəssisələrin Təhlükəsizlik Əməliyyatlarının Qaranlıq Sirri
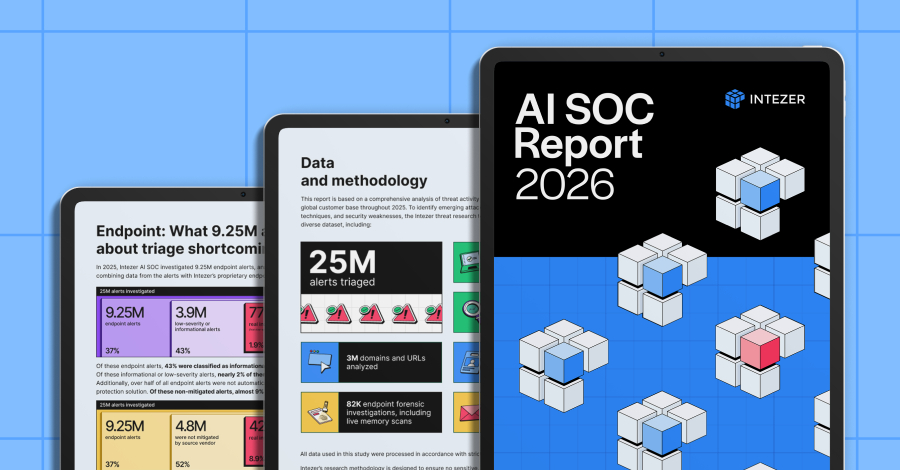
Müəssisələrin security operations sahəsində səs-küyə səbəb olan bir problem mövcuddur: təhlükəsizlik mütəxəssisləri sistemli şəkildə aşağı səviyyəli və informativ security alert-ləri nəzərə almır. Bu təcrübə, uzun müddət anekdot xarakteri daşısa da, indi 25 milyondan çox security alert-in təhlil edildiyi yeni bir hesabatla təsdiqini tapıb.
Gözdən Qaçırılan Milyonlarla Alert
Tədqiqat, real enterprise mühitlərində informational və low-severity alert-lərin necə idarə olunduğunu araşdırıb. Nəticələr göstərir ki, müdafiəçilər fərqinə varmadan “baxmamaq” təcrübəsini institusionallaşdırıblar. Hesabatın arxasında 10 milyondan çox monitorinq edilən endpoint-dən toplanmış böyük məlumat bazası dayanır ki, bu da problemin miqyasını açıq şəkildə ortaya qoyur.
Yüksələn Risk və Potensial Təhlükələr
Bu cür yanaşma, kiçik hesab olunan zəifliklərin və ya anormallıqların kritik Exploit-lər, RCE hücumları, Malware yayılması və ya Ransomware kampaniyaları üçün giriş nöqtələrinə çevrilmə riskini artırır. Hər həftə gözardı edilən yüzlərlə potensial təhlükə, müəssisələr üçün ciddi zəifliklər yaradır və mövcud təhlükəsizlik strategiyalarının yenidən nəzərdən keçirilməsini zəruri edir. Təhlükəsizlik alert-lərinin düzgün prioritetləşdirilməsi və səmərəli idarə edilməsi, rəqəmsal ekosistemin bütövlüyü və data mühafizəsi üçün həyati əhəmiyyət kəsb edir.


