
Kibertəhlükəsizlikdə CTEM: Riskləri Prioritetləşdirmək və Real Nəticələr Əldə Etmək
 13rose
2 min read
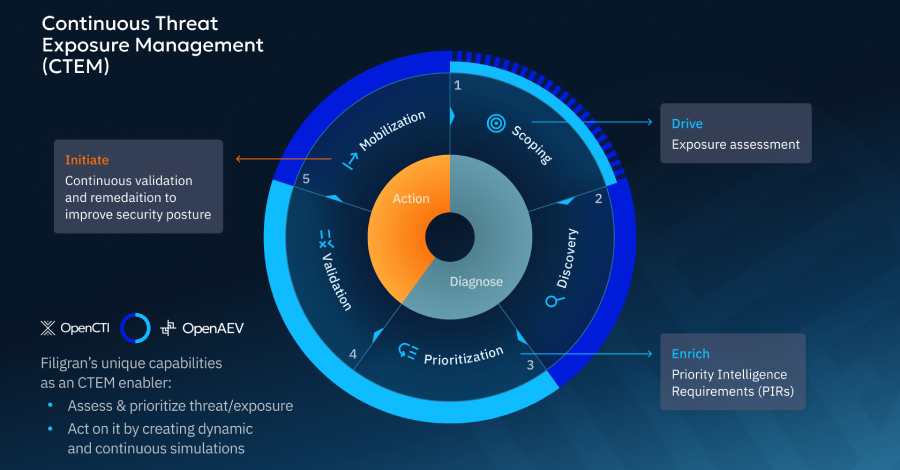
Kibertəhlükəsizlikdə Yeni Era: Təhlükə Məruz Qalmağın Kəskin İdarəetməsi (CTEM)
Kibertəhlükəsizlik mütəxəssisləri və təhlükəsizlik qrupları, təhdidlərə və sistem boşluqlarına təcrid olunmuş şəkildə yanaşmağın səmərəsiz olduğunu qəbul edərək, fərqli bir strategiyaya keçid edirlər. Artıq əsas məqsəd sadəcə hansı boşluqların mövcudluğunu (vulnerabilities) və ya kimin hücum edə biləcəyini (threats) müəyyən etmək deyil.
Yeni yanaşma, bu amillərin real sistem mühitində necə kəsişərək həqiqi, istismar edilə bilən təhlükə məruz qalmalarına (exploitable exposure) səbəb olduğunu anlamağa yönəlib. Bu, Təhlükə Məruz Qalmağın Kəskin İdarəetməsi (Continuous Threat Exposure Management – CTEM) adlanan çərçivənin əsasını təşkil edir.
CTEM-in Əsas Sualları və Məqsədi
CTEM, kibertəhlükəsizlik komandalarının cavab tapmaq istədiyi kritik sualları qoyur:
- Hansı təhlükə məruz qalmaları həqiqətən əhəmiyyətlidir?
- Hücumçular onları exploit edə bilərmi?
- Müdafiə mexanizmlərimiz kifayət qədər effektivdirmi?
Bu çərçivə, sadəcə potensial problemləri sadalamaq əvəzinə, ən yüksək riski daşıyan və real zərər verə biləcək zəif nöqtələri prioritetləşdirməyə kömək edir. Bu yanaşma, təhlükəsizlik investisiyalarının daha səmərəli istifadə olunmasını təmin edərək, resursların real təhlükələrə qarşı yönəldilməsinə imkan yaradır.
Davamlı İdarəetmənin Əhəmiyyəti
CTEM, statik qiymətləndirmələrdən fərqli olaraq, davamlı bir prosesdir. O, təhlükə mühitinin dinamikliyini, yeni exploit üsullarının və boşluqların daim ortaya çıxdığını nəzərə alır. Bu, təşkilatların kibertəhlükəsizlik strategiyalarını daima yoxlamağa, təsdiqləməyə və real nəticələrə fokuslanmağa kömək edir.
Nəticədə, CTEM, təşkilatlara yalnız hücumların qarşısını almaq üçün deyil, həm də onların təhlükəsizlik mövqeyinin ümumi dayanıqlığını artırmaq üçün daha proaktiv və strateji bir yol təqdim edir.


