
ClickFix Hücumları: Saxta CAPTCHA və Microsoft App-V ilə Məlumat Oğlu Amatera Yayılır
 13rose
2 min read
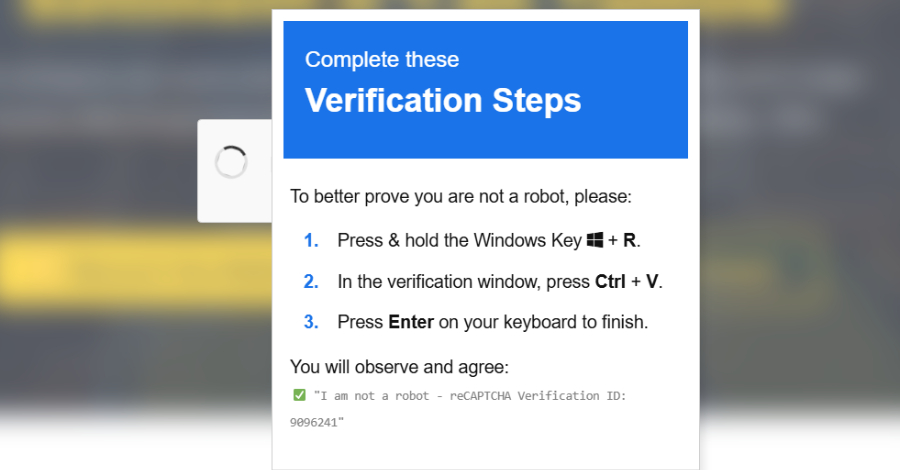
ClickFix Hücumlarının Genişlənməsi
Kibertəhlükəsizlik tədqiqatçıları, “ClickFix” adlanan saxta CAPTCHA-lar ilə imzalanmış Microsoft Application Virtualization (App-V) skriptini birləşdirən yeni bir kampaniyanın təfərrüatlarını açıqlayıblar. Bu kampaniya vasitəsilə “Amatera” adlı məlumat oğrusu (information stealer) geniş şəkildə yayılır.
Təhlükəli Metodologiya
Tədqiqatçıların bildirdiyinə görə, hücumçular PowerShell-i birbaşa işə salmaq əvəzinə, bu imzalanmış skriptdən istifadə edərək icranın başlanğıcına nəzarət edir və daha çox rast gəlinən, asanlıqla tanınan icra yollarından yayınırlar. Bu yanaşma, zərərli fəaliyyətin aşkarlanmasını çətinləşdirir və müdafiə sistemlərini aldatmağa kömək edir. Saxta CAPTCHA-lar istifadəçiləri aldatmaq üçün tətbiq edilir, bu da onların zərərli faylları endirməsinə və ya icra etməsinə səbəb olur.
Amatera Məlumat Oğrusu
“Amatera” məlumat oğrusu, qurbanların sistemlərindən həssas məlumatları, o cümlədən şifrələri, maliyyə məlumatlarını və digər şəxsi məlumatları ələ keçirmək üçün nəzərdə tutulub. Bu cür hücumlar fərdi istifadəçilər və təşkilatlar üçün ciddi risklər yaradır və onların məxfiliyini təhlükə altına alır.
Qorunma Tədbirləri
Kibertəhlükəsizlik mütəxəssisləri, istifadəçiləri şübhəli CAPTCHA sorğularına qarşı diqqətli olmağa və naməlum mənbələrdən gələn proqramları endirməkdən çəkinməyə çağırır. Microsoft App-V skriptlərinin imzalanmış olmasına baxmayaraq, onların sui-istifadə edilməsi təhlükəsizlik sistemləri üçün yeni çağırışlar ortaya qoyur. Effektiv Endpoint Detection and Response (EDR) həllərinin tətbiqi və istifadəçi maarifləndirilməsi bu cür təhdidlərdən qorunmaq üçün vacibdir.


