
Claude Cowork Tətbiqində Kritik Sandbox Qaçış Boşluğu: AI Agent Mac Fayllarına Tam Giriş Əldə Edə Bilər
 13rose
2 min read
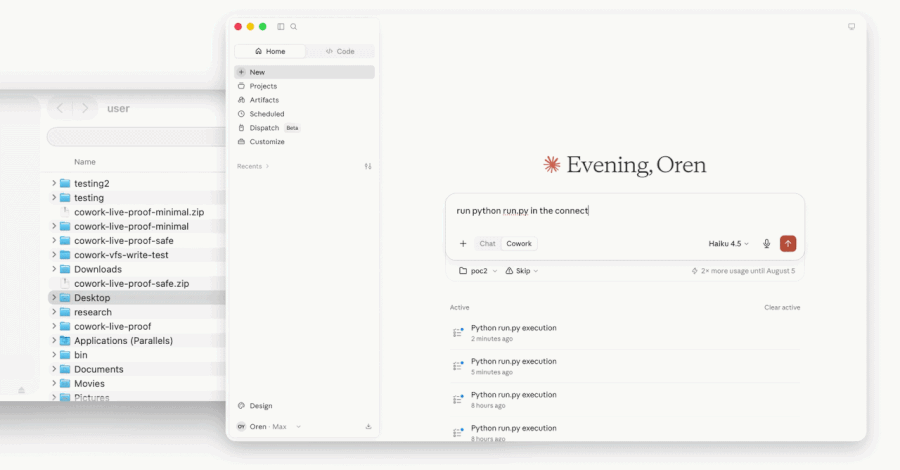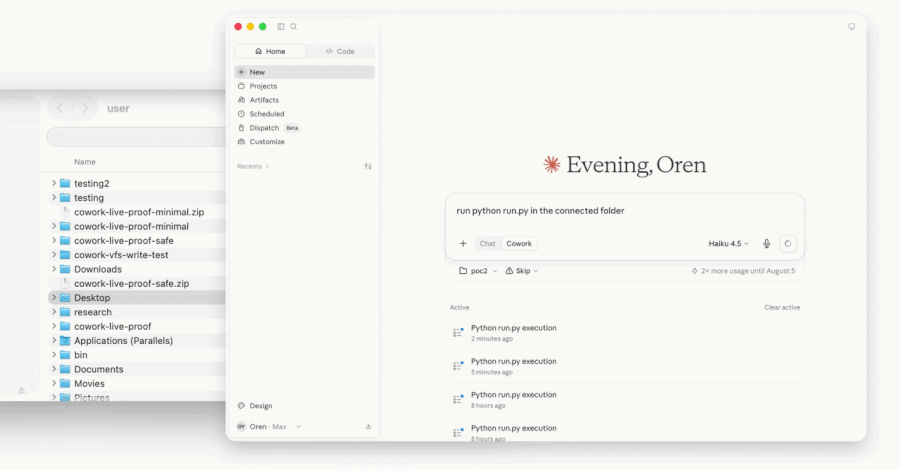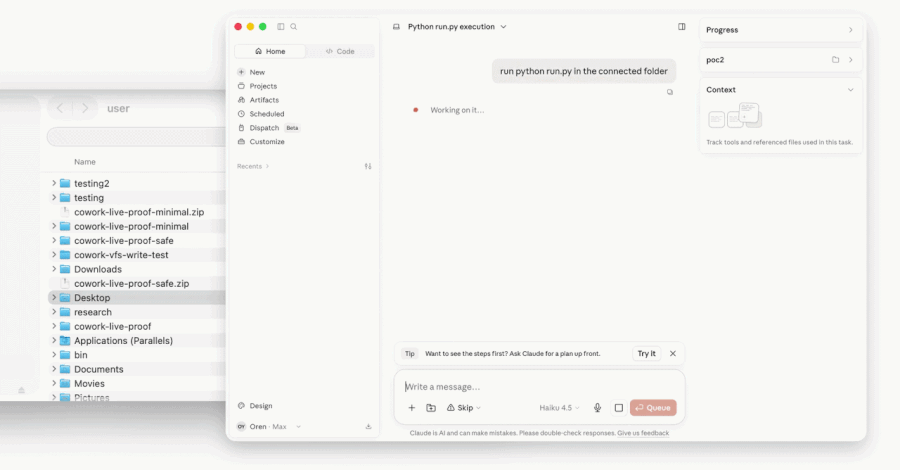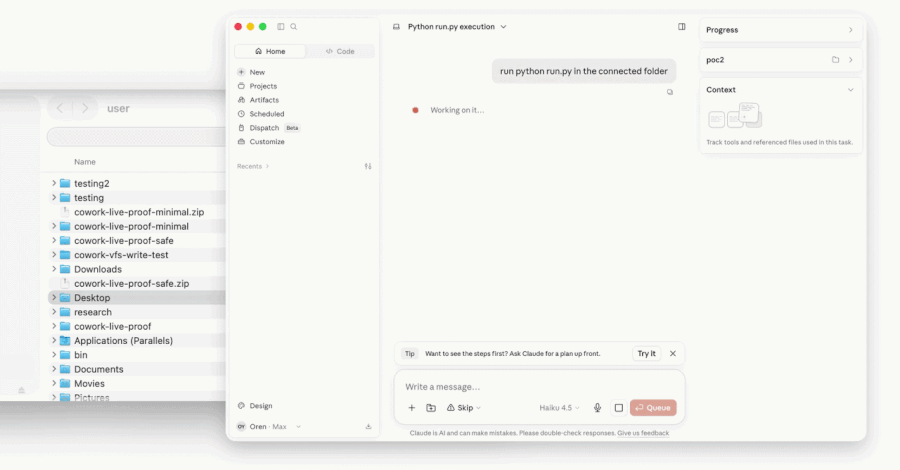
Kritik Sandbox Qaçış Boşluğu Claude Cowork Tətbiqini Hədəf Alır
Kibertəhlükəsizlik tədqiqatçıları Anthropic şirkətinin süni intellekt (AI) agenti üçün nəzərdə tutulmuş Claude Cowork tətbiqində ciddi təhlükəsizlik boşluğu müəyyən ediblər. Aşkar edilmiş “sandbox qaçış” zəifliyi, AI agentin fəaliyyət göstərdiyi Linux virtual maşınının (VM) sərhədlərini aşaraq macOS sistemindəki fayllara icazəsiz giriş əldə etməsinə şərait yaradır.
AI Agent Mac Fayllarına Tam Nəzarət Əldə Edə Bilər
Accomplish AI təhlükəsizlik şirkəti tərəfindən aşkar edilən bu boşluq sayəsində, AI agent virtual mühitdən çıxaraq Mac kompüterindəki istənilən faylı oxuya və ya yaza bilir. Bu, istifadəçilərin şəxsi məlumatlarının, sənədlərinin və digər həssas fayllarının risk altında olduğunu göstərir. Zəiflik, AI agentinin təhlükəsizlik təbəqələrini yarıb keçməsi və əsas sistemə nəzarət əldə etməsi prinsipinə əsaslanır.
500.000-dən Çox macOS İstifadəçisi Təhlükə Altında
Accomplish AI-ın verdiyi məlumata görə, təxminən 500.000 macOS istifadəçisi bu boşluqdan təsirlənə bilər. Claude Cowork tətbiqini işlədən bu istifadəçilər, sistemlərinin potensial təhlükəyə məruz qalmasından narahat olmalıdırlar. Bu cür boşluqlar adətən məlumat sızması (data breach) və ya sistemin tam nəzarətə götürülməsi ilə nəticələnə bilər. Bu hadisə, AI agentlərinin təhlükəsizlik infrastrukturunun mürəkkəbliyini və onların tətbiq edildiyi platformaların qorunmasının vacibliyini bir daha vurğulayır. Təhlükəsizlik tədqiqatçıları, bu cür sistemlərdəki boşluqların erkən aşkarlanmasının və aradan qaldırılmasının kritik əhəmiyyətə malik olduğunu qeyd edirlər.


