
Chaos Ransomware: C2 Əlaqələri üçün Zərərçəkənin Brauzeri İstismar Edilir
 13rose
2 min read
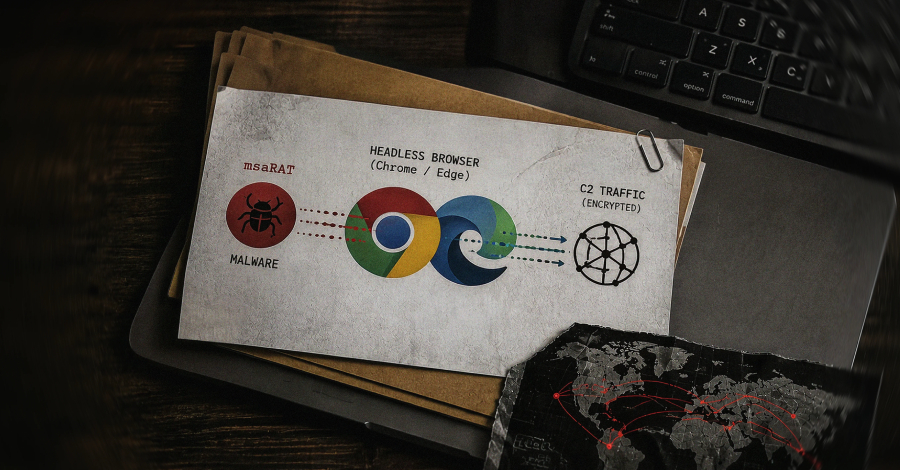
Kibertəhlükəsizlik sahəsində yeni bir inkişaf olaraq, Chaos Ransomware qrupu əmr və idarəetmə (C2) trafikini zərərçəkənin öz brauzeri vasitəsilə yönləndirən innovativ bir metoddan istifadə edir. Bu, hücumların aşkarlanmasını çətinləşdirən və müdafiəçilər üçün yeni çağırışlar yaradan bir taktikadır.
msaRAT: Yeni Rust İmplantının İş Prinsipləri
Cisco Talos tərəfindən həyata keçirilən son təhlillər, Chaos Ransomware hücumlarında msaRAT adlı yeni bir Rust implantının istifadə edildiyini ortaya qoyub. Təhlükəsizlik tədqiqatçıları bu implantı şifrələmə (encryptor) mərhələsindən əvvəl, güzəştə gedilmiş bir Windows sistemində aşkarlayıblar.
msaRAT-ın əsas xüsusiyyəti onun özbaşına birbaşa xarici şəbəkə əlaqəsi açmamasıdır. Bunun əvəzinə, implantın prosesi yalnız yerli ünvanla (127.0.0.1) əlaqə qurur. Bu lokal əlaqə vasitəsilə o, Chrome və ya Edge brauzerlərini “headless” rejimdə – yəni istifadəçi interfeysi görünmədən – işə salır və C2 trafikini bu brauzerlər vasitəsilə yönləndirir.
Təhlükənin Gizlədilməsi və Təsirləri
Bu metod, ransomware qruplarına öz C2 əlaqələrini daha effektiv şəkildə gizlətməyə imkan verir. Çünki şəbəkə monitorinqi zamanı brauzerlərdən gələn trafik adətən legitim sayılır və şübhə doğurmaya bilər. Brauzerin “headless” rejimdə istifadə edilməsi də əməliyyatın fonunda səssizcə icra olunmasına kömək edir, bu da zərərçəkən tərəfindən aşkarlanma ehtimalını azaldır.
Cisco Talos-un bu tapıntısı, müasir Ransomware qruplarının aşkarlanmağı çətinləşdirmək və təhlükəsizlik sistemlərini yayındırmaq üçün necə davamlı olaraq yeni və mürəkkəb üsullar inkişaf etdirdiyini bir daha sübut edir. Şirkətlər və fərdlər belə inkişaf etmiş hücum taktikalarına qarşı müdafiə mexanizmlərini gücləndirməyə ehtiyac duyurlar.


