
Burp Suite Pro Target tabından istifadə
 13rose
4 min read

Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Veb tətbiqlərin test edilməsi üzrə əlimizdə olan vasitələri daha da dərinləşdirmək məqsədi ilə proqram təminatını tanıyacayıq. Bu paylaşım seriyasında Burp Suite alətinin möhtəşəm xüsusiyyətlərini öyrənəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Target tabından istifadə
Zaman gəldi Mutillidae veb tətbiqinin bütün səhifələrini İntercep Off olduqda görüntüləmək.Səhifələri görüntüləyib bitirdikdən sonra Target hissəsinə keçid edin, pentest etmək istədiyimiz domain adını vizual görə bilərəcəyik.
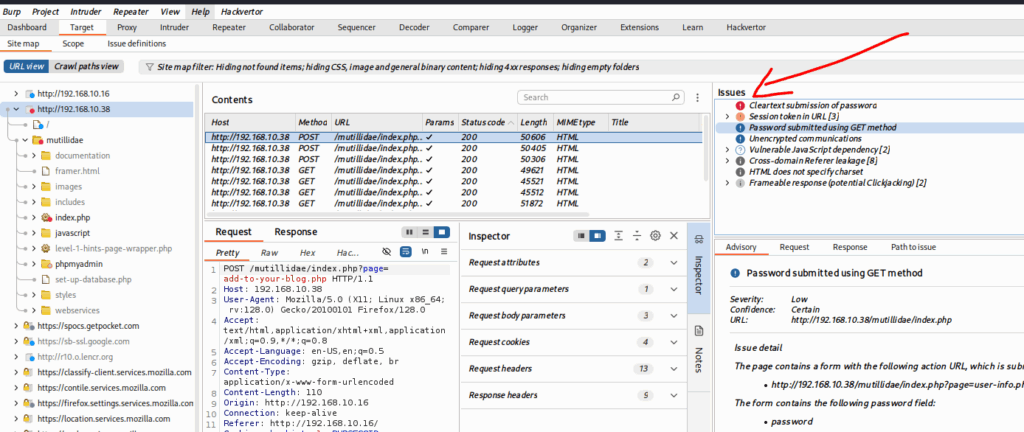
Target tabının alt tabı olan Site map alt tabında görə bilərikki Burp Suite Mutillidae tətbiqinin strukturunu aşkarladı.Siz burada saytın bir çox verilənlərini vizuallaşdıra bilərsiniz: HTML səhifələri, şəkilləri, qovluqları, Javascript və s. Pəncərənin sol tərəfində yerləşən istəklər tarixçəsi hissəsində səhifələri seçərək request və response hissəsində detallarına baxa bilərik.Pəncərənin sağ tərəfində isə hədəf saytda olan təhlükəsizlik boşluqlarını (hansı ki burp bunları passiv olaraq axtarır) və onlar haqqında ətraflı məlumat əldə edə bilərik.
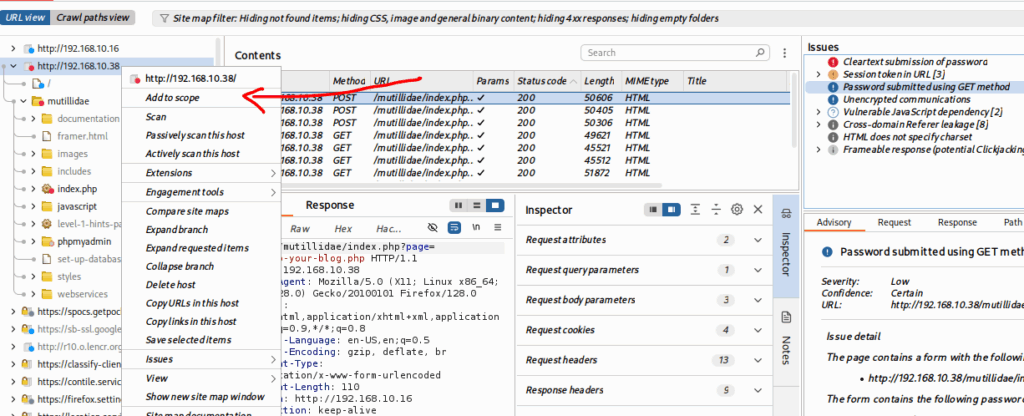
Burp default olaraq bütün saytları analiz edir əgər siz bunu etməyini istəmirsinizsə və bütün gücünü bizim hədəf saytımıza yönləndirmək istəyirsinizsə o zaman scope dəyişdirməli olaraq. Bizim hədəf saytı scopa əlavə etmək üçün Add to Scope əmrindən istifadə edərək domain adını əlavə etməliyik.
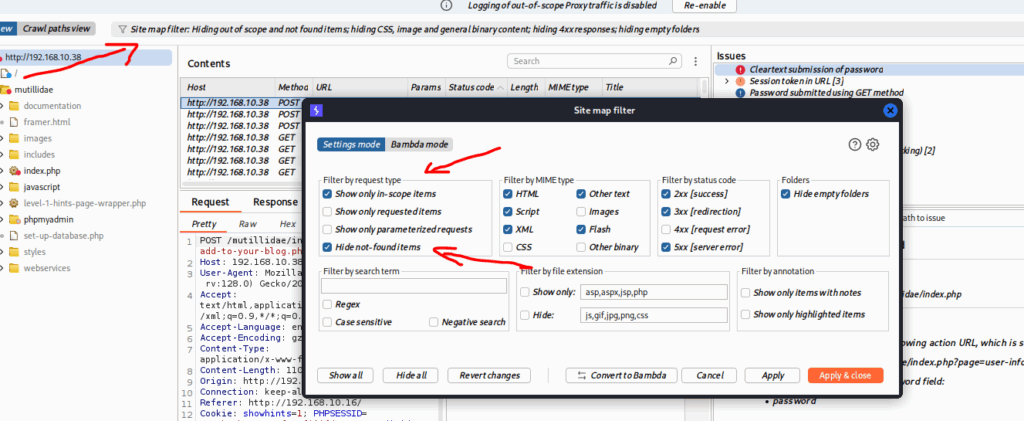
Site map filter hissəsindən Show only in-scope items və Hide not-found items seçimlərini seçməklə url siyahısında yalnız həmin saytın olmasını və onun tapılmayan elementlərini gizləməsini təmin edə bilərik.
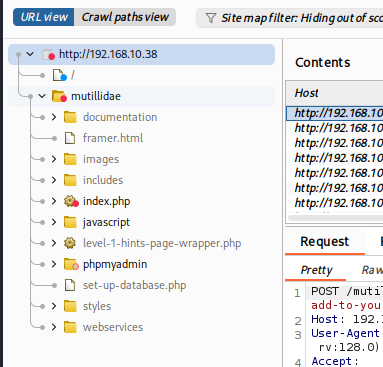
Bu filtrləri tətbiq etdikdən sonra alınan nəticə:
Spidering / Contents Discovery
Spidering / Contents Discovery işlərinə başlamazdan əvvəl qeyd etmək istəyərdim ki, Burp Suite bu əməliyyatları yerinə yetirmək üçün çox yaddaş tələb edir.Məhz buna görə az yer olduğuna görə xətalar ilə qarşılaşa bilərsiniz.
Saytda gəzintimiz zamanı Burp Suite hədəf saytın bəzi elementlərini özü aşkarlaya bilmişdi. Amma etdiyi analizlər passiv formada həyata keçirilirdi onu daha da yaxşı və aktiv skan etməsi üçün Discover Content seçimindən istifadə edə bilərik.Bunun üçün Mutillidae olan ip adresin kontekst menyusundan Engagement Tools > Discover Content seçimini edin.
Müvafiq pəncərə açıldıqdan sonra lazımlı dəyişiklikləri və parametrləri təyin etmək üçün Config hissəsinə daxil olun.Bu bölmədə skan etmə dərinliyini 2 yə bərabər edin və nəticələrin tez bir zamanda yaranması üçün aşağıdakı dəyişiklikləri təyin edin:
- Max Depth: 5
- Number of Discovery Threads: 4
- Number o Spider Threads: 4
Daha sonra Control tabına keçərək Session is not running seçimini edərək skan prosesini baladın.

Bu əməliyyatın nəticəsini əldə etmək real ssenarilərdə bir neçə saat çəkə bilər.Müəyyən nəticələr əldə etdikdən sonra Session is running əmri ilə skan prosesini saxlayıb Site map hissəsinə qayıda bilərsiniz.
Avtomatik Zəiflik Skan etmək
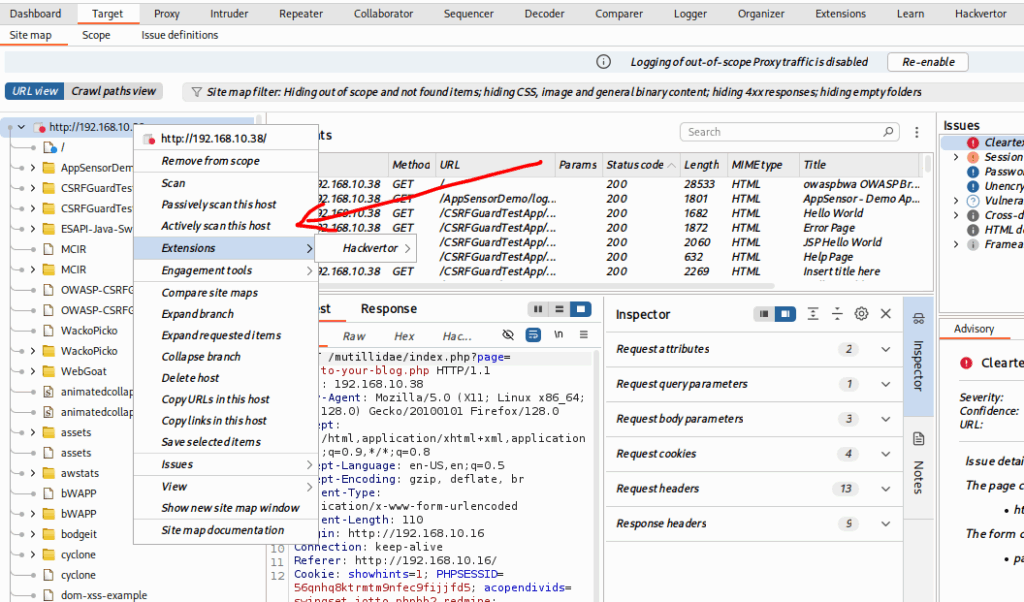
Bu başlıq ilə hədəf sayt olan Mutillidae tətbiqində zəiflik axtaracayıq.Burp Suite Pro tərkibində zəiflikləri avtomatik skan etmək üçün saknner mövcuddur.Əməliyyatı yerinə yetirmək üçün saytın adının kontekst menyusundan Active Scan This Host seçimini edin. Əməliyyatın vizual nəticələrinə baxmaq üçün Dashboard hissəsinə keçərək baxa bilərsiniz.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





