
 13rose
GNU InetUtils telnetd-də təxminən 11 il ərzində aşkarlanmayan kritik təhlükəsizlik boşluğu (CVE-2026-24061) üzə çıxıb. CVSS sistemi üzrə...
13rose
Bu həftəki kiber təhlükələr yeni boşluqlara deyil, mövcud sistemlərin və etibarlı xidmətlərin sui-istifadəsinə əsaslanıb. Hücumçular adi fayllar...
Sürətlə böyüyən çevik şirkətlər üçün Google Workspace təhlükəsizliyini təmin etmək, iş proseslərini ləngitmədən ciddi boşluqları aradan qaldırmaq...
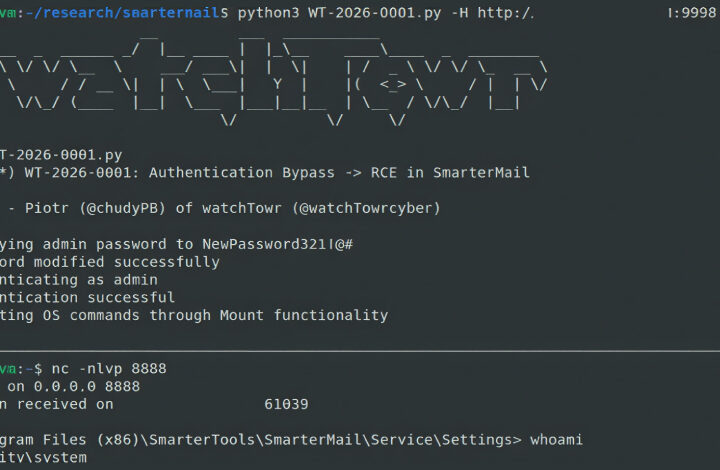
SmarterMail ‘Auth Bypass’ Boşluğu Yamaqdan Cəmi İki Gün Sonra Aktiv İstismara Məruz Qalıb
2 min read
SmarterTools SmarterMail e-poçt proqram təminatında aşkar edilmiş ciddi təhlükəsizlik boşluğu, patch yayımlandıqdan cəmi iki gün sonra aktiv...
Python Package Index (PyPI) repozitoriyasında SymPy adlı məşhur riyazi kitabxananı təqlid edən 'sympy-dev' adlı yeni bir təhlükəli...
Kibertəhlükəsizlik şirkəti Arctic Wolf, Fortinet FortiGate cihazlarında icazəsiz firewall konfiqurasiya dəyişiklikləri ilə nəticələnən yeni avtomatlaşdırılmış zərərli aktivlik...
Cisco, Unified Communications (CM) məhsulları və Webex Calling Dedicated Instance-də aktiv şəkildə istismar olunan kritik Zero-Day boşluğunu...
Şimali Koreyanın “PurpleBravo” Kampaniyası Saxta İş Müsahibələri ilə 3136 IP Ünvanını Hədəf Alıb
2 min read
Şimali Koreya mənşəli "PurpleBravo" kibermüharibə kampaniyası çərçivəsində saxta iş müsahibələri vasitəsilə 3136 fərdi IP ünvanının hədəfləndiyi müəyyən...
Zoom və GitLab platformaları istifadəçilərini hədəfləyən kritik təhlükəsizlik zəiflikləri aşkar edilib. Şirkətlər RCE, DoS və 2FA bypass...
Kibertəhlükəsizlikdə Süni İntellekt İnqilabı: MSSP-lər Effektivliyi və Mənfəəti Necə Artırır?
3 min read
Kibertəhlükəsizlik xidməti təminatçıları (MSSP) hər keçən gün artan xəbərdarlıqlar, məhdud analitik resurslar və kiçik büdcələr qarşısında yüksək...


