
 13rose
Polşanın enerji şəbəkəsini hədəf alan koordinasiyalı kiberhücumda Rusiyanın dövlət dəstəkli haker qrupu ELECTRUM-un əli olduğu orta dərəcəli...
13rose
Məşhur vm2 Node.js kitabxanasında kritik bir sandbox escape boşluğu aşkar edilib. CVE-2026-22709 kodu ilə izlənən bu boşluq,...
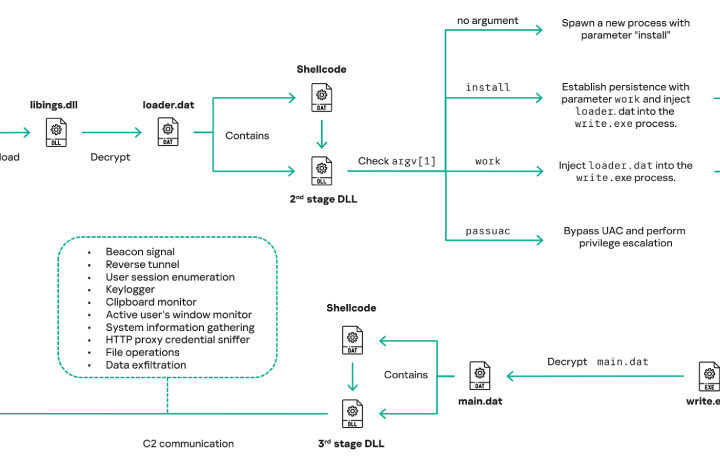
Çinlə əlaqəli Mustang Panda qruplaşması 2025-ci ildə hökumət qurumlarına qarşı kiber casusluq hücumlarında yenilənmiş COOLCLIENT backdoorundan istifadə...
Kibertəhlükəsizlik sənayesində süni intellektin (AI) təhlükəsizlik əməliyyatları mərkəzlərində (SOC) insan analitiklərini tamamilə əvəz edəcəyi proqnozları reallıqla qarşılaşır....
Kibertəhlükəsizlik tədqiqatçıları n8n iş axınının avtomatlaşdırılması platformasında iki yeni, yüksək təhlükəli boşluq aşkarlayıblar. JFrog Security Research komandası...
Kibertəhlükəsizlik tədqiqatçıları PyPI-də 'spellchecker' kimi maskalanmış iki zərərli Python paketi aşkar ediblər. 1000-dən çox dəfə yüklənən bu...
Google WinRAR zəifliyinin aktiv istismarı barədə xəbərdarlıq edir: Dövlət dəstəkli qruplar hədəfdə
2 min read
Google şirkəti, RARLAB WinRAR proqramındakı kritik təhlükəsizlik boşluğunun (CVE-2025-8088) aktiv şəkildə istismar edildiyini açıqlayıb. Rusiyaya və Çinə...
Təhlükəsizlik komandaları adətən Phishing, Malware və Ransomware kimi təhdidlərə diqqət yetirsələr də, təşkilatların üzləşdiyi ən davamlı və...
Fortinet, FortiOS, FortiManager və FortiAnalyzer məhsullarına təsir edən kritik CVE-2026-24858 zəifliyini aradan qaldırmaq üçün təhlükəsizlik yeniləmələrini yayımlayıb....
Hindistan hökumət qurumları, Pakistanla əlaqəli bir Threat Actor tərəfindən iki yeni kiber Kampaniyanın hədəfinə çevrilib. Zscaler ThreatLabz...


